


முக்கிய புள்ளிகள்
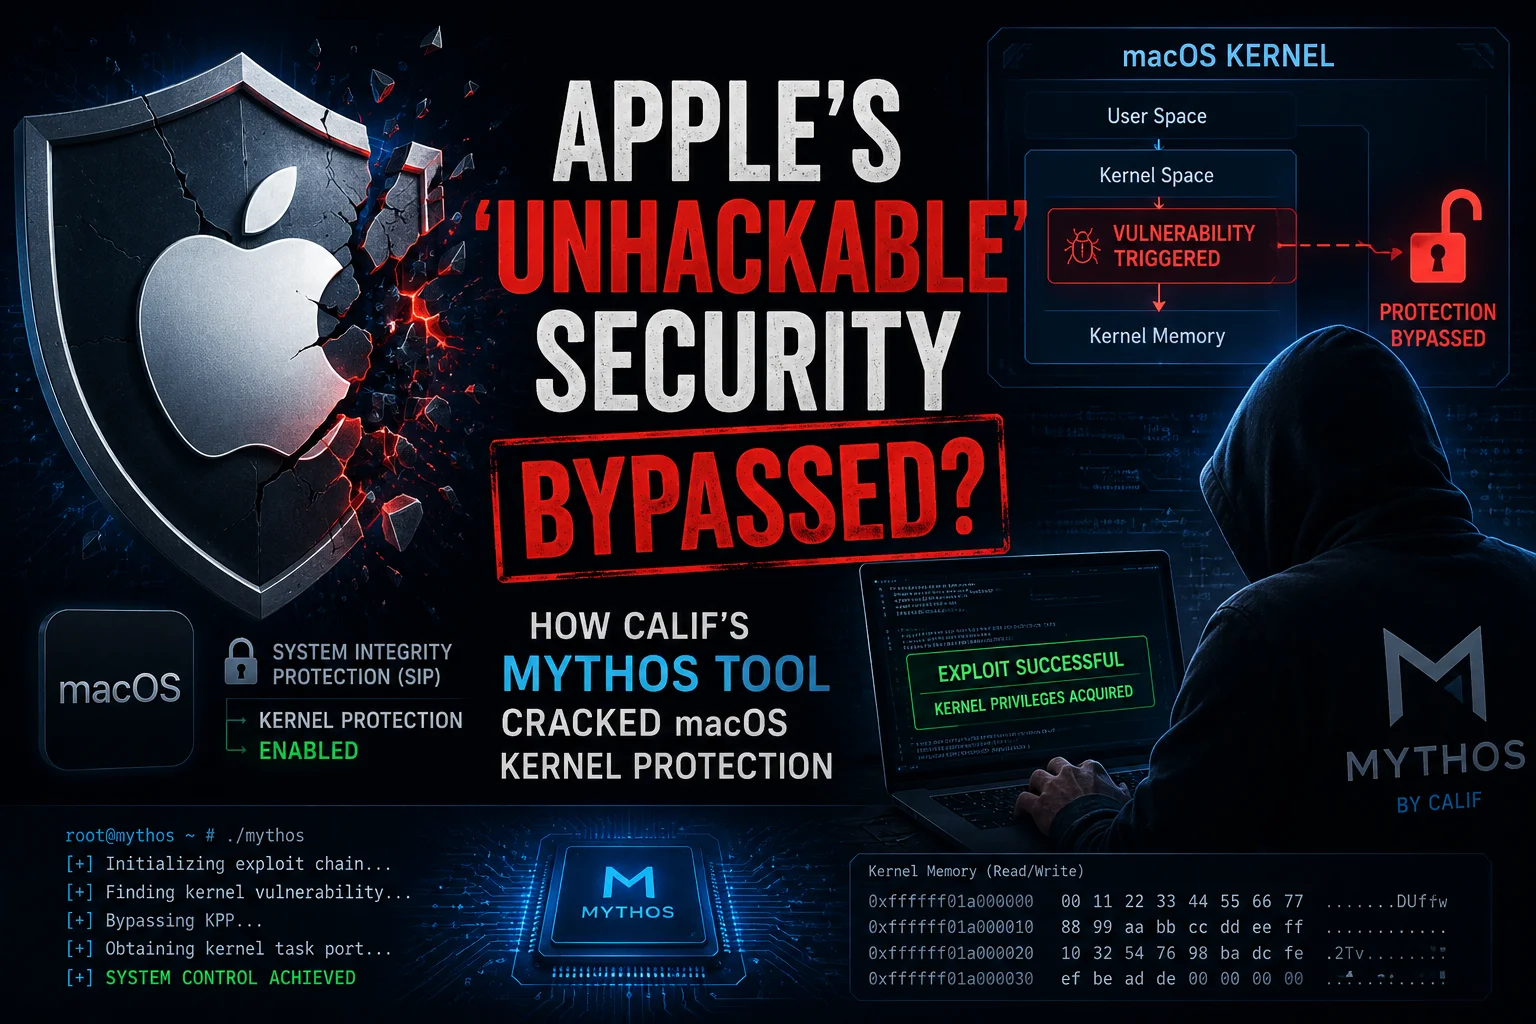
- Calif என்ற செக்யூரிட்டி நிறுவனம் 'Mythos' என்ற டூல் மூலம் macOS-ன் கர்னல் மெமரியை ஹேக் செய்ய முடியும் என்று நிரூபித்துள்ளது.
- ஆப்பிள் சிலிகான் சிப்களில் (M1 முதல் M5 வரை) உள்ள 'Memory Integrity Enforcement (MIE)' என்ற பாதுகாப்பு வசதியை இது முறியடிக்கிறது.
- இதன் மூலம் ஹேக்கர்கள் உங்கள் மேக்புக்கின் முழு கட்டுப்பாட்டையும் (Root Access) எடுக்க முடியும்.
- இந்த குறைபாட்டை சரிசெய்ய ஆப்பிள் விரைவில் ஒரு புதிய செக்யூரிட்டி அப்டேட்டை வெளியிடும் என்று எதிர்பார்க்கப்படுகிறது.
- இந்தியாவில் உள்ள Mac பயனர்கள், அப்டேட் வந்தவுடன் உடனே இன்ஸ்டால் செய்வது அவசியம்.
ஆப்பிளின் 'பாதுகாப்பு கோட்டை' தகர்க்கப்பட்டதா?
ஆப்பிள் நிறுவனத்தின் தயாரிப்புகள் என்றாலே நமக்கு முதலில் நினைவுக்கு வருவது அதன் பாதுகாப்புதான். குறிப்பாக ஆப்பிள் தனது சொந்த M-series சிப்களை அறிமுகப்படுத்திய பிறகு, 'மேக்புக்கை ஹேக் செய்வது கிட்டத்தட்ட சாத்தியமற்றது' என்ற ஒரு பிம்பம் இருந்தது. ஆனால் 2026-ல் இந்த பிம்பம் கொஞ்சம் ஆட்டம் கண்டுள்ளது. Calif என்ற செக்யூரிட்டி ரிசர்ச் நிறுவனம், ஆப்பிளின் மிக உயரிய பாதுகாப்பு தொழில்நுட்பமான 'Memory Integrity Enforcement (MIE)'-ஐ தந்திரமாக முறியடித்துள்ளனர். இதற்காக அவர்கள் 'Mythos' என்ற ஒரு பிரத்யேக டூலை உருவாக்கியுள்ளனர். இது ஏதோ ஒரு சாதாரண சாப்ட்வேர் பக் கிடையாது; ஆப்பிளின் ஹார்டுவேர் பாதுகாப்பிலேயே ஒரு ஓட்டையை கண்டுபிடித்துள்ளனர். இதுதான் இப்போது டெக் உலகில் மிகப்பெரிய விவாதத்தை கிளப்பியுள்ளது.
நண்பர்களே, இதை ஏன் நீங்கள் முக்கியமாக கவனிக்க வேண்டும் என்றால், நாம் பலரும் நமது முக்கியமான பேங்கிங் தகவல்கள், பாஸ்வேர்டுகள் மற்றும் பெர்சனல் போட்டோக்களை மேக்புக்கில் வைத்திருக்கிறோம். 'ஆப்பிள் பாதுகாப்பானது' என்ற தைரியத்தில் நாம் பல சமயங்களில் கவனக்குறைவாக இருப்போம். ஆனால், இந்த புதிய 'கர்னல் மெமரி கரப்ஷன்' (Kernel Memory Corruption) அட்டாக் மூலம், ஒரு ஹேக்கரால் உங்கள் லேப்டாப்பிற்குள் நுழைந்து, உங்களை உளவு பார்க்க முடியும். இந்த செய்தி கேட்டதும் பயப்பட வேண்டாம், ஆனால் டெக்னாலஜி எவ்வளவு பாதுகாப்பானதாக இருந்தாலும், அதில் எப்போதும் ஒரு சிறு ஓட்டை இருக்கத்தான் செய்யும் என்பதை நாம் புரிந்துகொள்ள வேண்டும். சரி, இந்த Mythos எப்படி வேலை செய்கிறது என்று கொஞ்சம் விரிவாகப் பார்ப்போம்.
Memory Integrity Enforcement (MIE) என்றால் என்ன?
முதலில் இந்த MIE பற்றி நீங்கள் தெரிந்துகொள்ள வேண்டும். ஒரு கம்ப்யூட்டரின் இதயம் போன்றது அதன் 'கர்னல்' (Kernel). இந்த கர்னல் மெமரிக்குள் யாராவது தவறான கோடுகளை (Code) நுழைக்க முயற்சித்தால், அதை தடுத்து நிறுத்துவதுதான் இந்த MIE-ன் வேலை. இது ஒரு ஹார்டுவேர் லெவல் செக்யூரிட்டி. அதாவது, சாப்ட்வேர் ஹேக் செய்யப்பட்டாலும், ஹார்டுவேர் அதை தடுத்துவிடும். ஆப்பிள் தனது M-series சிப்களில் இதை ஒரு மிகப்பெரிய பாதுகாப்பு அரணாக வைத்திருந்தது. ஒரு ஹேக்கர் உங்கள் கம்ப்யூட்டரை முழுமையாக கட்டுப்படுத்த வேண்டுமென்றால், இந்த அரணைத் தாண்டியே ஆக வேண்டும்.
ஆனால், Calif நிறுவனம் என்ன செய்துள்ளனர் என்றால், இந்த அரணை நேருக்கு நேர் எதிர்க்காமல், அதன் லாஜிக்கில் உள்ள ஒரு சிறு பிழையை கண்டுபிடித்துள்ளனர். Mythos டூல் மூலம், கர்னல் மெமரிக்கு தவறான தகவல்களை அனுப்பி, அதை குழப்பமடையச் செய்து (Corruption), அதன் பாதுகாப்பை செயலிழக்கச் செய்துள்ளனர். இது ஒரு பூட்டிய வீட்டின் கதவை உடைக்காமல், கள்ளச்சாவியைப் போட்டு உள்ளே நுழைவது போன்றது. ஆப்பிள் போன்ற ஒரு நிறுவனம் பல கோடி ரூபாய் செலவு செய்து உருவாக்கிய இந்த ஹார்டுவேர் பாதுகாப்பை, ஒரு ரிசர்ச் டீம் உடைத்தது ஆப்பிள் நிறுவனத்திற்கே ஒரு பெரிய சவாலாக மாறியுள்ளது.
Mythos டூல் எப்படி வேலை செய்கிறது?
Calif நிறுவனம் உருவாக்கிய இந்த Mythos டூல் ஒரு தானியங்கி சிஸ்டம் போல செயல்படுகிறது. இது macOS கர்னலில் உள்ள பலவீனமான இடங்களை தேடி கண்டுபிடிக்கும். குறிப்பாக 'Use-After-Free' எனப்படும் ஒரு மெமரி குறைபாட்டை இது பயன்படுத்துகிறது. அதாவது, கம்ப்யூட்டர் ஒரு மெமரியை பயன்படுத்திவிட்டு அதை காலியாக்கும்போது, அந்த இடத்தில் ஹேக்கர்கள் தங்களின் வைரஸ் கோடுகளை நுழைத்துவிடுவார்கள். பொதுவாக MIE இதை கண்டுபிடித்துவிடும், ஆனால் Mythos டூல் இந்த கோடுகளை ஆப்பிளின் 'பாயிண்டர் ஆதென்டிகேஷன்' (Pointer Authentication) விதிகளுக்கு உட்பட்டே உருவாக்குவதால், சிஸ்டத்திற்கு சந்தேகம் வராது.
இந்த அட்டாக் வெற்றிகரமாக நடந்தால், ஹேக்கருக்கு 'ரூட் ஆக்சஸ்' (Root Access) கிடைக்கும். அதாவது, உங்கள் கம்ப்யூட்டரில் நீங்கள் என்னென்ன செய்ய முடியுமோ, அதைவிட அதிகமாக அவர்களால் செய்ய முடியும். உங்கள் வெப்கேமை உங்களுக்குத் தெரியாமலேயே ஆன் செய்வது, மைக்ரோபோன் மூலம் பேசுவதைக் கேட்பது என எல்லாமே சாத்தியம். 2026-ல் சைபர் செக்யூரிட்டி இவ்வளவு தூரம் வளர்ந்த பிறகும், கர்னல் லெவல் அட்டாக் நடப்பது ஆச்சரியமாகவும், அதே சமயம் கவலையாகவும் இருக்கிறது. ஆப்பிள் தனது அடுத்த அப்டேட்டில் இதற்கு ஒரு நிரந்தர தீர்வை கொண்டு வரும் என்று எதிர்பார்க்கப்படுகிறது.
இந்தியாவில் உள்ள Mac பயனர்களுக்கு இது பாதிப்பை ஏற்படுத்துமா?
நிச்சயமாக! இந்தியாவில் இப்போது மேக்புக் பயன்படுத்துபவர்களின் எண்ணிக்கை பல மடங்கு அதிகரித்துள்ளது. குறிப்பாக பெங்களூரு, சென்னை போன்ற நகரங்களில் உள்ள ஐடி ஊழியர்கள் மற்றும் கிரியேட்டர்கள் அதிக விலை கொடுத்து இந்த மெஷின்களை வாங்குகிறார்கள். இந்தியாவில் ஒரு மேக்புக் ஏர் (MacBook Air) அல்லது ப்ரோ (MacBook Pro) வாங்க வேண்டுமென்றால் குறைந்தது ₹1 லட்சம் செலவு செய்ய வேண்டியிருக்கிறது. இவ்வளவு பணம் கொடுத்து வாங்கும் பொருளில் பாதுகாப்பு குறைபாடு இருப்பது இந்திய வாடிக்கையாளர்களுக்கு கவலை தரும் விஷயம் தான்.
மேலும், இந்தியாவில் டிஜிட்டல் பேமெண்ட்கள் (UPI) மற்றும் ஆன்லைன் பேங்கிங் மிக அதிகம். உங்கள் மேக்புக்கில் இந்த கர்னல் அட்டாக் நடந்தால், உங்கள் UPI ஐடி மற்றும் பாஸ்வேர்டுகள் திருடப்பட வாய்ப்பு உள்ளது. இதுவரை இந்த 'Mythos' அட்டாக் பொதுவெளியில் ஹேக்கர்களால் பயன்படுத்தப்படவில்லை, இது ஒரு ஆராய்ச்சி மட்டுமே. ஆனால், இந்த ரகசியம் வெளியே கசிந்தால், ஹேக்கர்கள் இதை பயன்படுத்த வாய்ப்பு உள்ளது. எனவே, இந்திய பயனர்கள் எப்போதும் விழிப்புடன் இருக்க வேண்டும். ஆப்பிள் தரும் செக்யூரிட்டி அப்டேட்களை உடனுக்குடன் இன்ஸ்டால் செய்வது ஒன்றே இப்போதைக்கு இருக்கும் ஒரே வழி.
உங்கள் மேக்புக்கை பாதுகாப்பாக வைப்பது எப்படி?
இந்த பிரச்சனையிலிருந்து தப்பிக்க நீங்கள் செய்ய வேண்டிய சில முக்கியமான விஷயங்களை இங்கே கொடுத்திருக்கிறோம். இதை ஒரு ஸ்டெப்-பை-ஸ்டெப் கைடாக எடுத்துக்கொள்ளுங்கள்:
- Software Update-ஐ செக் செய்யுங்கள்: உங்கள் மேக்புக்கில் System Settings > General > Software Update பகுதிக்குச் சென்று, ஏதாவது அப்டேட் இருக்கிறதா என்று பாருங்கள். 'Security Response' என்று வந்தால் உடனே அப்டேட் செய்யுங்கள்.
- Lockdown Mode-ஐ பயன்படுத்துங்கள்: நீங்கள் ஒரு முக்கியமான பதவியில் இருப்பவர் அல்லது உங்கள் டேட்டா மிக ரகசியமானது என்றால், Privacy & Security செட்டிங்ஸில் உள்ள 'Lockdown Mode'-ஐ ஆன் செய்து வையுங்கள். இது சில வசதிகளை குறைத்தாலும், பாதுகாப்பை பல மடங்கு அதிகரிக்கும்.
- தேவையற்ற ஆப்ஸ்களை நீக்குங்கள்: ஆப்பிள் ஆப் ஸ்டோர் தவிர்த்து வெளியில் இருந்து டவுன்லோட் செய்த ஆப்ஸ்களில் கவனமாக இருங்கள். தேவையற்ற ஆப்ஸ்களை அன்-இன்ஸ்டால் செய்வது நல்லது.
- SIP-ஐ ஆஃப் செய்யாதீர்கள்: சில டெவலப்பர்கள் வேலைக்காக System Integrity Protection (SIP)-ஐ டிசேபிள் செய்வார்கள். இதை எப்போதும் செய்யாதீர்கள், இது உங்கள் கம்ப்யூட்டரின் கதவை திறந்து வைப்பதற்கு சமம்.
- அட்மின் அக்கவுண்ட்டை தவிர்க்கவும்: எப்போதும் 'Standard User' அக்கவுண்ட்டைப் பயன்படுத்தி வேலை செய்யுங்கள். முக்கியமான மாற்றங்களுக்கு மட்டும் அட்மின் பாஸ்வேர்டை பயன்படுத்துவது பாதுகாப்பானது.
விண்டோஸ் பாதுகாப்பானதா அல்லது மேக் பாதுகாப்பானதா?
இந்த செய்தி வந்ததும் பலருக்கு ஒரு சந்தேகம் வரும், 'அப்போ விண்டோஸ் லேப்டாப் தான் பெஸ்ட்டா?' என்று. உண்மையைச் சொன்னால், மேக் இன்னும் பாதுகாப்பான ஒன்றாகவே கருதப்படுகிறது. விண்டோஸில் வைரஸ்கள் வருவது மிக எளிது, ஏனென்றால் அது பல வகையான ஹார்டுவேர்களில் வேலை செய்கிறது. ஆனால் ஆப்பிள் தனது சிப் மற்றும் சாப்ட்வேர் இரண்டையும் சேர்த்து தயாரிப்பதால், ஒரு ஓட்டை விழுந்தால் அதை உடனே அடைத்துவிட முடியும். Calif கண்டுபிடித்த இந்த குறைபாடு ஒரு 'எச்சரிக்கை மணி' மட்டுமே.
ஆப்பிள் தனது M-series சிப்களில் கொண்டு வந்த MIE தொழில்நுட்பம் தோல்வி அடையவில்லை, மாறாக அதில் ஒரு சிறு முன்னேற்றம் தேவைப்படுகிறது. விண்டோஸ் உடன் ஒப்பிடும்போது மேக் பயனர்கள் இன்னும் பாதுகாப்பான சூழலில்தான் இருக்கிறார்கள். ஆனால் 2026-ல் எந்த ஒரு டிவைஸும் 100% பாதுகாப்பானது இல்லை என்பதை நாம் உணர வேண்டும். உங்கள் போன் ஆகட்டும் அல்லது லேப்டாப் ஆகட்டும், எப்போதும் ஒரு கண் அதன் செக்யூரிட்டி அப்டேட்கள் மீது இருக்க வேண்டும்.
TamilTech-ஓட கருத்து: அடுத்து என்ன நடக்கும்?
நாங்க என்ன நினைக்கிறோம்னா, ஆப்பிள் இந்த விஷயத்தை மிக சீரியஸாக எடுத்துக்கொள்ளும். அடுத்த சில நாட்களில் macOS-க்கு ஒரு பெரிய செக்யூரிட்டி பேட்ச் (Patch) வரும். இந்த அப்டேட் உங்கள் சிப்பின் மெமரி மேனேஜ்மென்ட் முறையை மாற்றியமைக்கும். இதனால் லேப்டாப்பின் வேகம் ஒரு 1% அல்லது 2% குறைய வாய்ப்பு இருக்கிறது, ஆனால் அது உங்களுக்கு பெரிய அளவில் தெரியாது. பாதுகாப்புதான் முக்கியம் என்பதால் இந்த மாற்றத்தை ஆப்பிள் கட்டாயம் செய்யும்.
டெக்னாலஜி வளர வளர, அதை உடைக்கும் முறைகளும் வளர்ந்து கொண்டேதான் இருக்கும். ஆப்பிள் ஒரு பெரிய மதில் சுவரை கட்டினால், ஹேக்கர்கள் ஒரு பெரிய ஏணியை தயார் செய்கிறார்கள். இது ஒரு தொடர்கதைதான். அதனால் பயனர்களாகிய நாம் செய்ய வேண்டியது ஒன்றே ஒன்றுதான்—விழிப்புணர்வு. உங்கள் மேக்புக்கில் வரும் செக்யூரிட்டி வார்னிங்களை அலட்சியப்படுத்தாதீர்கள். இந்த Mythos அட்டாக் பற்றிய அடுத்தடுத்த அப்டேட்களை உடனுக்குடன் தெரிந்துகொள்ள TamilTech பக்கத்தை தொடர்ந்து பின்பற்றுங்கள். பாதுகாப்பா இருங்க, அப்டேட்டடா இருங்க!


கருத்துகள் (0)
Be the first to comment!