


முக்கிய புள்ளிகள்
- மே 2026-ல் DHS செக்யூரிட்டி சிஸ்டம் கொடுத்த ரெண்டு முக்கியமான எச்சரிக்கைகளை, அங்க இருந்த அனலிஸ்ட்கள் 'சும்மா ஏதோ எர்ரர்'னு நினைச்சு தள்ளி விட்டுட்டாங்க.
- இதனால ஹேக்கர்ஸ் ஒரு மாசத்துக்கும் மேல அந்த நெட்வொர்க் உள்ளேயே இருந்து டேட்டாவை திருடி இருக்காங்க.
- ஜூன் 2026-ல தான் இது ஒரு பெரிய ஹேக்கிங் அட்டாக்-ன்னே அவங்களுக்கு தெரிய வந்திருக்கு.
- 'அலர்ட் ஃபேட்டிக்' (Alert Fatigue) - அதாவது வர்ற எல்லா மெசேஜையும் சும்மான்னு நினைக்கிறது எவ்வளவு பெரிய தப்புன்னு இந்த சம்பவம் உலகத்துக்கே பாடம் சொல்லிக் கொடுத்திருக்கு.
காவலர்களே தூங்கினால் என்ன நடக்கும்? - ஒரு ஷாக்கிங் ரிப்போர்ட்
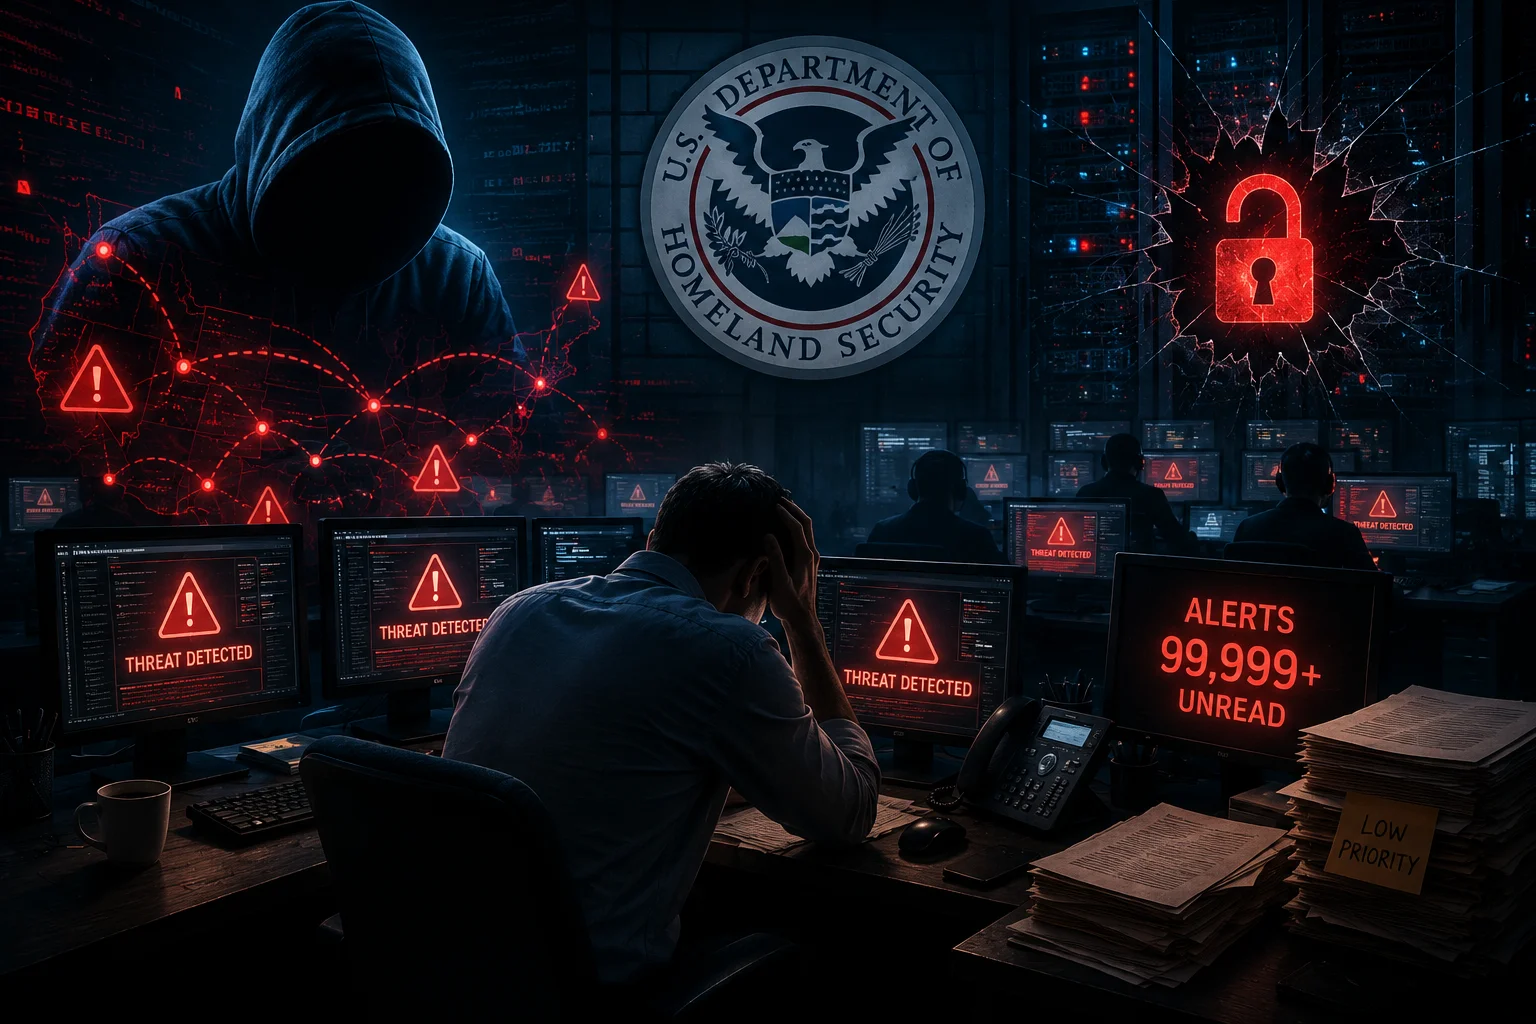
நம்ம ஊர்ல ஒரு பழமொழி சொல்லுவாங்க, 'வேலியே பயிரை மேய்ஞ்சா எப்படி?'ன்னு. ஆனா இங்க வேலி நல்லா தான் இருந்துச்சு, அந்த வேலியை பார்த்துக்க வேண்டியவங்க தான் தூங்கிட்டாங்க. அமெரிக்காவோட Department of Homeland Security (DHS) அப்படிங்கிறது உலகத்துலேயே ரொம்ப பாதுகாப்பான ஒரு இடம்னு சொல்லுவாங்க. ஆனா, 2026 மே மாசம் அவங்க நெட்வொர்க்-ல ஹேக்கர்ஸ் உள்ள புகுந்திருக்காங்க. இதை அவங்க வச்சிருந்த அட்வான்ஸ்டு சாஃப்ட்வேர் கண்டுபிடிச்சு 'அலர்ட்' கொடுத்துச்சு. ஆனா அங்க வேலை பார்த்த அனலிஸ்ட்கள், 'இது ஏதோ சின்ன டெக்னிக்கல் க்ளிட்ச் (Glitch) தான்'னு சொல்லி அதை அப்படியே விட்டுட்டாங்க. இது ஒரு தடவை இல்ல, ரெண்டு தடவை நடந்திருக்கு!
இப்போ நாம இருக்கிறது 2026-ல. இப்போ வர்ற ஹேக்கிங் எல்லாம் ரொம்ப ஸ்மார்ட்டா இருக்கு. ஆனா இந்த DHS கேஸ்ல தப்பு டெக்னாலஜி மேல இல்ல, மனுஷங்க மேல தான். நம்ம போன்ல வர்ற ஆப் அப்டேட் நோட்டிபிகேஷனை நாம எப்படி எரிச்சல்ல தள்ளி விடுவோமோ, அதே மாதிரி இவங்களும் முக்கியமான செக்யூரிட்டி வார்னிங்கை தள்ளி விட்டுட்டாங்க. இதனால என்ன ஆச்சுன்னா, ஹேக்கர்ஸ் ஒரு மாசம் நிம்மதியா அந்த நெட்வொர்க் உள்ளேயே சுத்திட்டு இருந்திருக்காங்க. ஜூன் மாசம் தான் 'ஐயோ, இது பெரிய ஹேக்கிங் ஆச்சே!'ன்னு அவங்களுக்கு உறைச்சிருக்கு. இதைப் பத்தி நாம ஏன் இப்போ விரிவா பேசணும்னா, இது நமக்கும் ஒரு பெரிய எச்சரிக்கை மணி.
மே முதல் ஜூன் வரை: என்ன நடந்தது அந்த ஒரு மாசத்துல?
சரி, இப்போ கொஞ்சம் டீப்பா என்ன நடந்துச்சுன்னு பாக்கலாம். மே மாசம் ஆரம்பத்துலேயே சிஸ்டம் ஒரு வார்னிங் கொடுக்குது. அதாவது ஒரு சாதாரண யூசர் அக்கவுண்ட்ல இருந்து யாரோ ஒருத்தர் முக்கியமான ஃபைல்ஸ் இருக்கிற இடத்துக்கு போக ட்ரை பண்றாங்கன்னு காட்டுது. இதைத்தான் 'லேட்டரல் மூவ்மென்ட்' (Lateral Movement) அப்படின்னு சொல்லுவாங்க. இதை பார்த்த அனலிஸ்ட்கள், 'யாராவது பாஸ்வேர்டு மறந்து தப்பா அடிச்சிருப்பாங்க' இல்லன்னா 'ஏதோ மெயின்டனன்ஸ் நடக்குது'ன்னு நினைச்சு அதை க்ளோஸ் பண்ணிட்டாங்க. இது தான் அவங்க செஞ்ச முதல் தப்பு.
அடுத்த சில வாரத்துல, அதாவது மே மாசம் கடைசியில, மறுபடியும் ஒரு அலர்ட் வருது. இந்த தடவை ரொம்ப சீரியஸான விஷயம். DHS சர்வர்ல இருந்து ஏதோ ஒரு வெளியூர் சர்வருக்கு டேட்டா போயிட்டு இருக்கு. இது கண்டிப்பா ஹேக்கிங் தான். ஆனா அப்பவும் அந்த டீம் என்ன நினைச்சாங்கன்னா, 'இது ஏதோ பேக்கப் (Backup) எடுக்குறாங்க போல'ன்னு நினைச்சு விட்டுட்டாங்க. கடைசியா ஜூன் 2026-ல வேற ஒரு டீம் வந்து செக் பண்ணும்போது தான் தெரியுது, அது பேக்கப் இல்ல, ஹேக்கர்ஸ் டேட்டாவை மொத்தமா அள்ளிட்டு போயிருக்காங்கன்னு. ஒரு மாசம் டைம் கிடைச்சா ஹேக்கர்ஸ் என்னவெல்லாம் பண்ணுவாங்கன்னு யோசிச்சு பாருங்க!
'அலர்ட் ஃபேட்டிக்' (Alert Fatigue) - இது எவ்வளவு ஆபத்தானது?
உங்களுக்கு ஒரு சந்தேகம் வரலாம், 'அவ்வளவு பெரிய வேலையில இருக்கிறவங்க எப்படி இவ்வளவு அசால்ட்டா இருப்பாங்க?'ன்னு. இதுக்கு பேரு தான் 'அலர்ட் ஃபேட்டிக்'. ஒரு நாளைக்கு ஒரு செக்யூரிட்டி அனலிஸ்ட்க்கு ஆயிரக்கணக்கான வார்னிங் மெசேஜ் வரும். அதுல 99% சும்மா தேவையில்லாத மெசேஜா தான் இருக்கும். இதனால அவங்க மைண்ட் செட் எப்படி ஆயிரும்னா, 'வர்றது எல்லாமே சும்மா தான் வரும்'னு ஒரு முடிவுக்கு வந்துடுவாங்க. இதையே ஹேக்கர்ஸ் தங்களுக்கு சாதகமா பயன்படுத்திக்குறாங்க.
ஹேக்கர்ஸ் என்ன பண்ணுவாங்கன்னா, பெரிய அட்டாக் பண்றதுக்கு முன்னாடி சின்ன சின்னதா நிறைய 'சத்தம்' போடுவாங்க. அதாவது நிறைய சின்ன சின்ன அலர்ட் வர்ற மாதிரி பண்ணுவாங்க. அந்த அனலிஸ்ட் எல்லாத்தையும் 'Dismiss' பண்ணி டயர்ட் ஆன உடனே, மெதுவா மெயின் அட்டாக்க ஆரம்பிப்பாங்க. அப்பவும் சிஸ்டம் அலர்ட் கொடுக்கும், ஆனா மனுஷங்க அதை கண்டுக்க மாட்டாங்க. இதுதான் DHS-ல நடந்திருக்கு. இதுக்கு ஒரே தீர்வு, மனுஷங்களை மட்டும் நம்பாம, முக்கியமான முடிவுகளை எடுக்க AI-யை பயன்படுத்துறது தான். 2026-ல இது ரொம்ப அவசியம்.
இந்தியாவுக்கு இதுல என்ன பாடம்?
நம்ம ஊர்ல இப்போ எல்லாமே டிஜிட்டல் ஆகிடுச்சு. UPI-ல ஆரம்பிச்சு ஆதார் வரைக்கும் எல்லாமே நெட்வொர்க்ல தான் இருக்கு. இந்தியால இருக்கிற பேங்க் செக்டார்லயும், கவர்ன்மென்ட் ஆபிஸ்லயும் இதே மாதிரி அலர்ட் ஃபேட்டிக் வர்றதுக்கு நிறைய சான்ஸ் இருக்கு. ஏன்னா இங்கயும் செக்யூரிட்டி டீம்ல ஆட்கள் கம்மியா தான் இருக்காங்க. ஒருவேளை நம்ம ஊர்ல இதே மாதிரி ஒரு ஹேக்கிங் நடந்தா, நம்ம டேட்டா எல்லாம் என்ன ஆகும்னு யோசிச்சு பாருங்க. அதனால தான் இந்தியன் IT கம்பெனிகள் இப்போ 'ஜீரோ டிரஸ்ட்' (Zero Trust) மாடலுக்கு மாறணும்னு நாங்க நினைக்கிறோம்.
தமிழ் டெக்-ஓட கருத்து என்னன்னா, எந்த ஒரு அலர்ட்டையும் 'சும்மா'ன்னு நினைக்கக்கூடாது. குறிப்பா நம்ம ஊர்ல 6G டெக்னாலஜி எல்லாம் வந்துட்டு இருக்கிற இந்த நேரத்துல, டேட்டா செக்யூரிட்டி ரொம்ப முக்கியம். கவர்ன்மென்ட் மட்டும் இல்லாம, சாதாரண மக்களும் தங்களோட அக்கவுண்ட்ல வர்ற 'Unknown Login' மெசேஜை சாதாரணமா நினைக்காம, உடனே பாஸ்வேர்டு மாத்துறது நல்லது. DHS-க்கே இந்த நிலைமைன்னா, நாம எவ்வளவு ஜாக்கிரதையா இருக்கணும்னு பாத்துக்கோங்க.
TamilTech-ஓட முடிவு: மனுஷங்க தான் பலவீனமான கண்ணி!
எவ்வளவு தான் பெரிய டெக்னாலஜி வந்தாலும், அதை ஆப்பரேட் பண்ற மனுஷங்க சரியா இல்லைன்னா எல்லாமே வேஸ்ட் தான். இந்த DHS சம்பவம் நமக்கு அதான் சொல்லுது. 2026-ல சைபர் அட்டாக்ஸ் ரொம்ப அதிகமா இருக்கும். அதனால கம்பெனிகள் 'ஆட்டோமேட்டட் செக்யூரிட்டி' (Automated Security)-க்கு மாற வேண்டிய கட்டாயத்துல இருக்காங்க. அதாவது ஒரு தப்பு நடந்தா, ஒரு மனுஷன் வந்து அதை சரி பண்ற வரைக்கும் வெயிட் பண்ணாம, சிஸ்டமே ஆட்டோமேட்டிக்கா அந்த அக்கவுண்ட்டை லாக் பண்ணிடணும்.
நீங்க ஒரு சாதாரண யூசரா இருந்தா, உங்க போன்ல வர்ற செக்யூரிட்டி அப்டேட்ஸ் எதையும் தள்ளி போடாதீங்க. அதே மாதிரி உங்க மெயில்ல வர்ற செக்யூரிட்டி வார்னிங்ஸை செக் பண்ணுங்க. 'நமக்கு இதெல்லாம் வராது'ன்னு நினைக்கிறது தான் ஹேக்கர்ஸ்க்கு நாம கொடுக்கிற பெரிய வாய்ப்பு. DHS பண்ண தப்பை நாம பண்ணாம இருப்போம். உஷாரா இருங்க, பாதுகாப்பா இருங்க!

கருத்துகள் (0)
Be the first to comment!