


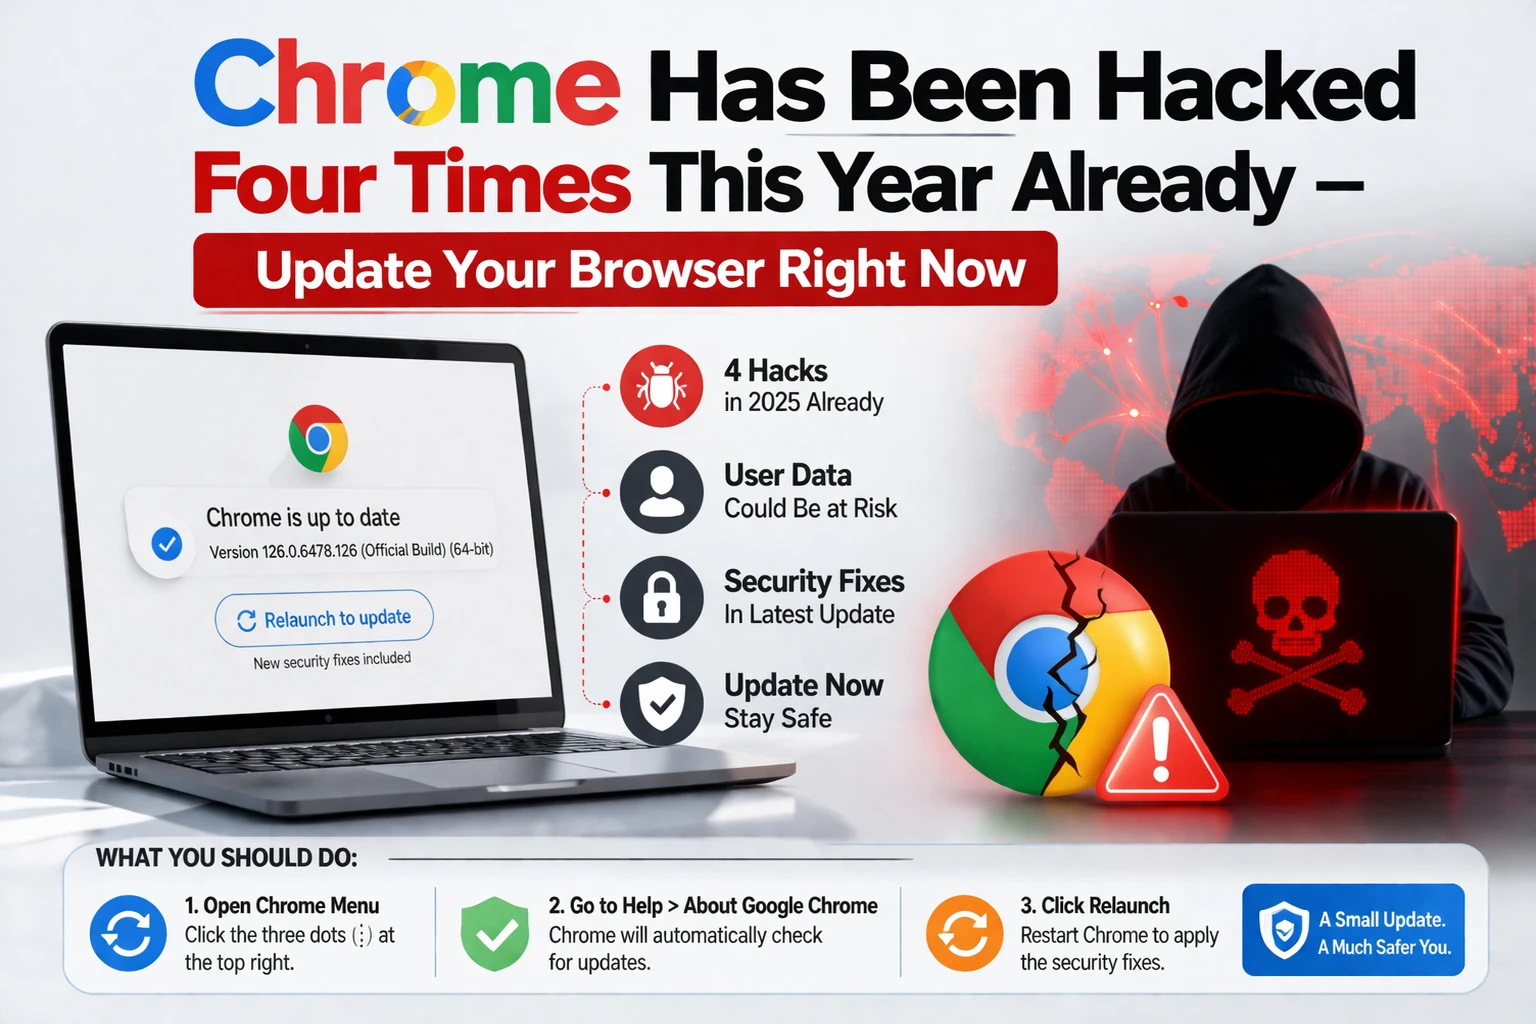
3 மாதத்துல 4 Zero-Days — இது Serious
Zero-day vulnerability என்பது என்ன? Hackers ஒரு software-ல் security hole கண்டுபிடிக்கிறாங்க — software company கண்டுபிடிப்பதற்கு முன்னாடியே exploit பண்றாங்க. Google Chrome-ல் 2026-ல் இது நான்காவது தடவை நடந்திருக்கு — January-ல் ஆரம்பித்து April வரை 4 zero-days. 2025 full year-ல் 8 zero-days இருந்தது — 2026-ல் 3 மாதத்திலேயே 4 ஆகியிருக்கு.
Latest flaw: CVE-2026-5281. Chrome-ஓட Dawn component-ல் — WebGPU graphics handle பண்ணும் part. இந்த vulnerability exploit பண்ணினா browser crash ஆகும், data corrupt ஆகும், worst case-ல் attacker உங்கள் computer-ல் malicious code run பண்ண முடியும் — நீங்க suspicious link click பண்றதில்லை, just ஒரு compromised webpage visit பண்றதே போதும்.
Google confirm பண்றது: patch release பண்றதற்கு முன்னாடியே real hackers real attacks-ல் இந்த vulnerability use பண்ணியிருக்காங்க.
Use-After-Free என்னன்னு புரிஞ்சுக்கோங்க
CVE-2026-5281 "use-after-free" bug. Technical term — ஆனா simple-ஆ explain பண்றேன்.
Chrome run ஆகும்போது constantly memory allocate பண்றது, free பண்றது — page load பண்ண, JavaScript run பண்ண, images render பண்ண. Use-after-free bug என்பது: ஒரு code, memory already free ஆகிட்டு வேற purpose-க்கு use ஆன பிறகும், அந்த memory access பண்ண try பண்றது.
Attacker-க்கு இது opportunity. அந்த freed memory space-ல் malicious data inject பண்ண முடியும். பிறகு original code அந்த memory access பண்ணும்போது, attacker-ஓட code execute ஆகுது. Browser behavior control பண்றது possible ஆகுது.
2026-ல் Chrome Zero-Days — Full List
February mid-ல் CVE-2026-2441 — CSS font feature values handle பண்ணும் part-ல் iterator invalidation bug. Patched ஆச்சு.
March-ல் two zero-days: CVE-2026-3909 — Chrome-ஓட Skia graphics library-ல் out-of-bounds write (நீங்க screen-ல் பார்க்கும் எல்லாத்தையும் draw பண்ணும் component). CVE-2026-3910 — V8 JavaScript engine-ல் inappropriate implementation (web page-ஓட JavaScript run பண்ணும் component). Same month-ல் two zero-days.
April-ல் CVE-2026-5281 — Dawn graphics component-ல். நான்காவது.
Chrome world-ஓட most used browser — 3 billion active users. Hackers, criminal gangs, government actors — எல்லாரும் Chrome vulnerabilities actively find பண்றாங்க. Market dominance-ஐ விட அதிகமான targeting.
இப்பவே Chrome Update பண்ணுங்க — Step by Step
Google automatic update roll out பண்றதுன்னு சொல்றது — ஆனா "roll out" means உங்கள் device-க்கு already வந்திருக்குன்னு guarantee இல்லை. Manually check பண்றது safe.
Desktop-ல் (Windows, Mac, Linux): Chrome open பண்ணுங்கள். Top right corner-ல் three dots (⋮) click பண்ணுங்கள். "Help" hover பண்ணுங்கள். "About Google Chrome" click பண்ணுங்கள். அந்த page-ல் Chrome automatically update check பண்ணி install பண்ணும். Complete ஆனதும் "Relaunch" click பண்ணுங்கள். Windows மற்றும் Mac-ல் version 146.0.7680.177 அல்லது 146.0.7680.178 தெரிஞ்சா safe. Linux-ல் 146.0.7680.177.
Android-ல்: Google Play Store open பண்ணுங்கள். Top right-ல் profile icon tap பண்ணுங்கள். "Manage apps and device" tap பண்ணுங்கள். "Updates available" பார்த்து Chrome இருந்தா update பண்ணுங்கள்.
iPhone-ல்: App Store open பண்ணுங்கள். Profile tap பண்ணுங்கள். Pending updates-ல் Chrome இருந்தா update பண்ணுங்கள்.
Indian Users-க்கு ஏன் Urgent?
India-ல் Chrome use பண்றது — just browsing மட்டுமில்லை. SBI, HDFC, ICICI bank websites. Income Tax e-filing portal. IRCTC ticket booking. GPay, PhonePe web versions. Aadhaar-linked government services. UPI QR code scanning. Swiggy, Zomato, Flipkart, Amazon India orders.
Compromised Chrome-ல் attacker என்ன பண்ண முடியும்? Active banking session intercept பண்றது. Saved passwords steal பண்றது. Session cookies steal பண்றது — cookie இருந்தா password இல்லாமலேயே உங்கள் account access பண்ணலாம். Malicious content inject பண்றது trusted pages-ல்.
GPay use பண்றீங்க, online banking use பண்றீங்க, IRCTC-ல் ticket book பண்றீங்க — outdated Chrome-ல் இந்த activities risk. Update பண்ணிட்டா இந்த specific vulnerability-ல் இருந்து protected.
Chrome பத்தி Worry பண்ணணுமா?
4 zero-days alarming-ஆ sound ஆகுது. ஆனா context important. Chrome most targeted browser — most used-ஆ இருக்கதனால. Researchers, bug bounty hunters, criminal hackers, government actors — எல்லாரும் Chrome vulnerabilities find பண்ண actively try பண்றாங்க.
Reassuring part: Google consistently quickly patch பண்றது. Chrome security team among industry-ஓட most capable. System working — just reminder that "zero bugs" realistic expectation இல்லை. Firefox மற்றும் Safari-க்கு switch பண்ணினாலும் zero-day risk eliminate ஆகல — just different vendor-ஓட zero-days face பண்றீங்க. Most users-க்கு practical answer simple: Chrome updated-ஆ வையுங்க.
TamilTech-ஓட கருத்து
4 Chrome zero-days 3 months-ல் — panic பண்றதில்லை, ஆனா seriously take பண்ணணும். உங்கள் job simple: இப்பவே Chrome update பண்ணுங்க. Automatic update own timeline-ல் வரும்வரை wait பண்ணாதீங்க. Help → About Google Chrome → version 146.0.7680.177 or higher confirm பண்ணி Relaunch பண்ணுங்க. 5 minutes. UPI, bank, IRCTC use பண்ற every Indian Chrome user-க்கு இது essential — delay பண்ணாதீங்க.





கருத்துகள் (0)
Be the first to comment!