


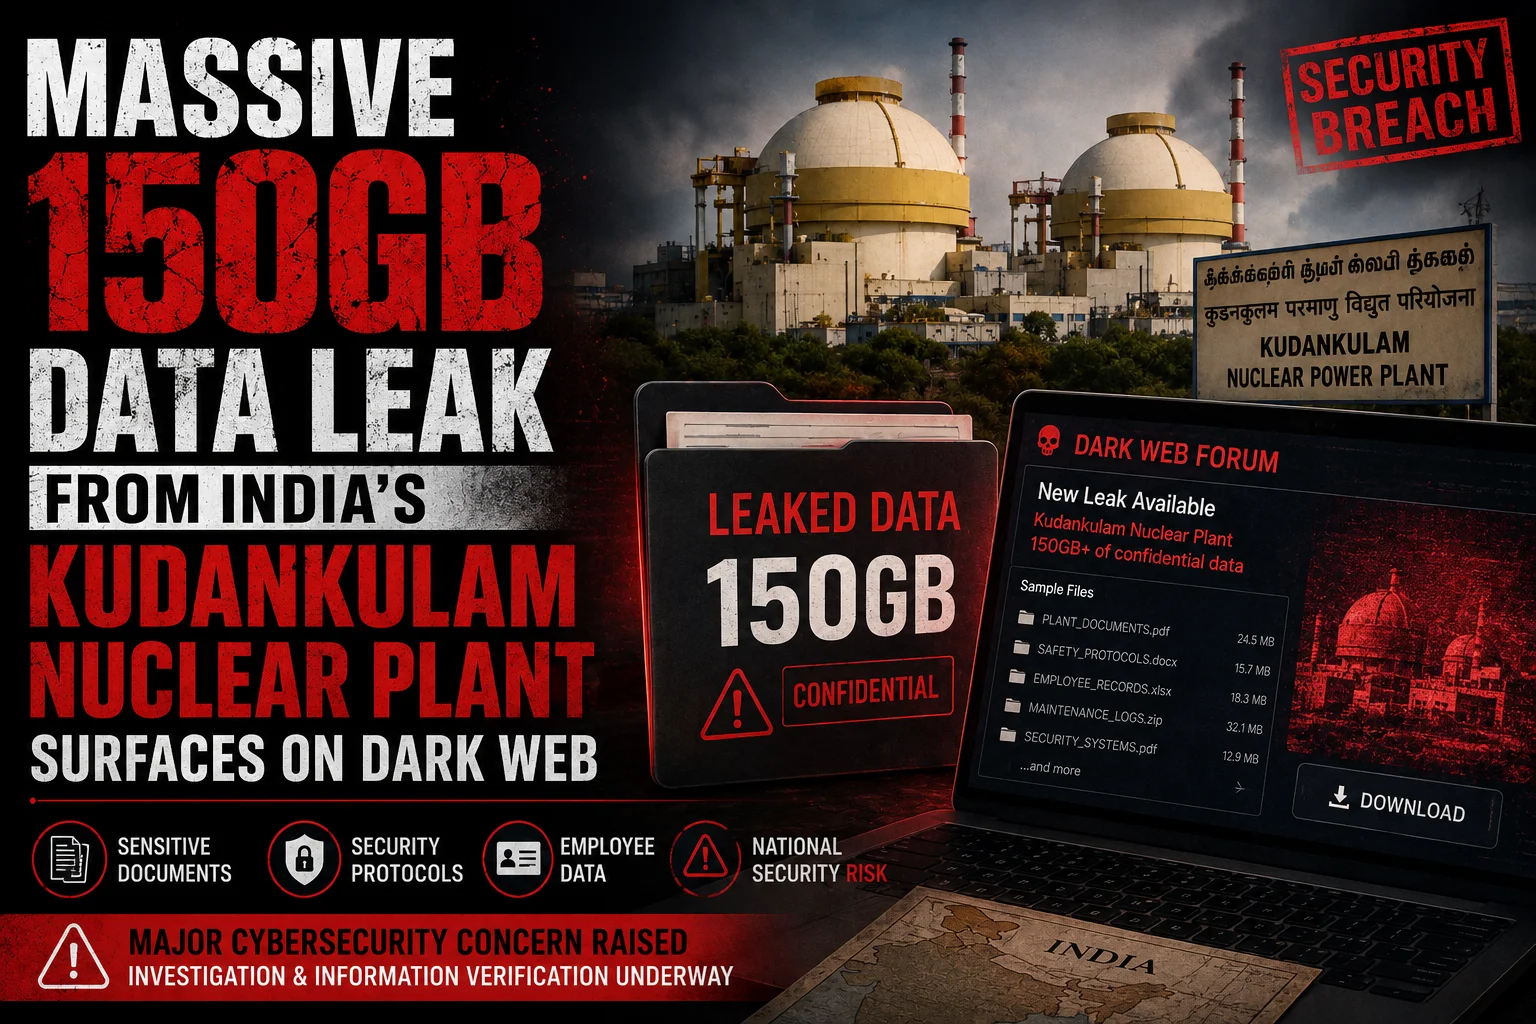
முக்கிய புள்ளிகள்
- கூடங்குளம் அணுமின் நிலையத்தின் சுமார் 45GB அளவிலான ரகசிய ஆவணங்கள் மற்றும் நெட்வொர்க் மேப்கள் இணையத்தில் கசிந்துள்ளன.
- 2019-ல் நடந்த 'Dtrack' அட்டாக்-ஐ விட இது மிகவும் பெரியது மற்றும் ஆபத்தானது என்று கருதப்படுகிறது.
- அட்மினிஸ்ட்ரேட்டிவ் நெட்வொர்க் (Administrative Network) வழியாக ஹேக்கர்கள் உள்ளே புகுந்து டேட்டாவை திருடியுள்ளனர்.
- முக்கியமான கண்ட்ரோல் சிஸ்டம்கள் பாதுகாப்பாக இருப்பதாக சொல்லப்பட்டாலும், இந்த லீக் தேசிய பாதுகாப்பிற்கு மிகப்பெரிய அச்சுறுத்தலாக பார்க்கப்படுகிறது.
கூடங்குளம் அணுமின் நிலையம்: என்னதான் ஆச்சு?
நண்பர்களே, இன்னைக்கு நாம பார்க்கப்போற விஷயம் கொஞ்சம் சீரியஸானது. தமிழ்நாட்டோட திருநெல்வேலி மாவட்டத்துல இருக்குற கூடங்குளம் அணுமின் நிலையம் (KKNPP) பத்தி உங்க எல்லாருக்கும் தெரியும். இது இந்தியாவோட மிகப்பெரிய அணுமின் நிலையம். இப்போ வந்திருக்கிற லேட்டஸ்ட் நியூஸ் என்னன்னா, இந்த நிலையத்தோட முக்கியமான டேட்டாக்கள் லீக் ஆகியிருக்கு. 2026-ல டெக்னாலஜி இவ்வளவு வளர்ந்தும், இவ்வளவு பாதுகாப்பான ஒரு இடத்துல எப்படி ஹேக்கிங் நடந்ததுன்னு எல்லாரும் ஷாக் ஆகியிருக்காங்க. இது வெறும் சாதாரண பாஸ்வேர்டு லீக் இல்ல, நம்ம நாட்டோட எனர்ஜி செக்யூரிட்டி சம்பந்தப்பட்ட விஷயம்.
இந்த டேட்டா லீக்-ல அணுமின் நிலையத்தோட இன்டர்னல் நெட்வொர்க் எப்படி வேலை செய்யுது, அங்க இருக்குற சர்வர்கள் என்னென்ன, ஊழியர்களோட தகவல்கள் என பல விஷயங்கள் அடங்கியிருக்குன்னு சொல்லப்படுது. இதனால நமக்கு என்ன ஆபத்துன்னு கேட்டீங்கன்னா, ஒரு அணுமின் நிலையத்தோட நெட்வொர்க் மேப் ஹேக்கர்ஸ் கைக்கு போனா, அவங்களால அந்த சிஸ்டம்-ஐ ரிமோட் மூலமா கண்ட்ரோல் பண்ணவோ இல்ல ஷட்-டவுன் பண்ணவோ முயற்சி பண்ண முடியும். இது எவ்வளவு பெரிய ஆபத்துன்னு யோசிச்சு பாருங்க. சரி, இப்போ இது எப்படி நடந்தது, இதோட டெக்னிக்கல் பின்னணி என்னன்னு விரிவா பார்க்கலாம்.
2019-ல் ஒரு எச்சரிக்கை, 2026-ல் ஒரு அதிர்ச்சி!
நம்மல பல பேருக்கு ஞாபகம் இருக்கும், 2019-ல கூடங்குளம் நிலையத்துல 'Dtrack' அப்படிங்கிற ஒரு மால்வேர் (Malware) அட்டாக் நடந்தது. அப்போ அரசாங்கம் என்ன சொன்னாங்கன்னா, "அணு உலையை கட்டுப்படுத்துற சிஸ்டம் தனி நெட்வொர்க்-ல இருக்கு, அது இன்டர்நெட் கூட கனெக்ட் ஆகல (Air-gap), அதனால பயப்பட தேவையில்லை" அப்படின்னு சொன்னாங்க. ஆனா, இப்போ 2026-ல நடந்திருக்கிற இந்த சம்பவம், அந்த 'ஏர்-கேப்' செக்யூரிட்டி-யும் மீறி ஹேக்கர்ஸ் உள்ளே வர முடியும்னு நிரூபிச்சிருக்கு. 2019-ல நடந்தப்போ நாம சரியா பாடம் கத்துக்கலையா அப்படிங்கிற கேள்வி இப்போ எல்லார் மனசுலயும் எழுந்திருக்கு.
இந்த முறை ஹேக்கர்ஸ் ரொம்பவே பிளான் பண்ணி வேலை செஞ்சிருக்காங்க. கிட்டத்தட்ட 45GB டேட்டாவை அவங்க எடுத்துருக்காங்கன்னா, அவங்க ரொம்ப நாளா அந்த சிஸ்டம் உள்ளேயே இருந்திருக்கணும். இது ஏதோ ஒரு சின்ன ஹேக்கர் குரூப் செஞ்ச வேலையா தெரியல, ஒரு நாட்டோட ஆதரவோட செயல்படுற ஒரு பெரிய ஹேக்கிங் டீம் (APT Group) செஞ்ச வேலையா இருக்கலாம்னு எக்ஸ்பர்ட்ஸ் சொல்றாங்க. நாம இப்போ 2026-ல இருக்கோம், இப்போ இருக்குற ஏஐ (AI) டூல்ஸ் வச்சு ஹேக்கிங் பண்றது ரொம்ப சுலபமாகிடுச்சு, அதனால நாம இன்னும் ஜாக்கிரதையா இருக்கணும்.
என்னென்ன தகவல்கள் லீக் ஆகியிருக்கு? (Technical Details)
சரி, இப்போ லீக் ஆன அந்த 45GB டேட்டால என்னதான் இருக்கு? இதுல முக்கியமான விஷயம் 'நெட்வொர்க் டயக்ராம்' (Network Diagrams). அதாவது, அந்த அணுமின் நிலையத்துல இருக்குற கம்ப்யூட்டர்கள் ஒன்னோட ஒன்னு எப்படி கனெக்ட் ஆகியிருக்கு அப்படிங்கிற மேப். இது ஒரு திருடன்கிட்ட வீட்டோட சாவி கொடுக்கறதுக்கு சமம். அதுமட்டும் இல்லாம, அங்க இருக்குற ஊழியர்களோட யூசர்-நேம் மற்றும் பாஸ்வேர்டுகள், இன்டர்னல் மெமோக்கள், மற்றும் சிஸ்டம் கான்ஃபிகரேஷன் ஃபைல்கள் லீக் ஆகியிருக்கு. இதுல ரொம்ப பயப்பட வேண்டிய விஷயம் என்னன்னா, SCADA சிஸ்டம் பத்தின தகவல்கள்.
SCADA-ன்னா என்னன்னு கேக்குறீங்களா? ஒரு அணுமின் நிலையத்துல இருக்குற வால்வுகள் (Valves), பம்புகள் (Pumps) மற்றும் கூலிங் சிஸ்டம்-ஐ கண்ட்ரோல் பண்றது இந்த சாஃப்ட்வேர் தான். இதோட வெர்ஷன் மற்றும் ஐபி அட்ரஸ் (IP Address) ஹேக்கர்ஸ்க்கு தெரிஞ்சா, அவங்களால அந்த மிஷின்களை தப்பா வேலை செய்ய வைக்க முடியும். இது பிஸிக்கலா ஒரு பெரிய விபத்துக்கு கூட வழிவகுக்கலாம். இப்போதைக்கு அட்மினிஸ்ட்ரேட்டிவ் நெட்வொர்க் மட்டும் தான் பாதிக்கப்பட்டுருக்குன்னு சொன்னாலும், ஹேக்கர்ஸ் அங்கிருந்து மெயின் சிஸ்டம்க்கு 'லேட்டரல் மூவ்மென்ட்' (Lateral Movement) பண்ண வாய்ப்பு இருக்கான்னு தீவிரமா செக் பண்ணிட்டு இருக்காங்க.
ஏர்-கேப் (Air-gap) பாதுகாப்பு உண்மையாவே பாதுகாப்பானதா?
நம்ம ஊர்ல இருக்குற பல கவர்ன்மென்ட் ஆபீஸ்ல இன்னைக்கும் என்ன நினைக்கிறாங்கன்னா, கம்ப்யூட்டர்ல இன்டர்நெட் இல்லன்னா அதை ஹேக் பண்ண முடியாதுன்னு நினைக்கிறாங்க. அதுக்கு பேரு தான் ஏர்-கேப். ஆனா 2026-ல இது ஒரு பழைய காலத்து ஐடியா. ஒரு பென்-டிரைவ் மூலமாவோ இல்ல ஒரு இன்ஜினியரோட லேப்டாப் மூலமாவோ மால்வேர் உள்ள போக முடியும். கூடங்குளம் விஷயத்துல கூட இப்படி ஏதாவது ஒரு வழியில தான் ஹேக்கர்ஸ் உள்ள போயிருக்கணும்னு சந்தேகிக்கப்படுது.
இப்போ இருக்குற ஹேக்கர்ஸ் ரொம்ப புத்திசாலிங்க. அவங்க டைரக்டா மெயின் சர்வரை அட்டாக் பண்ண மாட்டாங்க. முதல்ல ஒரு சாதாரண ஊழியரோட மெயிலுக்கு ஒரு ஃபிஷிங் (Phishing) லிங்க் அனுப்புவாங்க. அதை அந்த ஊழியர் கிளிக் பண்ணா போதும், அவரோட லேப்டாப் ஹேக்கர் கண்ட்ரோலுக்கு போயிடும். அந்த லேப்டாப்-ஐ அவர் மெயின் நெட்வொர்க்-ல கனெக்ட் பண்ணும்போது, மால்வேர் அப்படியே பரவிடும். இதனால தான் நாம எப்பவுமே சொல்றோம், டெக்னாலஜி மட்டும் போதாது, அதை பயன்படுத்துற மக்களுக்கும் சைபர் செக்யூரிட்டி பத்தி விழிப்புணர்வு இருக்கணும்.
இந்தியாவுக்கு இதனால என்ன பாதிப்பு?
இது வெறும் கூடங்குளம் பிரச்சனை மட்டும் இல்ல, நம்ம இந்தியாவோட மானப் பிரச்சனை. இந்தியா இப்போ அணுசக்தி மூலமா நிறைய மின்சாரம் தயாரிக்க பிளான் பண்ணிட்டு இருக்காங்க. இப்படி ஒரு பெரிய இடத்துல பாதுகாப்பு குறைபாடு இருந்தா, உலக நாடுகள் நம்மள எப்படி பார்க்கும்? அதுமட்டும் இல்லாம, தமிழ்நாட்டுல இருக்குற நமக்கு இது நேரடி பாதிப்பு. ஒருவேளை இந்த ஹேக்கிங் காரணமா பவர் கிரிட் (Power Grid) பாதிக்கப்பட்டா, தமிழ்நாடு முழுக்க கரண்ட் இல்லாம போக வாய்ப்பு இருக்கு. இது நம்ம எக்கனாமியையே பாதிக்கும்.
தேசிய பாதுகாப்பு (National Security) ரீதியா பார்த்தா, நம்ம அணுமின் நிலைய ரகசியங்கள் வேற நாடுகளுக்கு கிடைச்சா, அவங்க அதை வச்சு நம்மள மிரட்ட வாய்ப்பு இருக்கு. அதனால தான் இந்திய அரசாங்கம் இப்போ இத ரொம்ப சீரியஸா எடுத்துட்டு இருக்காங்க. இத சரி பண்றதுக்கு பல கோடி ரூபாய் செலவாகும், அதுமட்டும் இல்லாம சிஸ்டம் முழுவதையும் ரீ-செட் பண்ண வேண்டியிருக்கும். இதனால நமக்கு கிடைக்க வேண்டிய மின்சாரம் கூட கொஞ்ச நாளைக்கு குறைய வாய்ப்பு இருக்கு.
TamilTech-ஓட கருத்து: நாம என்ன நினைக்கிறோம்?
TamilTech-ஓட கருத்து என்னன்னா, நாம டிஜிட்டல் இந்தியா-ன்னு சொல்லிட்டு போறது ஒரு பக்கம் பெருமையா இருந்தாலும், இன்னொரு பக்கம் நம்மளோட டிஜிட்டல் பாதுகாப்பு ரொம்ப மோசமா இருக்கு. ஒரு அணுமின் நிலையத்துல ரெண்டாவது முறையா இப்படி நடக்குறது ஏத்துக்கவே முடியாத ஒரு விஷயம். இதுக்கு பொறுப்பானவங்க மேல கண்டிப்பா நடவடிக்கை எடுக்கணும். வெறும் 'விசாரணை நடக்குது'ன்னு சொல்லிட்டு விடக்கூடாது.
இனிமேலாவது 'Zero Trust' அப்படிங்கிற செக்யூரிட்டி முறையை நாம கொண்டு வரணும். அதாவது, சிஸ்டம் உள்ள இருக்குற யாரையும் நம்பக்கூடாது, ஒவ்வொரு தடவையும் பாஸ்வேர்டு மற்றும் ஆதென்டிகேஷன் இருக்கணும். அதே மாதிரி, பழைய சாஃப்ட்வேர் பயன்படுத்துறத நிறுத்திட்டு, லேட்டஸ்ட் செக்யூரிட்டி அப்டேட்களை உடனே இன்ஸ்டால் பண்ணனும். நம்ம நாட்டுல இருக்குற டேலன்டட் ஹேக்கர்ஸை (Ethical Hackers) வச்சு நம்ம சிஸ்டம்-ஐ நாமளே டெஸ்ட் பண்ணி பார்க்கணும். அப்போதான் இது மாதிரி பிரச்சனைகளை தடுக்க முடியும்.
முடிவா என்ன சொல்ல வரோம்னா, நீங்களும் உங்க போன் மற்றும் லேப்டாப்-ல இருக்குற டேட்டாவை பாதுகாப்பா வச்சுக்கோங்க. ஒரு சின்ன தப்பு எவ்வளவு பெரிய பாதிப்பை ஏற்படுத்தும்னு கூடங்குளம் சம்பவம் நமக்கு ஒரு பாடம். இந்த மாதிரி டெக் நியூஸ் உடனுக்குடன் தெரிஞ்சுக்க TamilTech-ஐ ஃபாலோ பண்ணுங்க. இந்த வீடியோ/ஆர்டிகல் உங்களுக்கு பிடிச்சிருந்தா உங்க பிரண்ட்ஸ்க்கு ஷேர் பண்ணுங்க!





கருத்துகள் (0)
Be the first to comment!