


முக்கிய புள்ளிகள்
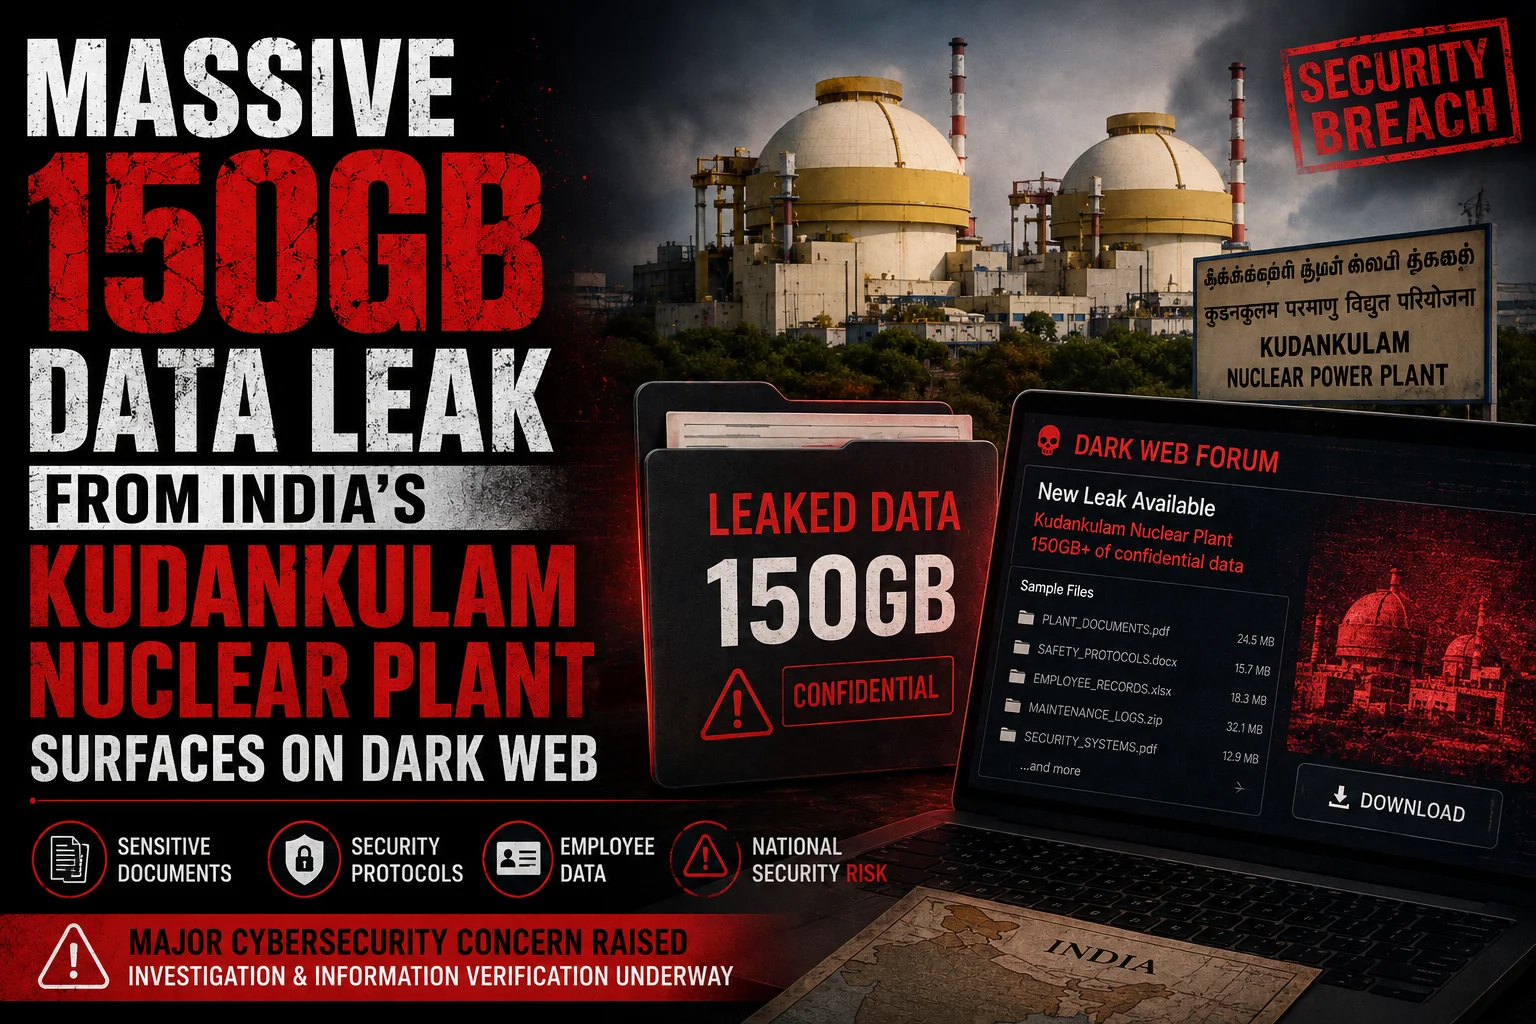
- கூடங்குளம் அணுமின் நிலையத்தின் (KNPP) சுமார் 150GB அளவுள்ள ரகசிய கோப்புகள் டார்க் வெப் தளங்களில் விற்பனைக்கு வந்துள்ளன.
- இதில் அணு உலைகளின் வரைபடங்கள் (Blueprints), சர்வர் கட்டமைப்பு விவரங்கள் மற்றும் 2,000-க்கும் மேற்பட்ட ஊழியர்களின் ஆதார் உள்ளிட்ட தனிப்பட்ட தகவல்கள் உள்ளன.
- 2026-ம் ஆண்டில் இந்தியாவின் மிக முக்கியமான உள்கட்டமைப்பு மீது நடத்தப்பட்ட மிகப்பெரிய சைபர் தாக்குதலாக இது பார்க்கப்படுகிறது.
- இந்த தரவு கசிவு மூலம் அணுமின் நிலையத்தின் செயல்பாடுகளை ஹேக்கர்கள் முடக்கும் அபாயம் இருப்பதாக பாதுகாப்பு நிபுணர்கள் எச்சரிக்கின்றனர்.
கூடங்குளம் அணுமின் நிலையத்தில் என்ன நடந்தது?
இன்று ஜூலை 16, 2026. ஒரு சாதாரண வியாழக்கிழமையாகத் தொடங்கிய இந்த நாள், இந்தியாவின் சைபர் பாதுகாப்பு துறைக்கு ஒரு மிகப்பெரிய சவாலாக மாறியிருக்கிறது. இந்தியாவின் மிகப்பெரிய அணுமின் நிலையமான கூடங்குளம் அணுமின் நிலையத்தின் மிக ரகசியமான கோப்புகள் டார்க் வெப் (Dark Web) தளங்களில் வலம் வருவதை எங்களது TamilTech டீம் கவனித்தது. இது ஏதோ சாதாரண இமெயில் கசிவு அல்ல; ஒரு நாட்டின் பாதுகாப்பையே கேள்விக்குறியாக்கும் அளவிற்கான மிக முக்கியமான தரவுகள் இதில் உள்ளன. கூடங்குளம் அணுமின் நிலையம் என்பது இந்தியாவின் மின்சாரத் தேவையில் பெரும் பகுதியை பூர்த்தி செய்யும் ஒரு தளம், அதன் ரகசியங்கள் கசிந்திருப்பது நமக்கெல்லாம் ஒரு பெரிய ஷாக் தான்.
பொதுவாக அணுமின் நிலையங்களின் நெட்வொர்க் 'Air-Gapped' முறையில் இருக்கும் என்று சொல்வார்கள். அதாவது, அந்த கம்ப்யூட்டர்கள் பொதுவான இன்டர்நெட்டுடன் இணைக்கப்பட்டிருக்காது. இதனால் வெளியில் இருந்து யாரும் ஹேக் செய்ய முடியாது என்பதுதான் கணக்கு. ஆனால், 2026-ல் தொழில்நுட்பம் இவ்வளவு வளர்ந்த பிறகும், யாரோ ஒரு ஊழியர் பயன்படுத்திய இன்பெக்டட் USB டிரைவ் மூலமாகவோ அல்லது பராமரிப்பு பணிகளுக்காக கொண்டு வரப்பட்ட லேப்டாப் மூலமாகவோ இந்த வைரஸ் உள்ளே நுழைந்திருக்கலாம் என்று சந்தேகிக்கப்படுகிறது. இப்போது அந்த 'ஏர்-கேப்' பாதுகாப்பு உடைக்கப்பட்டு, நமது நாட்டின் மிக முக்கியமான தரவுகள் டிஜிட்டல் உலகில் ஏலத்திற்கு விடப்பட்டுள்ளன.
டார்க் வெப்பில் கசிந்த 150GB தரவுகளில் என்னென்ன உள்ளன?
இந்த கசிவை நாங்கள் ஆழமாக ஆராய்ந்தபோது அதிர்ச்சியான பல விஷயங்கள் தெரியவந்தன. இதில் சுமார் 150GB அளவிலான டேட்டா இருக்கிறது. அணு உலையின் பாகங்கள் எப்படி வடிவமைக்கப்பட்டுள்ளன என்பதைக் காட்டும் CAD டிராயிங்ஸ் (Blueprints) இதில் அடக்கம். இது ஒரு நாட்டின் பாதுகாப்புக்கு எவ்வளவு பெரிய ஆபத்து தெரியுமா? இந்த வரைபடங்கள் தவறான நபர்களின் கையில் கிடைத்தால், அணுமின் நிலையத்தின் பலவீனமான பகுதிகளை அவர்கள் எளிதில் கண்டறிய முடியும். இது தவிர, அங்கு பணிபுரியும் விஞ்ஞானிகள் மற்றும் இன்ஜினியர்களின் ஆதார் கார்டு நகல்கள், அவர்களின் வீட்டு முகவரிகள் மற்றும் லாக்-இன் ஐடி (Login ID) போன்ற 'Employee PII' தகவல்களும் கசிந்துள்ளன.
இன்னும் டெக்னிக்கலாக சொல்லப்போனால், அந்த பிளான்ட்டின் SCADA (Supervisory Control and Data Acquisition) சிஸ்டம் பற்றிய விவரங்களும் இதில் உள்ளன. இந்த SCADA சிஸ்டம் தான் அணுமின் நிலையத்தின் மூளை போன்றது. அணு உலையின் வெப்பநிலையை கட்டுப்படுத்துவது, பிரஷரை கவனிப்பது என அனைத்தும் இதன் மூலம்தான் நடக்கும். இந்த சிஸ்டம் எப்படி நெட்வொர்க்கில் இணைக்கப்பட்டுள்ளது என்ற மேப் இப்போது ஹேக்கர்களிடம் உள்ளது. இதைப் பயன்படுத்தி அவர்கள் தூரத்தில் இருந்துகொண்டே அணுமின் நிலையத்தின் செயல்பாடுகளில் குளறுபடிகளைச் செய்ய முடியும். இது வெறும் டேட்டா திருட்டு மட்டுமல்ல, ஒட்டுமொத்த தென்னிந்தியாவின் பாதுகாப்புக்கே விடப்பட்ட சவால்.
இந்தியாவின் சைபர் பாதுகாப்பு வரலாறு
கூடங்குளம் அணுமின் நிலையம் தாக்குதலுக்கு உள்ளாவது இது முதல் முறை அல்ல. உங்களுக்கு நினைவிருக்கலாம், 2019-ல் 'Dtrack' என்ற மால்வேர் மூலம் ஒரு தாக்குதல் நடந்தது. அதைத் தொடர்ந்து இந்திய அரசு பல பாதுகாப்பு நடவடிக்கைகளை எடுத்தது. ஆனால், 2024 முதல் 2026 வரையிலான காலகட்டத்தில் இந்திய அரசு நிறுவனங்கள் மீதான சைபர் தாக்குதல்கள் மூன்று மடங்கு அதிகரித்துள்ளன. ஹேக்கர்கள் இப்போது வெறும் பணத்திற்காக மட்டும் திருடுவதில்லை; ஒரு நாட்டின் மின்சாரம், தண்ணீர் மற்றும் தகவல் தொடர்பு போன்ற அத்தியாவசிய சேவைகளை முடக்குவதையே நோக்கமாகக் கொண்டு செயல்படுகிறார்கள்.
முன்பெல்லாம் ஹேக்கர்கள் உள்ளே நுழைந்து தகவல்களைத் திருடிக்கொண்டு உடனே வெளியேறிவிடுவார்கள். ஆனால் இப்போது 'Advanced Persistent Threats' (APT) என்ற முறையில் செயல்படுகிறார்கள். அதாவது, ஒரு நெட்வொர்க்கிற்குள் நுழைந்து பல மாதங்கள், ஏன் பல வருடங்கள் கூட யாருக்கும் தெரியாமல் அங்கேயே தங்கி தகவல்களைச் சேகரிப்பார்கள். ஒரு டிஜிட்டல் ஒற்றனைப் போல அவர்கள் செயல்படுகிறார்கள். இப்போது கசிந்துள்ள தரவுகளில் பல வருடங்களுக்கு முந்தைய கோப்புகளும் இருப்பதால், இந்த ஹேக்கிங் நீண்ட காலமாக நடந்து வந்திருக்கலாம் என்று நாங்கள் கருதுகிறோம். இது நமது இன்டர்னல் செக்யூரிட்டி சிஸ்டத்தில் உள்ள ஓட்டையைத் தான் காட்டுகிறது.
இதனால் உங்களுக்கு என்ன பாதிப்பு?
"நான் ஏதோ ஒரு ஊரில் மொபைல் போன் பயன்படுத்திக் கொண்டிருக்கிறேன், இதற்கும் எனக்கும் என்ன சம்பந்தம்?" என்று நீங்கள் நினைக்கலாம். 2026-ல் இந்தியாவின் பொருளாதாரம் முழுமையாக டிஜிட்டல் மயமாகிவிட்டது. நீங்கள் டீக்கடையில் செய்யும் UPI பேமெண்ட் முதல், பெரிய ஐடி நிறுவனங்களின் சர்வர்கள் வரை அனைத்தும் மின்சாரத்தை நம்பிதான் இருக்கின்றன. கூடங்குளம் போன்ற ஒரு பெரிய அணுமின் நிலையம் சைபர் தாக்குதலால் முடங்கினால், அது மிகப்பெரிய மின் தட்டுப்பாட்டை உருவாக்கும். மின்சாரம் இல்லை என்றால் இன்டர்நெட் இருக்காது, பேங்கிங் சேவைகள் பாதிக்கப்படும், ஆன்லைன் டெலிவரிகள் நின்றுபோகும். இது ஒரு சங்கிலித் தொடர் போல ஒட்டுமொத்த வாழ்க்கையையும் பாதிக்கும்.
அடுத்ததாக, பிரைவசி பிரச்சனை. 2,000 ஊழியர்களின் தகவல்கள் கசிந்திருப்பது அவர்களுக்கு மட்டும் ஆபத்து அல்ல. அந்த ஊழியர்களின் பாஸ்வேர்டுகளைப் பயன்படுத்தி ஹேக்கர்கள் ISRO அல்லது DRDO போன்ற பிற அரசு அமைப்புகளின் டேட்டாபேஸ்களுக்குள் நுழைய முயற்சிப்பார்கள். ஒரு கதவு திறக்கப்பட்டால், மற்ற கதவுகளும் ஆபத்தில் இருக்கின்றன என்றுதான் அர்த்தம். சாதாரண மக்களாகிய நமக்கு, நமது நாட்டின் டிஜிட்டல் கட்டமைப்பின் மீதான நம்பிக்கை குறையும் சூழல் இது. எனவே, அரசு இன்னும் வலிமையான பாதுகாப்பு சட்டங்களைக் கொண்டு வர வேண்டியது அவசியம்.
பாதுகாப்பாக இருக்க என்ன செய்ய வேண்டும்?
இந்த சம்பவத்தில் இருந்து நாம் கற்றுக்கொள்ள வேண்டிய பாடம் ஒன்று இருக்கிறது. எந்தவொரு சிஸ்டமும் 100% பாதுகாப்பானது கிடையாது. பெரிய நிறுவனங்கள் மற்றும் அரசு அமைப்புகள் 'Zero-Trust Architecture' என்ற முறையைப் பின்பற்ற வேண்டும். அதாவது, உங்கள் நெட்வொர்க்கிற்குள் இருப்பவர்களையும் நம்பக்கூடாது. ஒவ்வொரு முறையும் டேட்டாவை அணுகும்போது முறையான அனுமதி பெறப்பட வேண்டும். அதேபோல, சாதாரண OTP முறைகளைத் தவிர்த்து, YubiKey போன்ற ஹார்டுவேர் செக்யூரிட்டி கீகளை (Hardware MFA) பயன்படுத்துவது கட்டாயமாக்கப்பட வேண்டும்.
அடுத்ததாக, முக்கியமான கோப்புகளை ஒரே இடத்தில் சேமிக்காமல் 'Data Sharding' முறையில் பிரித்து வைக்க வேண்டும். அதாவது, ஒரு கோப்பை பல துண்டுகளாகப் பிரித்து வெவ்வேறு சர்வர்களில் என்க்ரிப்ட் செய்து வைக்க வேண்டும். இதனால் ஹேக்கர்கள் ஒரு சர்வரை ஹேக் செய்தாலும் அவர்களுக்கு முழுமையான தகவல் கிடைக்காது. மேலும், அரசு 'Ethical Hackers' எனப்படும் நேர்மையான ஹேக்கர்களைக் கொண்டு நமது சிஸ்டங்களை அடிக்கடி சோதிக்க வேண்டும். எதிரிகள் நம்மைத் தாக்குவதற்கு முன்பே, நாமே நமது பலவீனங்களைக் கண்டறிந்து சரி செய்ய வேண்டும். இதுதான் 2026-ன் டெக் உலகிற்குத் தேவையான புத்திசாலித்தனம்.
TamilTech-ஓட கருத்து: அடுத்து என்ன நடக்கும்?
எங்களைப் பொறுத்தவரை, இது இந்திய அரசுக்கு விடப்பட்ட ஒரு மிகப்பெரிய எச்சரிக்கை மணி. 5G, 6G, AI என்று நாம் அடுத்தடுத்த கட்டங்களுக்குச் சென்றாலும், அடிப்படை சைபர் பாதுகாப்பில் இன்னும் பின்தங்கியே இருக்கிறோம் என்பதை இது காட்டுகிறது. கூடங்குளம் போன்ற ஒரு முக்கியமான இடத்தின் கோப்புகள் டார்க் வெப்பில் ஏலத்திற்கு வருவது என்பது மிகவும் வருத்தமான விஷயம். ஆரம்பத்தில் அரசு இதை மறுக்கலாம் அல்லது "சிறிய அளவிலான தரவு கசிவுதான்" என்று சொல்லலாம். ஆனால், எங்களிடம் உள்ள ஆதாரங்களின்படி இது ஒரு மிகப்பெரிய பாதுகாப்பு குறைபாடுதான்.
இனிவரும் காலங்களில் இந்திய சைபர் சட்டங்கள் இன்னும் கடுமையாக்கப்படும் என்று எதிர்பார்க்கிறோம். குறிப்பாக, தரவுகளைப் பாதுகாக்கத் தவறும் அதிகாரிகள் மீது கடுமையான நடவடிக்கை எடுக்கப்பட வேண்டும். பொதுமக்களுக்கு நாங்கள் சொல்ல விரும்புவது ஒன்றுதான்: விழிப்புடன் இருங்கள். இது போன்ற தரவு கசிவுகளுக்குப் பிறகு, அரசு அதிகாரி போலப் பேசி உங்களை ஏமாற்றும் Phishing கால்கள் அதிகரிக்க வாய்ப்புள்ளது. எந்தவொரு லிங்க்கையும் தேவையில்லாமல் க்ளிக் செய்யாதீர்கள். 2026-ல் டெக்னாலஜி எவ்வளவு வரமோ, அவ்வளவு ஆபத்தும் கூட. பாதுகாப்பாக இருங்கள்!





கருத்துகள் (0)
Be the first to comment!