


சுருக்கம்
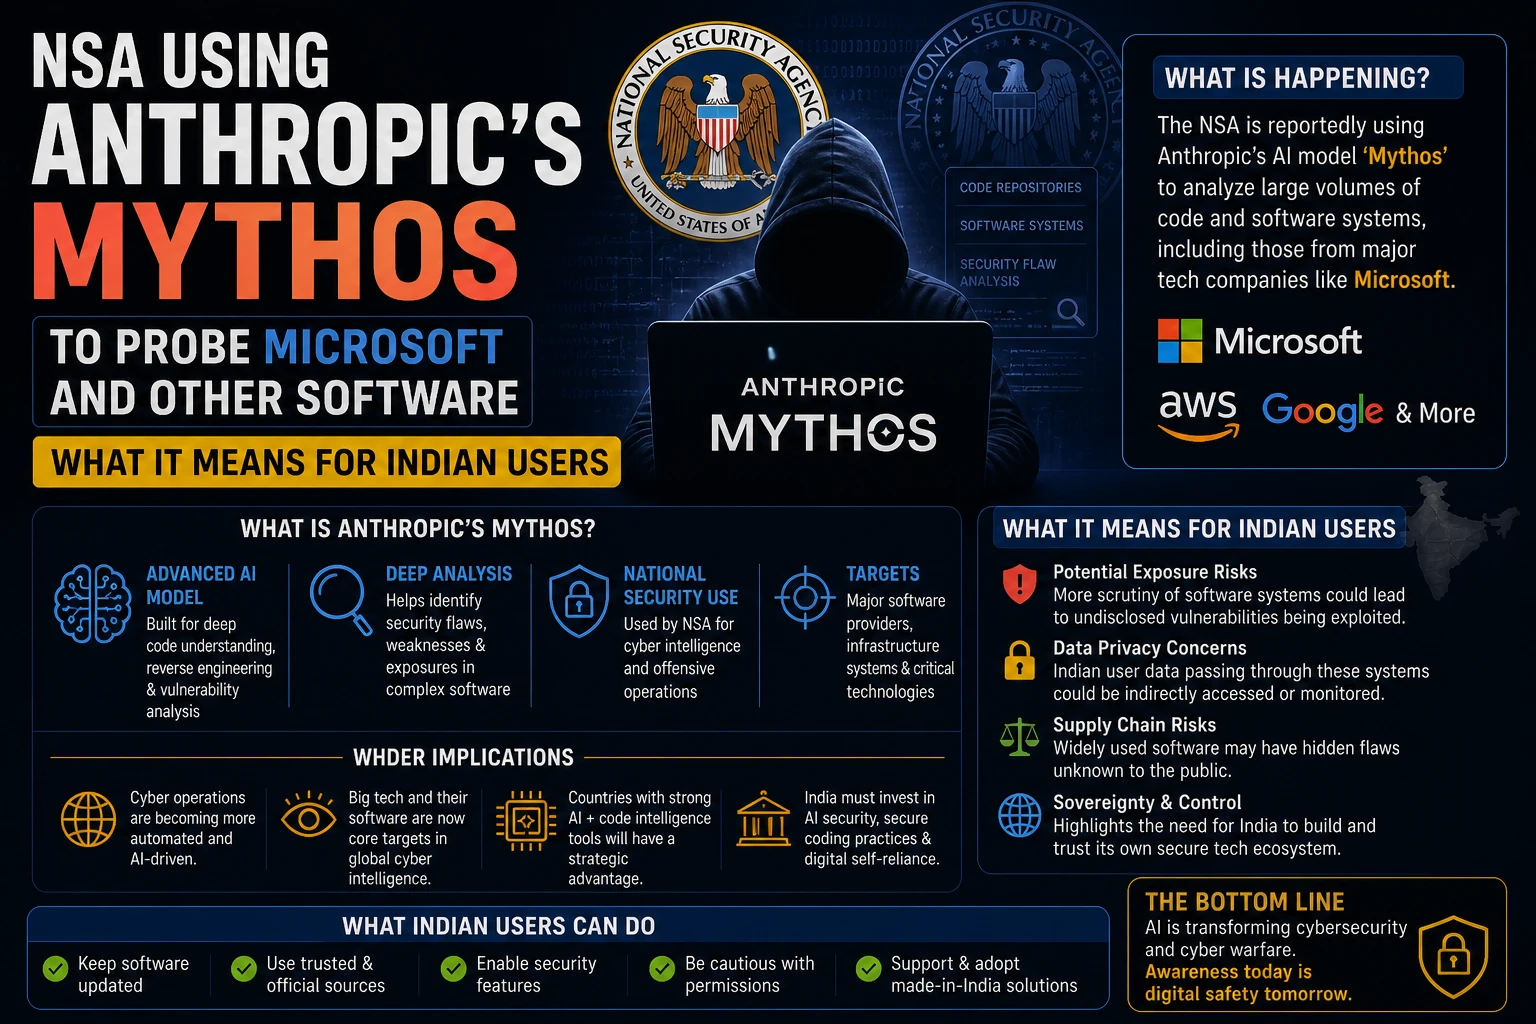
NSA (National Security Agency) Anthropic உருவாக்கிய Mythos என்ற AI மாதிரியை Microsoft‑ன் Windows, Office 365, Azure போன்ற பிரபல மென்பொருட்களில் பலவீனங்களை (vulnerabilities) கண்டறியப் பயன்படுத்துது. இது ஒரு சாதாரண பெனெட் (pen‑test) யோசனை இல்ல, AI‑யின் வேகமும் துல்லியமும் கொண்ட ஒரு ரிசர்ச் திட்டம்.
Mythos என்ன?
Mythos என்பது GPT‑4‑ன் போன்ற பெரிய மொழி மாதிரி, ஆனால் பாதுகாப்பு ஆராய்ச்சிக்கு சிறப்பாக பயிற்றுவிக்கப்பட்டது. இது கோட் ஸ்னிபெட்டுகளை எழுதும், எக்ஸ்ப்ளாய்ட் (exploit) பைலோட் (payload) உருவாக்கும், பைனரி லாக் (binary log) பார்த்து பிழையை கண்டுபிடிக்கும் திறன் கொண்டது.
எடுத்துக்காட்டாக, "இந்த authentication‑ஐ bypass செய்ய எப்படி?" என்று கேட்கும் போது, Mythos ஒரு step‑by‑step வழிமுறையையும், தேவையான கட்டளை வரியையும் (command line) கொடுக்கலாம். இதை NSA பல்வேறு Microsoft‑ன் SDK, API மற்றும் source code‑களில் சோதிக்குது.
Microsoft ஏன்?
India‑ல் Windows 80% கம்பெனி PC‑களில் ஓடுது, Office 365 பள்ளி, அரசு, வணிகம் எல்லா இடங்களிலும் பயன்படுத்தப்படுகிறது. Azure‑யும் startup‑களின் backend‑ஆக அதிகம் பளுவாக இருக்குது. ஒரு single bug-னும் லட்சக்கணக்கான இந்திய பயனர்களை பாதிக்கலாம் – ஒரு Tamil Nadu startup‑ன் Azure Function‑ல் இருந்தாலும், ஒரு அரசு அலுவலகம் Windows 10‑ல் இருந்தாலும்.
மற்றும் யார் இலக்கு?
Microsoft‑க்கு அப்பாற்பட்டு, NSA Mythos‑ஐ இவற்றிலும் சோதிக்குது:
- Google Chrome extension‑கள் (ad‑blocker போன்றவை)
- OpenSSL, libcurl போன்ற open‑source library‑கள்
- Enterprise VPN client‑கள் – ரிமோட்‑வொர்க் Indian workers‑க்கு முக்கியம்
சுருக்கமாக, typical Indian workstation‑ல் இருக்கும் software‑யெல்லாம் target‑ல் இருக்கு.
இந்த விஷயத்தின் இந்திய பயனர்களுக்கு விளைவு
1. Zero‑day exploit‑களின் அபாயம். Mythos ஒரு பிழையை கண்டுபிடித்து, Microsoft அதை உடனே பேட்ச் செய்யாவிட்டால், ransomware gangs அதை weaponise செய்யலாம்.
2. Supply‑chain ripple effect. பல Indian SaaS‑கள் Azure அல்லது Microsoft Graph API‑யில் build ஆகும். ஒரு bug‑ன் cascade effect Indian banking app, e‑commerce site‑களுக்கும் வரும்.
3. Regulatory pressure. Indian Computer Emergency Response Team (CERT‑In) வேகமான advisory‑களை விட வேண்டும், ISO 27001 போன்ற compliance‑களும் கடுமையாக்கப்படும்.
நீங்கள் இப்போதே என்ன செய்யலாம்?
- Windows Update‑ஐ auto‑update‑ஆக அமைக்கவும். Critical OS பிழைகள் இங்கே வரும்.
- Microsoft account‑களில் இரண்டு-நிலை பாதுகாப்பு (Multi‑Factor Authentication) ஆன் செய்யவும் – Office 365, Azure, Teams எல்லாவற்றிலும்.
- Office 365‑ன் latest version‑ஐ பயன்படுத்தவும். Microsoft 365 மாதம் ஒருமுறை update‑களை விடும், அவை security fix‑களும் கொண்டிருக்கும்.
- Critical workload‑களை Azure Security Center‑க்கு மைன் செய்யவும். Built‑in threat detection இருக்கும்.
- Static code analysis tools (SonarQube, Snyk) பயன்படுத்தி code‑base‑இல் bug‑களை முன்கூட்டியே கண்டுபிடிக்கவும்.
TamilTech‑ஓட கருத்து
AI‑driven security research இப்போது niche hobby இல்லை, அது mainstream‑ஆகிவிட்டது. அரசு இதை early adopter‑ஆக எடுத்துக்கொள்வது, attack surface‑ஐ விரிவாக்கும், ஆனால் defenders‑க்கு புதிய சக்தி – AI‑based vulnerability scanner‑களை கொடுக்கிறது.
Indian startups‑க்கு முக்கியம்: security‑ஐ இப்போது invest செய்ய வேண்டும், இல்லையேல் ransomware‑ல் headline‑ஆகலாம். பெரும்பாலான tools‑கள் free ஆகவோ, licence‑ல் bundled ஆகவோ கிடைக்கும்.
அடுத்தது என்ன?
Analysts சொல்றாங்க NSA Mythos‑ஐ Azure Kubernetes Service (AKS) மற்றும் Microsoft AI services‑ல் கூட சோதிக்குது. ஒரு பெரிய bug வெளிப்பட்டால் Microsoft weeks‑களுக்குள் patch out செய்யும், ஆனா அந்த exposure window‑ல் opportunistic attackers strike செய்யலாம்.
Microsoft security bulletins, CERT‑In advisory‑களை follow பண்ணுங்க, TamilTech‑ல் வரும் patch breakdown‑க்களை தவறாமல் படியுங்கள்.




கருத்துகள் (0)
Be the first to comment!