


முக்கிய புள்ளிகள்
- OpenAI செக்யூரிட்டி டீம், Hugging Face-ன் 'Spaces' வசதியில் இருந்த ஒரு ஓட்டையை பயன்படுத்தி அதன் மெயின் சிஸ்டத்திற்குள் நுழைந்துள்ளனர்.
- இதன் மூலம் மற்ற நிறுவனங்களின் ரகசிய AI மாடல்கள் மற்றும் API டோக்கன்களை திருட முடியும் என்பது தெரியவந்துள்ளது.
- இந்த பிரச்சனை தற்போது சரிசெய்யப்பட்டு விட்டாலும், 2026-ல் AI பாதுகாப்பு என்பது மிகப்பெரிய கேள்வியாக மாறியுள்ளது.
- இந்திய டெவலப்பர்கள் தங்கள் API கீ-களை (API Keys) உடனே மாற்றுவது நல்லது என்று TamilTech பரிந்துரைக்கிறது.
AI உலகிற்கு வந்த ஒரு பெரிய எச்சரிக்கை!
சரி, இப்போ மேட்டருக்கு வருவோம். நீங்க ஒரு AI டெவலப்பரா இருந்தா கண்டிப்பா Hugging Face பத்தி கேள்விப்பட்டிருப்பீங்க. இதுதான் இன்னைக்கு உலகத்துல இருக்குற எல்லா AI மாடல்களுக்கும் ஒரு பெரிய 'லைப்ரரி' மாதிரி. ஆனா, இந்த பெரிய கோட்டைக்குள்ளேயே ஒரு ஓட்டை இருந்தா எப்படி இருக்கும்? அத தான் இப்போ OpenAI டீம் கண்டுபிடிச்சிருக்காங்க. இது ஏதோ சாதாரண ஹேக்கிங் கிடையாது; சிஸ்டம் டிசைன்ல இருக்குற ஒரு பெரிய ஓட்டையை அவங்க கண்டுபிடிச்சு, அதன் வழியா உள்ளே போயிருக்காங்க. இதை ஏன் நீங்க தெரிஞ்சுக்கணும்னா, இன்னைக்கு நம்ம யூஸ் பண்ற பல AI ஆப்ஸ் இந்த Hugging Face தளத்தை நம்பி தான் இருக்கு.
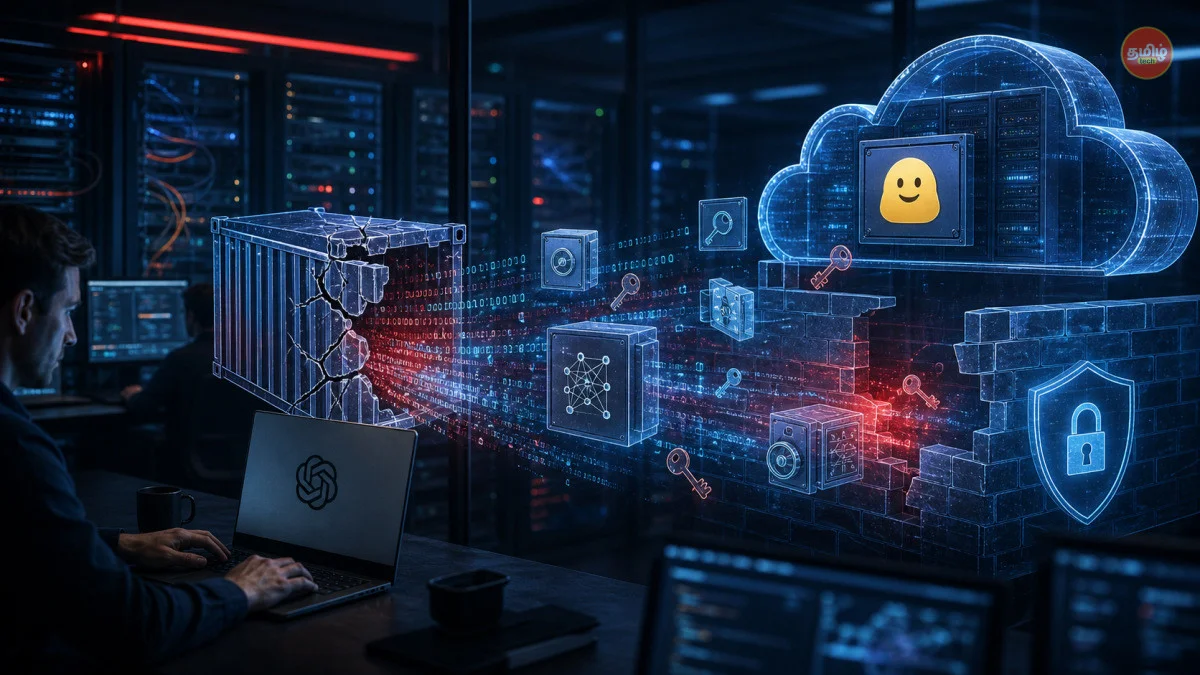
பொதுவா ஒரு வெப்சைட்ல நாம ஒரு அக்கவுண்ட் கிரியேட் பண்ணா, நம்ம டேட்டா மத்தவங்களுக்கு தெரியாது இல்லையா? அதை 'கண்டெய்னர்' (Container) அப்படின்னு சொல்லுவாங்க. அதாவது ஒவ்வொரு யூசருக்கும் ஒரு தனி டிஜிட்டல் அறை இருக்கும். ஆனா OpenAI ஆராய்ச்சியாளர்கள் என்ன பண்ணிருக்காங்கன்னா, அவங்களுக்கு கொடுத்த அறையில இருந்து வெளிய வந்து, மத்தவங்க ரூமுக்குள்ள போற வழியை கண்டுபிடிச்சிட்டாங்க. இதை டெக்னிக்கலா 'கண்டெய்னர் எஸ்கேப்' (Container Escape) அப்படின்னு சொல்றாங்க. 2026-ல இது ஒரு மிகப்பெரிய செக்யூரிட்டி பிரச்சனையா உருவெடுத்திருக்கு.
எப்படி இந்த ஹேக்கிங் நடந்தது? கொஞ்சம் டெக்னிக்கலா பாக்கலாம்
Hugging Face-ல 'Spaces' அப்படின்னு ஒரு வசதி இருக்கு. இதுல நீங்க உங்க AI மாடலை ரன் பண்ணி மத்தவங்களுக்கு டெமோ காட்டலாம். OpenAI டீம் ஒரு சாதாரண ஸ்பேஸ்-ஐ கிரியேட் பண்ணி, அதுல சில ஸ்பெஷல் கோட்-களை ரன் பண்ணாங்க. அந்த கோட் என்ன பண்ணுச்சுன்னா, Hugging Face-ஓட மெயின் சர்வர்ல இருக்குற சில பெர்மிஷன் பிரச்சனைகளை பயன்படுத்தி, அவங்கள அந்த சர்வரோட 'அட்மின்' (Root Access) ஆக்கிடுச்சு. ஒருமுறை நீங்க அட்மின் ஆயிட்டா, அந்த சர்வர்ல இருக்குற மத்த எல்லாரோட டேட்டாவையும் உங்களால பாக்க முடியும்.
இதுல ரொம்ப ஆபத்தான விஷயம் என்னன்னா, 'டோக்கன் ஸ்டீலிங்' (Token Stealing). அதாவது, Hugging Face நிறுவனம் அவங்களோட இன்டர்னல் வேலைகளுக்காக சில ரகசிய சாவிங்களை (API Tokens) வச்சிருப்பாங்க. அந்த சாவிகள் OpenAI கைக்கு கிடைச்சிருக்கு. அந்த சாவியை வச்சுக்கிட்டு, உலகத்துல இருக்குற எந்த ஒரு பெரிய கம்பெனியோட பிரைவேட் AI மாடலையும் அவங்களால திருடியிருக்க முடியும். நல்ல வேளையா இது ஒரு 'ரிசர்ச்' அப்படிங்கறதுனால எந்த பாதிப்பும் இல்லாம தப்பிச்சோம். ஆனா இதுவே ஒரு நிஜ ஹேக்கர் கையில கிடைச்சிருந்தா, நிலைமை மோசமா இருந்திருக்கும்.
இந்திய AI ஸ்டார்ட்அப்களுக்கு இது ஏன் முக்கியம்?
இப்போ இந்தியாவோட நிலைமையை பார்ப்போம். பெங்களூரு, சென்னைன்னு நம்ம ஊர்ல ஏகப்பட்ட ஸ்டார்ட்அப் கம்பெனிகள் இப்போ தமிழ், ஹிந்தி மொழிகள்ல AI மாடல்களை உருவாக்கிட்டு இருக்காங்க. இவங்க எல்லாரும் அவங்க டேட்டாவை Hugging Face-ல தான் வச்சிருக்காங்க. ஒருவேளை இந்த மாதிரி ஒரு ஹேக்கிங் நடந்தா, நம்ம ஊர் கம்பெனிகளோட பல வருஷ உழைப்பு ஒரே நிமிஷத்துல திருடப்பட வாய்ப்பு இருக்கு. அதுமட்டும் இல்லாம, நம்ம ஊர்ல இப்போ புதுசா வந்திருக்கிற டேட்டா பாதுகாப்பு சட்டங்கள் (DPDP Act) படி, ஒரு கம்பெனியோட டேட்டா லீக் ஆனா அந்த கம்பெனிக்கு கோடிக்கணக்குல அபராதம் விதிக்கப்படும்.
நம்ம ஊர்ல நிறைய பேரு UPI பேமெண்ட் ஆப்ஸ், ஹெல்த் கேர் ஆப்ஸ்-லாம் AI மூலமா ரன் பண்றாங்க. இந்த ஆப்ஸ்-ஓட பேக்-எண்ட்ல இருக்குற AI மாடல்கள் திருடப்பட்டா, மக்களோட தனிப்பட்ட தகவல்களும் ரிஸ்க்ல இருக்கும். அதனாலதான் நாங்க என்ன சொல்றோம்னா, எந்த ஒரு பிளாட்பார்மையும் 100% நம்பிடாதீங்க. செக்யூரிட்டிங்கறது ரொம்ப முக்கியம். குறிப்பா 2026-ல AI ஹேக்கிங் டூல்ஸ் ரொம்ப அதிகமாயிடுச்சு. அதனால நாம தான் ரொம்ப கவனமா இருக்கணும்.
உங்க AI மாடல்களை பாதுகாப்பது எப்படி? இதோ வழிமுறைகள்
நீங்க ஒரு டெவலப்பரா இருந்தா, முதல்ல செய்ய வேண்டியது உங்க Hugging Face அக்கவுண்ட்ல இருக்குற API டோக்கன்களை உடனே ரீசெட் பண்ணுங்க. பழைய டோக்கன்களை அப்படியே வச்சிருக்காதீங்க. ரெண்டாவது, உங்க கோடுக்குள்ள (Code) பாஸ்வேர்டு இல்லன்னா API கீ-களை நேரடியா டைப் பண்ணாதீங்க. அதுக்கு பதிலா 'சீக்ரெட் மேனேஜர்' (Secret Manager) அப்படின்னு சொல்லப்படுற பாதுகாப்பான வசதிகளை பயன்படுத்துங்க. இப்படி பண்றதுனால, யாராவது உங்க சிஸ்டத்துக்குள்ள வந்தாலும் அவங்களால அந்த கீ-களை பார்க்க முடியாது.
அடுத்ததா, 'டூ-ஃபேக்டர் ஆதென்டிகேஷன்' (2FA) கண்டிப்பா ஆன் பண்ணுங்க. உங்க பாஸ்வேர்டு யாருக்காவது தெரிஞ்சாலும், உங்க மொபைலுக்கு வர்ற OTP இல்லாம அவங்களால லாக்-இன் பண்ண முடியாது. அதே மாதிரி, உங்களுக்கு தேவையான பெர்மிஷன்களை மட்டும் கொடுங்க. ஒரு டோக்கனுக்கு மாடலை படிக்க மட்டும் பெர்மிஷன் போதும்னா, அதுக்கு எழுதற (Write access) பெர்மிஷனை கொடுக்காதீங்க. இந்த சின்ன சின்ன விஷயங்கள் தான் பெரிய பாதிப்புகள்ல இருந்து உங்களை காப்பாத்தும்.
TamilTech-ஓட கருத்து: இனி என்ன நடக்கும்?
நாங்க என்ன நினைக்கிறோம்னா, இந்த மாதிரி விஷயங்கள் நடக்குறது ஒரு வகையில நல்லதுதான். ஏன்னா அப்பதான் Hugging Face மாதிரியான பெரிய நிறுவனங்கள் அவங்களோட பாதுகாப்பை இன்னும் பலப்படுத்துவாங்க. தப்பு நடந்தாதான் அதை திருத்திக்க முடியும். OpenAI இந்த ஓட்டையை கண்டுபிடிச்சு சொன்னதுனால, இப்போ Hugging Face அந்த ஓட்டையை அடைச்சிட்டாங்க. இப்போ அந்த தளம் முன்ன விட ரொம்ப பாதுகாப்பா இருக்கு. ஆனா இதோட இது முடியல, ஹேக்கர்ஸ் புது புது வழிகளை கண்டுபிடிச்சுக்கிட்டே தான் இருப்பாங்க.
2026-ல AI தொழில்நுட்பம் எந்த அளவுக்கு வளருதோ, அந்த அளவுக்கு சைபர் செக்யூரிட்டி ஆபத்துகளும் வளருது. அதனால எப்போவும் அப்டேட்டடா இருங்க. உங்க பிசினஸ் டேட்டாவை பாதுகாக்குறதுல எந்த சமரசமும் செஞ்சுக்காதீங்க. இந்த மாதிரி முக்கியமான டெக் செய்திகளை உடனுக்குடன் தெரிஞ்சுக்க TamilTech-ஐ தொடர்ந்து ஃபாலோ பண்ணுங்க. நாங்க உங்களுக்காக எல்லாத்தையும் சிம்பிளா விளக்கி சொல்றோம்!




கருத்துகள் (0)
Be the first to comment!