


முக்கிய விஷயங்கள்
- TOCTOU தாக்குதல்கள் சரிபார்ப்புக்கும் செயலாக்கத்திற்கும் இடையில் உள்ள கால இடைவெளியைப் பயன்படுத்துகின்றன
- UPI மற்றும் டிஜிட்டல் வாலட்கள் அதிக பாதிப்புக்குள்ளாகின்றன, தினமும் கோடிக்கணக்கான பரிமாற்றங்கள் நடக்குது
- இந்திய கட்டண செயலிகள் நிகழ்நேர சரிபார்ப்பு முறைகளைச் செயல்படுத்தியுள்ளன
- ஜியோபோன் பயன்படுத்தும் வங்கி செயலிகள் அதிக TOCTOU அபாயங்களை எதிர்கொள்கின்றன
- RBI மற்றும் NPCI 500ms கால இடைவெளியில் சரிபார்ப்பு செய்ய வழிகாட்டுதல்களை வெளியிட்டுள்ளன
என்ன நடந்தது?
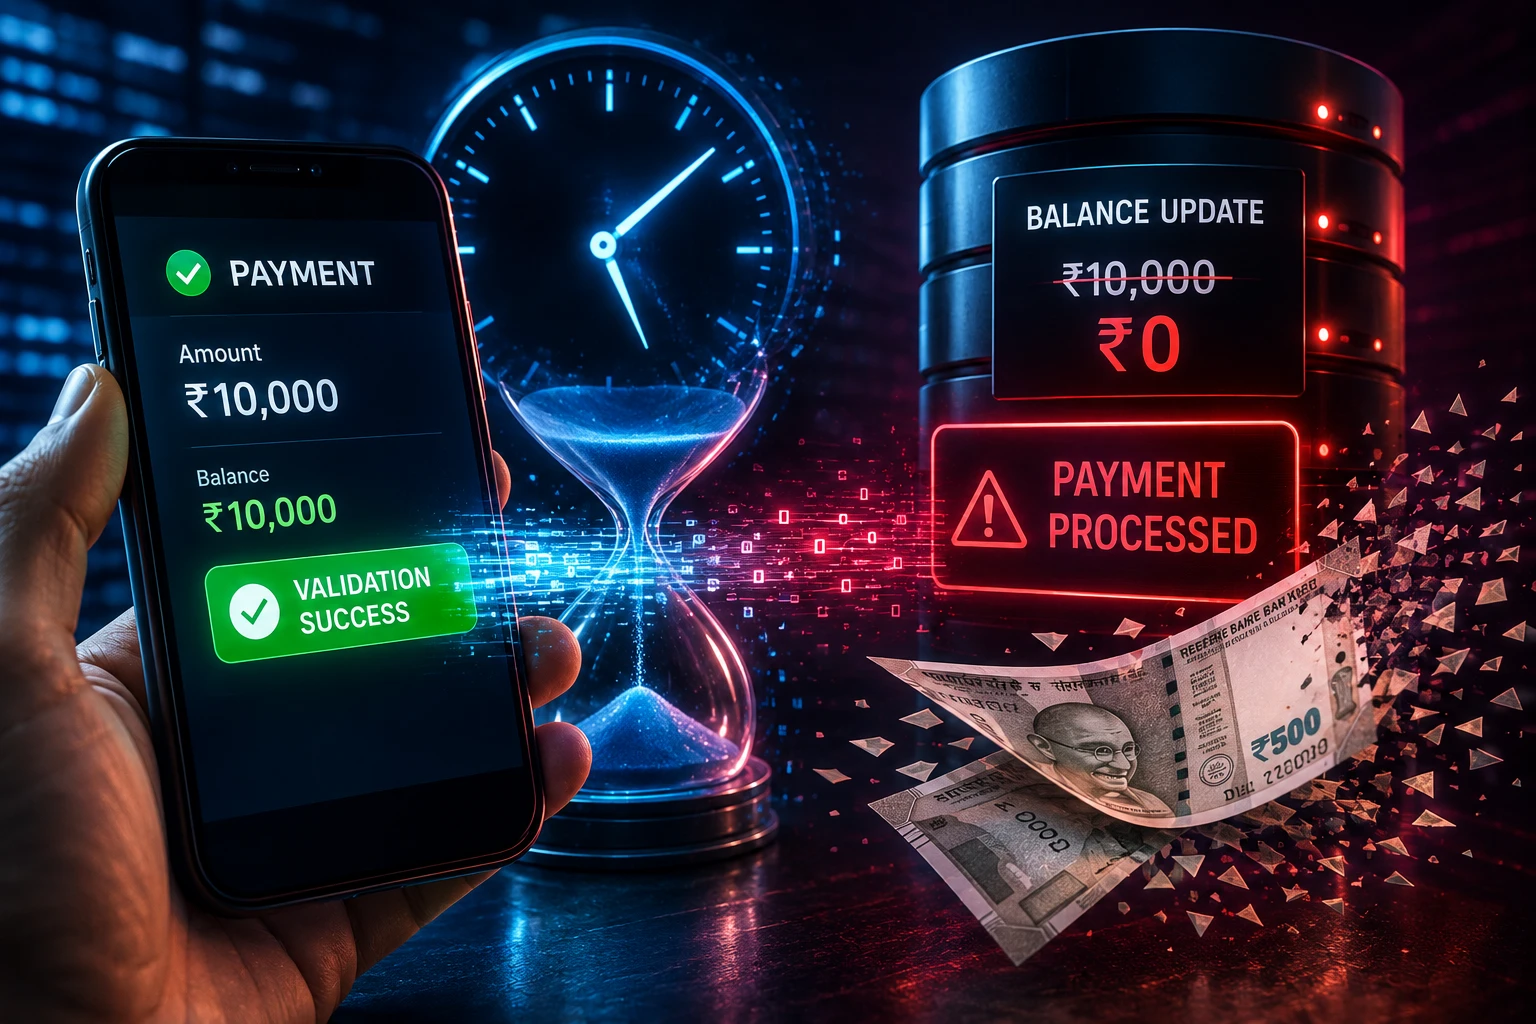
இந்திய ஃபின்டெக் நிறுவனங்களின் பாதுகாப்பு தணிக்கையில் பல பிரபலமான பேமெண்ட் ஆப்ஸ்களில் TOCTOU குறைபாடுகள் கண்டறியப்பட்டுள்ளன. ஒரு பயனர் பேமெண்ட் விவரங்களை உறுதிப்படுத்திய தருணத்திற்கும், சிஸ்டம் அதைப் செயலாக்கும் தருணத்திற்கும் இடையில் தாக்குதல் நடத்துபவர்கள் விவரங்களை மாற்ற முடியும்.
விவரங்கள்
TOCTOU (Time-of-Check-to-Time-of-Use) தாக்குதல்கள் எப்போ நடக்கும்னா, ஒரு விஷயத்தை சிஸ்டம் சரிபார்க்கும்போது எடுக்கும் முடிவிற்கும், அதைப் பயன்படுத்தும்போது எடுக்கும் முடிவிற்கும் இடையில் கால இடைவெளி இருக்கும்போது நடக்கும்.
- பரிமாற்றத் தொகை சரிபார்ப்பு
- பெறுநர் உறுதிப்படுத்துதல்
- கணக்கு இருப்பு சரிபார்ப்பு
- பரிமாற்ற வரம்பு சரிபார்ப்பு
உதாரணத்திற்கு, ஒரு பயனர் பேமெண்ட் உறுதிப்படுத்திய பிறகு, ஆனால் சிஸ்டம் அதைப் பண்றதுக்கு முன்னாடி, தாக்குதல் நடத்துபவர் பெறுநர் UPI ID-யையோ அல்லது தொகையையோ மாற்ற முடியும்.
இந்தியாவிற்கு என்ன?
இந்தியாவில் TOCTOU குறைபாடுகளின் தாக்கம் ரொம்ப அதிகமா இருக்கு.
- UPI-யின் பிரம்மாண்டமான அளவு மில்லியன் கணக்கான தினசரி பரிமாற்றங்களை பாதிக்குது
- குறைந்த விலை ஸ்மார்ட்போன்கள் மற்றும் நெட்வொர்க் தாமதம் தாக்குதலுக்கு வழிவகுக்குது
- டிஜிட்டல் பேமெண்ட்ஸ் அதிகமா இருக்குறதுனால பாதுகாப்பு மீறல்கள் ரொம்ப பாதிப்பா இருக்கு
- வட்டார மொழி இன்டர்ஃபேஸ்கள் சரிபார்ப்பு முறைகளில் சிக்கலை உருவாக்குது
உதாரணங்கள்
இந்திய பேமெண்ட் சிஸ்டங்களில் நடந்த உண்மையான TOCTOU தாக்குதல்கள்:
- UPI QR Code மாற்றம்: பயனர் ஸ்கேன் பண்ணதுக்கு அப்புறம், ஆனால் பேமெண்ட் உறுதிப்படுத்தறதுக்கு முன்னாடி தாக்குதல் நடத்துபவர்கள் முறையான QR கோட்களை மாத்திடுறாங்க
- Wallet இருப்பு கையாளுதல்: சரிபார்ப்புக்கும் டெபிட் பண்றதுக்கும் இடையில் இருப்பை மாத்துறது
- வணிக கணக்கு அபகரிப்பு: பேமெண்ட் கேட்வே கோரிக்கைகளில் வணிக விவரங்களை மாத்துறது
- Auto-pay சந்தா மோசடி: மாதாந்திர பேமெண்ட் தொகையையோ அல்லது வணிக விவரங்களையோ மாத்துறது
நாம் என்ன தெரிஞ்சுக்கணும்?
TOCTOU குறைபாடுகள் தொழில்நுட்பமா தெரிஞ்சாலும், சாதாரண இந்தியர்களோட வாழ்க்கையில் பெரிய தாக்கத்தை ஏற்படுத்துது. UPI மற்றும் டிஜிட்டல் பேமெண்ட்ஸின் வசதிக்கு பின்னாடி பாதுகாப்பு பொறுப்புகளும் இருக்கு.
நல்ல விஷயம் என்னன்னா, இந்திய ஃபின்டெக் எக்கோசிஸ்டம் இத ரொம்ப சீரியஸா எடுத்துக்குது. NPCI நிகழ்நேர பரிமாற்ற கண்காணிப்பைச் செயல்படுத்தியுள்ளது, பெரிய பேமெண்ட் ஆப்ஸ்கள் அணு பரிமாற்ற முறைகளை (atomic transaction patterns) பயன்படுத்துறாங்க.
இருந்தாலும், இன்னும் நெறைய இந்தியர்கள் ஜியோபோன் போன்ற மலிவான சாதனங்கள் மூலமா ஆன்லைன் வர்றாங்க, அதனால தாக்குதல் பரப்பு அதிகமாகுது. குறைந்த எண்ட் சாதனங்கள் மற்றும் மோசமான நெட்வொர்க்ல கூட வேலை செய்யக்கூடிய எளிய மற்றும் வலுவான பாதுகாப்பு நமக்குத் தேவை.
என்னோட ஆலோசனை: பேமெண்ட் உறுதிப்படுத்தறதுக்கு முன்னாடி எப்பவும் விவரங்களை ரெண்டு தடவை செக் பண்ணுங்க, நம்பகமான மூலத்துல இருந்து அதிகாரப்பூர்வ ஆப்ஸ்கள் பயன்படுத்துங்க, மற்றும் எங்கெல்லாம் முடியுமோ அங்க ரெண்டு காரணி அங்கீகாரத்தை (two-factor authentication) ஆன் பண்ணுங்க. இந்திய டிஜிட்டல் பேமெண்ட்ஸின் எதிர்காலம் வசதியையும் பாதுகாப்பையும் சமநிலைப்படுத்துறதுல தான் இருக்கு.





கருத்துகள் (0)
Be the first to comment!