


AI‑கோட் ஆப்-கள் என்றால் என்ன?
Lovable, Base44, Replit போன்ற AI coding assistants, ஒரு prompt மட்டும் கொடுத்தால் முழு ஸ்டாக் ஆப்-ஐ minutes-லேயே உருவாக்கி விடும். ‘code‑genius’ போல இருக்கும், இல்லையா? ஆனால் இந்த ‘magic’‑ல் ஒரு பெரிய பிழை மறைந்திருக்குது.
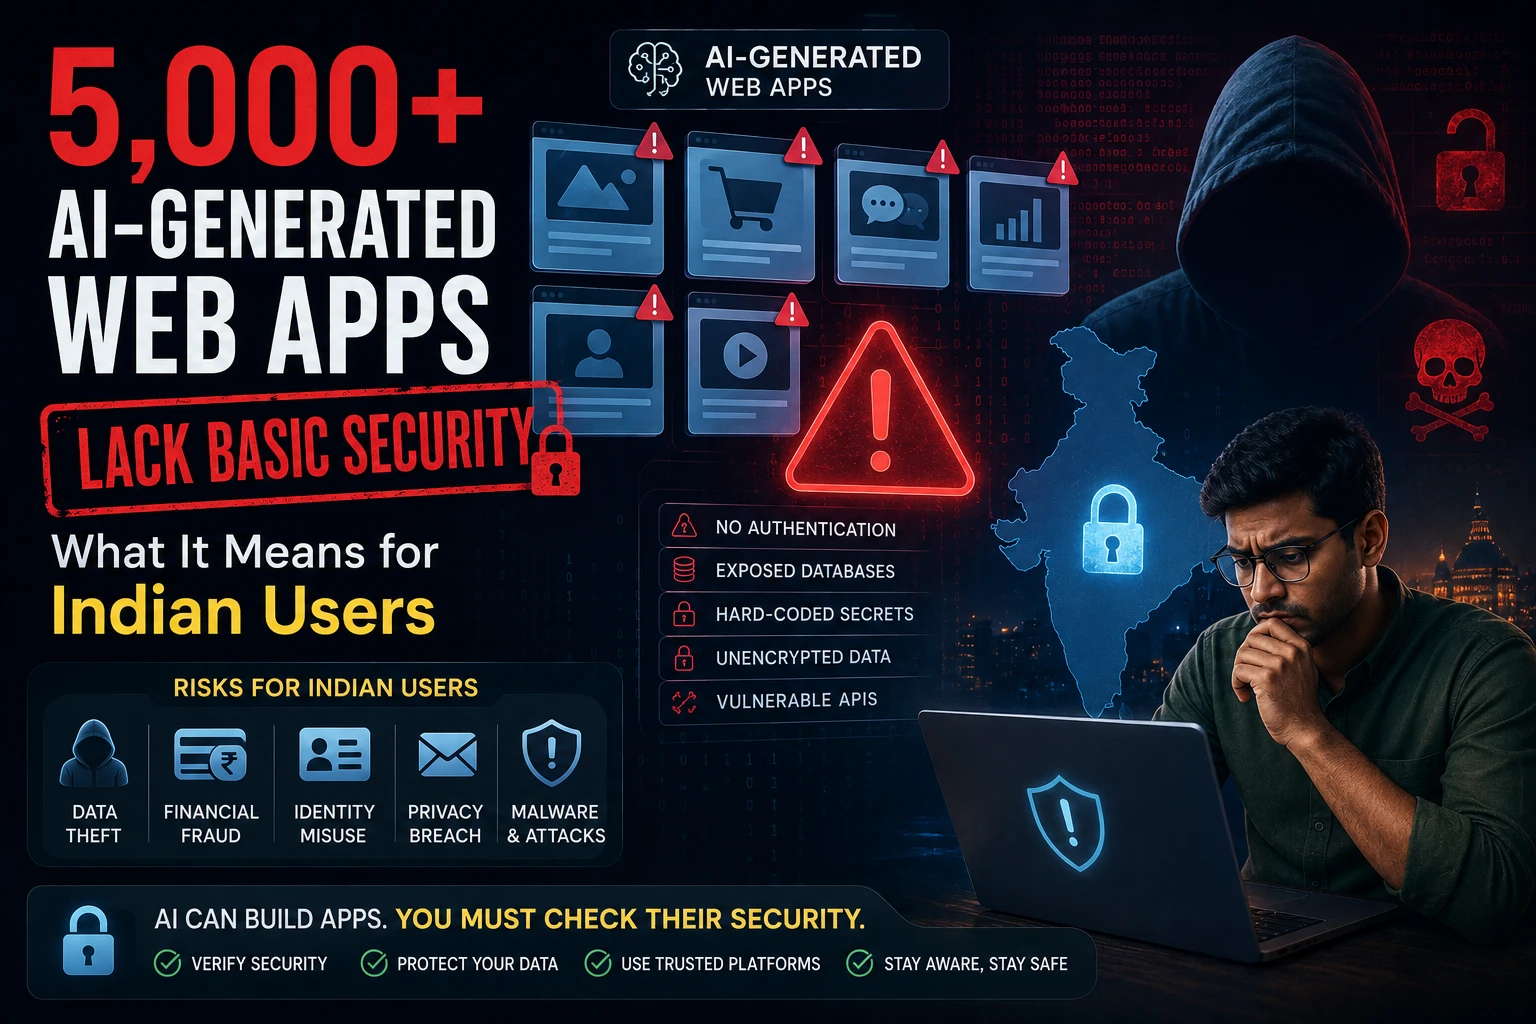
ஒரு குழு ஆராய்ச்சியாளர்கள் 5,000‑க்கும் மேல் AI‑ஜெனரேட்டட் வலை ஆப்-களைப் பார்வையிட்டு, பெரும்பாலானவை authentication‑இல்லை, சிலது admin/admin போன்ற default பாஸ்வேர்டு வைத்திருக்கும். அதோடு 40%‑க்கும் மேல் ஆப்-கள் API keys, DB connection strings, user emails போன்ற சென்சிட்டிவ் data-யை plain‑text‑ல் காட்டும்.
எண்ணிக்கைகள் என்ன சொல்கிறது?
- 5,000‑க்கும் மேல் AI‑ஜெனரேட்டட் ஆப்-கள் ஸ்கேன் செய்யப்பட்டது.
- ~85%‑ல் login-ஓ இல்ல, அல்லது default credentials-ஓ இருந்தது.
- ~40%‑ல் API keys, Stripe secret, AWS credentials போன்றவை வெளிப்பட்டது.
- ~10%‑ல் மட்டுமே Two‑Factor Authentication (இரண்டு-நிலை பாதுகாப்பு) இருந்தது.
இந்த புள்ளிகள் வெறும் ‘statistics’ இல்லை – இவை நம்ம India‑யில் daily use‑ஆ இருக்கும் web services‑ல் நேரடி தாக்கம் ஏற்படுத்தும்.
இந்த நிலை இந்திய பயனர்களுக்கு ஏன் முக்கியம்?
நாம் எல்லாம் புதிய startup‑களின் demo-களை, freelancer portfolio‑களை, quick‑checkout UPI links-ஐ சோதிக்கிறோம். அந்த site‑கள் AI‑ஜெனரேட்டட் backend-ல் பாஸ்வேர்ட்‑இல்லாமல், hard‑coded Stripe secret key-யை வைத்திருந்தால், ஒரு ஹேக்கர் அந்த key-ஐ கண்டுபிடித்து உங்கள் card‑இல் fraudulent charge-களை செய்யலாம்.
ஒரு புதிய e‑commerce site 0% GST வாகனத்தை வாக்சுவைசாக பிரமோட் செய்கிறது. பின்னால் Replit‑based Node.js app, hard‑coded Stripe secret key கொண்டுள்ளது. ஹேக்கர் அந்த key-ஐ திருடி, உங்கள் credit card‑இல் fake transactions செய்யலாம். இதைத் தடுக்கும் வழி? authentication‑ஐ சேர்த்தும், secrets‑ஐ பாதுகாக்கும்.
AI‑ஜெனரேட்டட் கோடில் சாதாரண பிழைகள்
- Authentication இல்லாமை: AI tool‑கள் login‑ஐ ‘later add’ என்று assume செய்கிறது, பல dev‑கள் அதையே ship‑செய்து விடுகிறார்கள்.
- Hard‑coded secrets: API keys, DB password‑களை .env‑யில் நேரடியாக commit‑செய்வது.
- Out‑dated dependencies: AI‑model‑கள் latest library‑களை pull‑செய்கிறது, security patches‑ஐ கவனிக்காது.
- Input validation இல்லாமை: SQL injection, XSS போன்ற attack vector‑கள் திறந்துவிட்டு விடும்.
இவை எல்லாம் novice coder‑களும் செய்யலாம், ஆனால் AI‑speed‑இன் காரணமாக விரைவாகப் பரவுகிறது.
இந்திய dev‑களுக்கான 5‑step security checklist
- Project folder‑லுள்ள .env‑ஐ திறக்கவும். SECRET_KEY=abc123 போன்ற values‑ஐ random generator‑ல் generate செய்யப்பட்ட values‑ஆ மாற்றுங்கள்.
- Authentication flow-ஐ சேர்க்கவும். Node.js‑ல் passport.js + JWT, Django‑ல் built‑in auth பயன்படுத்தலாம்.
- Admin account‑க்கு Two‑Factor Authentication (இரண்டு-நிலை பாதுகாப்பு) enable செய்யவும். authy அல்லது django-otp பயன்படுத்தலாம்.
- npm audit அல்லது pip-audit கொண்டு dependencies‑ஐ scan செய்து vulnerable packages‑ஐ update‑செய்யவும்.
- .env, config.json போன்ற files‑ஐ GitHub‑க்கு commit செய்யாமல் .gitignore‑ல் சேர்த்து, GitHub Secrets அல்லது Vercel Environment Variables‑ல் store‑செய்யவும்.
அதேபோல் npm install helmet வைத்து HTTP header protection-ஐ உடனே சேர்க்கலாம்.
பொதுமக்கள் எப்படிப் பாதுகாப்பு பெறலாம்?
ஒரு புதிய web app‑க்கு வந்தால், இவற்றை கவனியுங்கள்:
- URL app.replit.com அல்லது lovable.ai போன்ற free hosting domain-ல் இருந்தால், security‑இல் குறைவு இருக்கலாம்.
- Login page‑ல் password மட்டும் இல்லாமல், “admin/admin” போன்ற default credentials இருக்கிறதா?
- HTTPS lock icon‑ஐ பார்க்காமல், address bar‑ல் “http://” இருந்தால், data‑ஐ encrypt செய்யவில்லை.
இப்படி ஏதாவது பார்த்தால், disposable email, virtual card, அல்லது அப்பாவை பயன்படுத்தாமல் இருக்கவும்.
TamilTech‑ஓட கருத்து – AI‑coding ஒரு மிருகமா?
AI coding tools democratise development – எல்லாரும் idea-யை ஒரு நாளில் prototype‑ஆ உருவாக்கலாம். ஆனால் அந்த prototype‑ஐ production‑ready ஆக மாற்ற security checklist‑ஐ புறக்கணிக்கக்கூடாது. இந்தியாவின் startup scene‑ல் ஒரு data breach‑ன் cost, fine‑கள், brand‑damage எல்லாம் milions‑ஆ இருக்கும்.
எங்கள் take: AI‑ஜெனரேட்டட் code‑ஐ ‘scaffold’ என்று treat பண்ணுங்க, அதற்கு பின் manual security hardening செய்யுங்கள். Freelancer‑கள் AI speed‑ஐ showcase‑செய்யலாம், “Security‑hardened version on request”‑னு add பண்ணினால் client‑களின் trust‑ஐ win‑செய்யலாம்.
எதிர்காலம் என்ன?
AI coding platforms, security‑by‑design‑ஐ next version‑ல embed‑செய்ய வாய்ப்பு அதிகம் – auto‑generate JWT auth, secret‑management prompts, insecure code warnings போன்றவை. அப்போதுவரை, responsibility developers‑க்கும் users‑க்கும் தான்.
Stay alert, keep your secrets secret, மற்றும் ஒரு cool demo‑யை nightmare‑ஆ மாற்றாதீர்கள்.





கருத்துகள் (0)
Be the first to comment!