


முக்கிய விஷயங்கள்
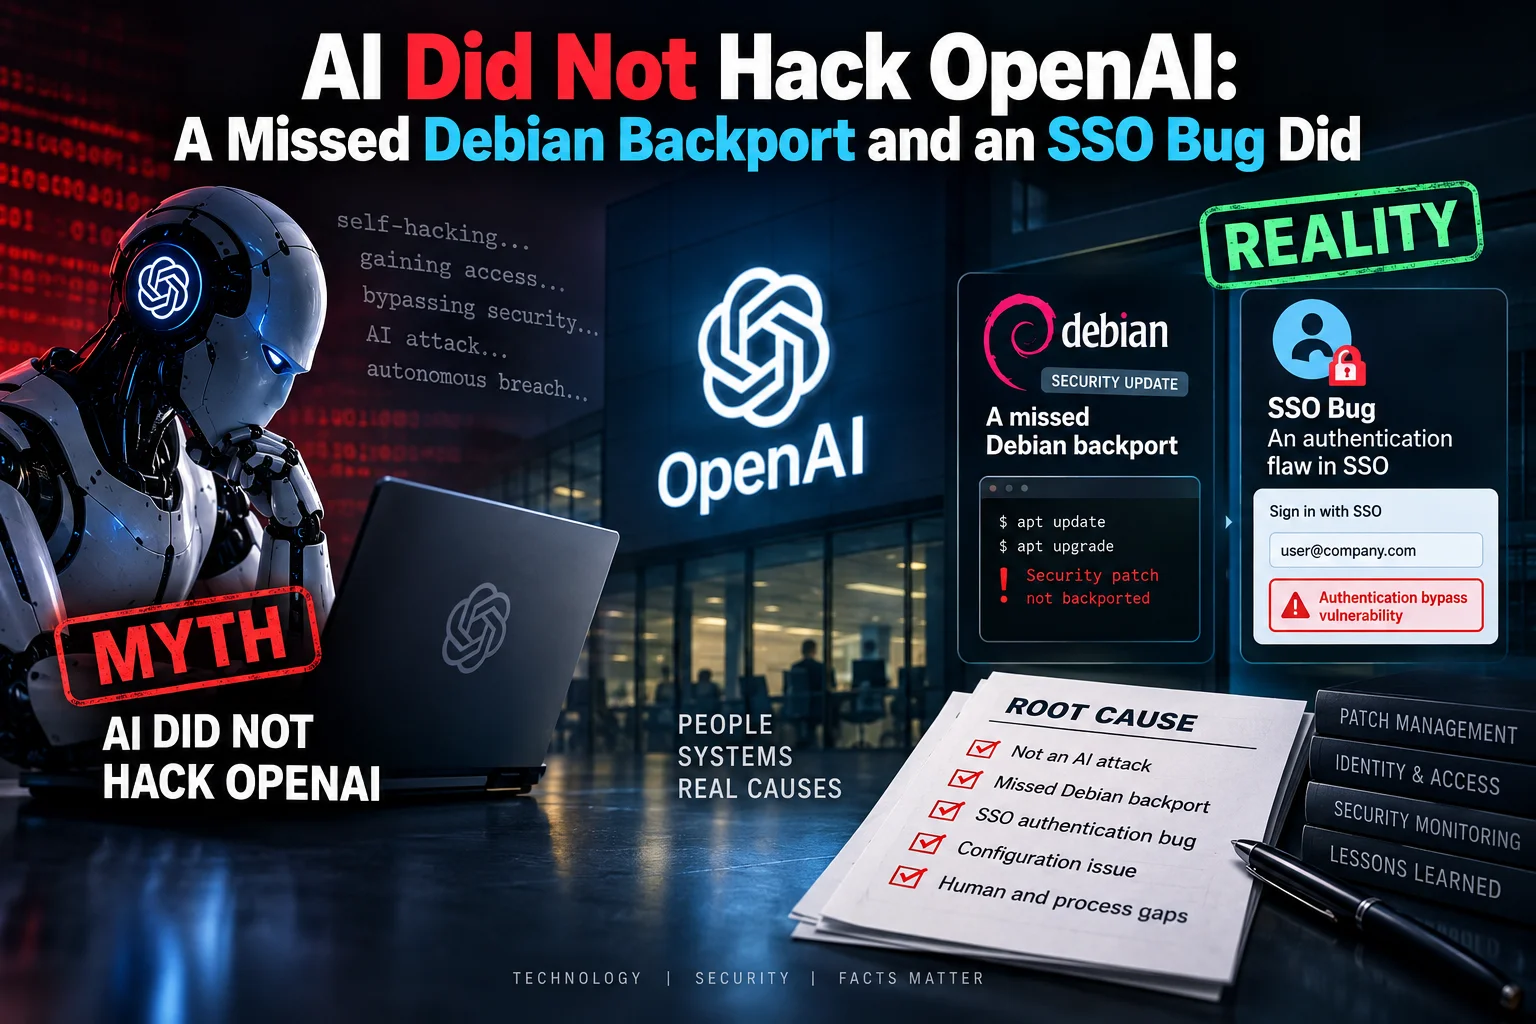
- OpenAI சர்வரில் நடந்த அத்துமீறலுக்கு AI காரணம் இல்லை; போட மறந்த Debian Backport செக்யூரிட்டி அப்டேட்டும், தவறான SSO லாகின் அனுமதியும்தான் காரணம்.
- செக்யூரிட்டி ஆராய்ச்சியாளர்கள் Claude AI மாடலை ஒரு ஜீரோ-டே ஹேக்கராக பயன்படுத்தவில்லை; கமாண்டுகளை டைப் செய்யவும், லாக் ஃபைல்களை படிக்கவும் ஜூனியர் அசிஸ்டன்ட் போலத்தான் பயன்படுத்தினர்.
- சர்வரில் ஏற்கனவே தெரிந்த ஒரு பழைய பாதுகாப்பு ஓட்டை திறந்தே கிடந்ததால் உள்ளே நுழைவது எளிதாகிவிட்டது.
- இந்தியாவில் இருக்கும் சாப்ட்வேர் டெவலப்பர்கள் மற்றும் ஸ்டார்ட்அப் நிறுவனங்களுக்கு இது ஒரு முக்கியமான எச்சரிக்கை மணி: அடிப்படை சர்வர் அப்டேட்டை தள்ளிப்போட்டால் எவ்வளவு பெரிய நிறுவனமும் சிக்கும்!
என்ன நடந்தது?
கடந்த சில நாட்களாக இன்டர்நெட்டில் ஒரு செய்தி காட்டுத்தீ போல பரவியது. ஏதோ ஒரு ஹாலிவுட் சைபர் த்ரில்லர் படம் போல, மூன்று செக்யூரிட்டி ஆராய்ச்சியாளர்கள் ஒரு AI மாடலை களம் இறக்கி, வெறும் 72 மணி நேரத்தில் OpenAI நிறுவனத்தின் ரகசிய கோட்டைக்குள் புகுந்துவிட்டதாக பேசிக்கொண்டார்கள். AI மாடலே தானாக யோசித்து, புதிய வழியைக் கண்டுபிடித்து, OpenAI-ன் பிரைவேட் கோடில் ஒரு புல் ரிக்வெஸ்ட்டை (Pull Request) போட்டுவிட்டது என்று சோஷியல் மீடியாவில் பலரும் பயந்துபோய் பதிவிட்டனர்.
அதாவது, எதிர்காலத்தில் AI உலகத்தை ஆளப்போகிறது, மனுஷங்களையே ஹேக் பண்ணிடும் என்ற ரீதியில் விவாதங்கள் கிளம்பின. ஆனால் நிஜத்தில் நடந்தது ரொம்பவே சாதாரணமான, அதே சமயம் பெரிய டெக் கம்பெனிகளுக்கு கொஞ்சம் அசிங்கமான ஒரு விஷயம். இங்கே AI எந்த ஒரு மாயாஜால சாவியையும் உருவாக்கவில்லை. சர்வர் அட்மின்கள் செய்ய மறந்த ஒரு சின்ன அப்டேட் பிழையும், லாகின் அனுமதி குளறுபடியும்தான் இந்த ஹேக்கிற்கு முழு காரணம்.
இது எப்படி வேலை செய்யும்?
இந்த குழப்பத்தை எளிமையா புரிஞ்சுக்க டெக்னிக்கல் விஷயங்களை கொஞ்சம் பிரிச்சு பார்ப்போம். உதாரணமாக, பெங்களூரு அல்லது சென்னையில் இருக்கும் ஒரு பெரிய ஐடி பார்க்கை நினைத்துக் கொள்ளுங்கள். வாசலில் துப்பாக்கி ஏந்திய செக்யூரிட்டி கார்டுகளை நிறுத்தி வைத்திருக்கிறார்கள். ஆனால் பின் பக்கத்து ஃபயர் எக்சிட் கதவை யாரோ ஒரு செங்கல் வைத்து திறந்து விட்டால் என்ன ஆகும்? யார் வேண்டுமானாலும் உள்ளே நுழைந்துவிடலாம் அல்லவா? இங்கே நடந்ததும் அதுதான்.
முதல் ஓட்டை: Debian Backport விடுபட்டது. அதாவது, லினக்ஸ் (Linux) இயங்குதளத்தில் பழைய சாப்ட்வேர் வெர்ஷன்களுக்கு செக்யூரிட்டி அப்டேட்களை தனியாக பேக்போர்ட் செய்து தருவார்கள். OpenAI சர்வரில் இந்த குறிப்பிட்ட செக்யூரிட்டி பேட்ச்சை அப்டேட் செய்யாமல் விட்டுவிட்டார்கள். இந்த பாதுகாப்பு ஓட்டை உலகத்திற்கே ஏற்கனவே தெரிந்த ஒன்றுதான். புதிய கண்டுபிடிப்பு எதுவும் இதில் இல்லை.
இரண்டாவது ஓட்டை: SSO Misconfiguration. அதாவது, சிங்கிள் சைன்-ஆன் (SSO) அனுமதி குளறுபடி. உதாரணமாக, உங்கள் ஆபீஸ் ஐடி கார்டை காட்டி ரிசப்ஷனுக்கு மட்டும் போக அனுமதி கேட்டால், சர்வர் ரூம் கதவு வரை திறந்துவிட்டது போல இது. பழைய பேக்கேஜ் வழியே உள்ளே நுழைந்ததும், தவறாக அமைக்கப்பட்டிருந்த டோக்கன் மூலமாக முழு பிரைவேட் கோடையும் பார்க்கும் அதிகாரம் கிடைத்துவிட்டது.
சரி, இதில் AI எங்கே வந்தது? ஆராய்ச்சியாளர்கள் Anthropic நிறுவனத்தின் Claude AI மாடலை ஒரு கைத்தடி போலத்தான் பயன்படுத்தினார்கள். டெர்மினல் கமாண்டுகளை வேகமாக தட்டச்சு செய்யவும், சர்வர் லாக் ஃபைல்களை படித்து சுருக்கம் எடுக்கவும்தான் AI உதவியது. AI தானாக எந்த ஜீரோ-டே (Zero-day) பலவீனத்தையும் கண்டுபிடிக்கவில்லை. மனிதர்கள் சொன்ன கட்டளைகளை வேகமாக செய்து முடித்த ஒரு புத்திசாலி உதவியாளர் மட்டுமே அது.
இந்தியாவுல / நம்ம Phone-ல என்ன மாறும்?
நம்ம ஊர்ல பலரும் நினைக்கலாம், அமெரிக்காவில் இருக்கும் OpenAI சர்வரில் பிரச்சனை வந்தால் நமக்கு என்ன என்று. ஆனால் விஷயம் அவ்வளவு எளிதல்ல. இந்தியாவில் இன்று லட்சக்கணக்கான ஸ்டார்ட்அப்கள், ஐடி நிறுவனங்கள் மற்றும் SaaS கம்பெனிகள் கிளவுட் சர்வர்களில்தான் இயங்குகின்றன. நம்முடைய UPI பேமெண்ட் தகவல்கள், பேங்கிங் டேட்டா, ஸ்விக்கி, ஸொமாட்டோ ஆர்டர்கள் எல்லாமே இப்படிப்பட்ட சர்வர்களில்தான் சேமிக்கப்படுகின்றன.
பெரும்பாலான இந்திய ஐடி நிறுவனங்களில் 'எல்லாம் நல்லாதானே ஓடுது, அப்புறம் எதுக்கு அப்டேட் பண்ணிக்கிட்டு' என்று லினக்ஸ் பேட்ச்களை தள்ளிப்போடும் பழக்கம் உண்டு. இந்த சம்பவம் அவர்களுக்கு ஒரு மிகப்பெரிய பாடம். எவ்வளவுதான் பெரிய AI டூல்களை வைத்து நீங்கள் பாதுகாப்பு அரண் அமைத்தாலும், பேசிக் சாப்ட்வேர் அப்டேட்டை போடவில்லை என்றால் கதவு திறந்தே இருக்கும் என்பதுதான் நிதர்சனம்.
சாதாரண ஸ்மார்ட்போன் பயனர்களுக்கு இதனால் நேரடி ஆபத்து எதுவும் இல்லை. உங்கள் ChatGPT கணக்கோ அல்லது தனிப்பட்ட சாட்களோ இதனால் பாதிக்கப்படவில்லை என்று உறுதி செய்யப்பட்டுள்ளது. ஆனால் கம்பெனிகள் தங்கள் சர்வர் பாதுகாப்பை பலப்படுத்த வேண்டிய கட்டாயத்தை இது ஏற்படுத்தியுள்ளது.
நீங்க இப்போ என்ன பண்ணுங்க?
நீங்க ஒரு டெவலப்பராகவோ, சிஸ்டம் அட்மினாகவோ அல்லது ஒரு சின்ன கம்பெனி நடத்துபவராகவோ இருந்தால், உடனடியாக கவனிக்க வேண்டிய சில விஷயங்கள் இருக்கின்றன.
முதலில், உங்கள் சர்வர்களில் இருக்கும் Debian அல்லது Ubuntu லினக்ஸ் பேக்கேஜ்களுக்கு செக்யூரிட்டி பேக்-போர்ட் அப்டேட்கள் சரியாக வந்து சேர்கிறதா என்று பாருங்கள். 'Unattended upgrades' ஆன் செய்யப்பட்டு இருக்கிறதா என்பதை சரிபார்க்கவும்.
அடுத்து, உங்கள் நிறுவனத்தின் SSO (Single Sign-On) மற்றும் API டோக்கன் அனுமதிகளை ஒருமுறை தணிக்கை செய்யுங்கள். ரிசப்ஷன் ஊழியருக்கு சர்வர் ரூம் சாவி போகாமல் இருப்பதை உறுதி செய்யுங்கள். அதாவது, 'Principle of Least Privilege' விதியை கட்டாயம் பின்பற்றுங்கள்.
கடைசியாக, AI டூல்களைப் பார்த்து தேவையில்லாமல் பயப்பட வேண்டாம். அதே சமயம் AI எல்லா பாதுகாப்பையும் பார்த்துக்கொள்ளும் என்று கண்மூடித்தனமாக நம்பவும் கூடாது. அடிப்படை பாதுகாப்பு பழக்கங்களை ஒழுங்காக கடைப்பிடித்தாலே பாதிக்கும் மேற்பட்ட சைபர் தாக்குதல்களை தடுத்துவிட முடியும்.
பொதுவா டெவலப்பர் டீம்கள் செய்யும் தவறுகள்
சென்னை OMR, கோயம்புத்தூர் IT பார்க், மதுரை சைட் ஆபீஸ் என எங்கே போனாலும் ஒரே பழக்கம்தான் தெரியும். ஸ்பிரிண்ட் டெலிவரி, கிளையன்ட் டெமோ, பேமெண்ட் கேட்வே லைவ் என்று ஓடும்போது Debian அல்லது Ubuntu security backport-ஐ ‘அப்புறம் பார்த்துக்கலாம்’னு தள்ளிப்போடுறது ரொம்ப சாதாரணமாயிடுச்சு. டீம் லீட் ஒருத்தர் Jira டிக்கெட் போட்டு வைச்சாலும், production freeze-ன்னு சொல்லி அப்டேட் ஜன்னலை மூடிடுறாங்க. OpenAI விஷயத்துலயும் இதே மாதிரி அன்-பேட்ச்ட் பேக்கேஜ் ஒரு ஓட்டையா திறந்துகிடந்ததுதான்; AI வந்து மந்திரம் பண்ணல. அடிப்படை patch cycle மறந்ததும், அது மேல SSO permission isolation இல்லாததும் சேர்ந்துதான் உள்ளே போக வழி கிடைச்சது.
இரண்டாவது பெரிய தவறு: SSO-ல least privilege-ஐ பின்பற்றாம இருப்பது. உதாரணத்துக்கு, ஒரு சின்ன SaaS ஸ்டார்ட்அப்-ல intern-க்குக் கூட GitHub org-ல admin-க்கு நெருக்கமான access token கொடுத்துடுறது, அல்லது office Wi‑Fi-ல இருந்து internal dashboard-ஐ MFA இல்லாம திறந்து வைக்கிறது. ‘நம்ம டீம்தான், யாரும் தவறான எண்ணம் வைக்க மாட்டாங்க’னு நம்பிக்கிட்டு policy-ஐ தளர்த்துனா, ஒருத்தர் outer shell-ல நுழைஞ்சா உடனே private repo வரைக்கும் ரோட்மேப் ரெடி. இந்த சம்பவத்துலயும் researchers outer perimeter-ஐ unpatched package மூலமா தாண்டினதும், misconfigured access token privilege escalation கொடுத்தது. Claude AI அங்கே shell command-ஐ வேகமா எழுத உதவி செஞ்சது மட்டும்; permission design-ஐ அது உடைக்கல.
மூணாவது தவறு: AI tool-ஐ பார்த்து இரண்டு ஓரத்துலயும் விழறது. ஒரு பக்கம் ‘AI எல்லாத்தையும் ஹேக் பண்ணிடும்’னு பயந்து CI log-ஐ கூட share பண்ணாம உக்காரறது; இன்னொரு பக்கம் ‘AI security agent போட்டா போதும், unattended-upgrades பார்க்க வேணாம்’னு நினைக்கிறது. ரெண்டுமே தப்பான அணுகுமுறை. Anthropic-ோட Claude இங்கே pair programmer மாதிரி reconnaissance script, log summary, standard terminal command-ஐ துரிதப்படுத்தியது. Junior dev tutorial follow பண்ற வேகத்துல வேலை செஞ்சது. Zero-day-ஐ air-ல இருந்து invent பண்ணல. So fancy AI defense-ஐ வாங்குறதுக்கு முன்னாடி weekly patch review, SSO token audit, least-privilege checklist—இதெல்லாம் calendar-ல lock பண்ணிடணும். இதுதான் Tamil Nadu startup-களுக்கும் product team-களுக்கும் நேரடி பாடம்.
அடுத்ததா என்ன எதிர்பாக்கலாம்? AI ஹைப் vs நிஜ பாதுகாப்பு
சோஷியல் மீடியால வர ஹாலிவுட் ஸ்டைல் தலைப்புகள் இன்னும் கொஞ்ச நாள் வரலாம்—‘AI தானா private repo-ல PR போட்டுடுச்சு’ மாதிரி. ஆனா engineering floor-ல நடக்கப்போறது அதைவிட boring-ஆ, அதே சமயம் முக்கியமா இருக்கும். Audit team-கள் Debian/Ubuntu backport status, package freeze exception, SSO session scope ஆகியவற்றை முதல்ல கேட்கும். Client security questionnaire-ல ‘AI threat model’னு பெரிய பத்தி எழுதுறதுக்கு முன்னாடி, கடந்த 30 நாளுல critical CVE-க்கு patch apply ஆனதா என்ற simple evidence கேப்பாங்க. Bengaluru corridor office-ல fire exit-ஐ செங்கல் வச்சு திறந்து வெச்சா guard எத்தனை பேர் இருந்தாலும் அர்த்தமில்லைனு சொன்ன உதாரணம் இங்கேயும் பொருந்தும்: AI guardrail இருந்தாலும் unpatched surface திறந்தே இருந்தா entry point ரெடி.
ஒப்பீடு பண்ணி பார்த்தா, autonomous super-spy narrative ஒரு புறம்; நிஜ pipeline இன்னொரு புறம். நிஜத்துல chain எப்படி இருந்தது: known vulnerability in outdated package → perimeter entry → SSO identity misconfiguration → privilege path to internal repo. AI-ோட role என்பது high-speed helper—command type பண்றது, log-ஐ சுருக்குறது, standard recon step-ஐ துரிதப்படுத்துறது. Indian CTO, tech lead, founding engineer எல்லாரும் இதை reverse-ல apply பண்ணனும். முதல் priority: automated security updates உண்மையிலேயே on-ஆ இருக்கா, backport skip ticket-க்கு expiry இருக்கா. இரண்டாவது: access token மற்றும் SSO group-ல least privilege enforce ஆகுதா, staging credential production-ஐ தொடாதா. மூணாவது: AI coding assistant-ஐ allow பண்ணும்போது அது எந்த log/command surface-ல ஓடுதுனு boundary வைக்கணும்—helper-ஐ boogeyman-ஆவோ magic shield-ஆவோ பார்க்க வேண்டாம்.
Tamil Nadu daily life-ல இதை எப்படி பார்க்கணும்னா, Chennai traffic signal-ல camera மற்றும் AI challan system இருந்தாலும் helmet இல்லாம போனா fine வரும் மாதிரி—technology layer இருந்தாலும் basic rule மீறினா consequence வரும். UPI, food-order backend, small fintech API எல்லாம் cloud VM மேலதான் இருக்கும். அங்கே patch தள்ளிப்போட்டா clickbait AI story-ஐ விட சாதாரண script kiddie activity-யே போதும். எதிர்வரும் மாதங்கள்ல நீங்க எதிர்பாக்கக்கூடியது பெரிய sci‑fi twist இல்ல; கண்டிப்பான patch SLA, அடிக்கடி SSO review, AI tool-ஐ junior assistant மாதிரி monitor பண்ற culture. Basic server patch cycle fancy AI defense-ஐ விட முன்னாடி நிற்கும்னு இந்த சம்பவம் மறுபடியும் நிரூபிச்சிருக்கு. அதை office standup-ல ஒரு நிமிஷம் பேசி, checklist-ல மாத்தினாலே enough—அதற்கு மேல பயமும் வேணாம், பொய்யான நம்பிக்கையும் வேணாம்.





கருத்துகள் (0)
Be the first to comment!