


முக்கிய புள்ளிகள்
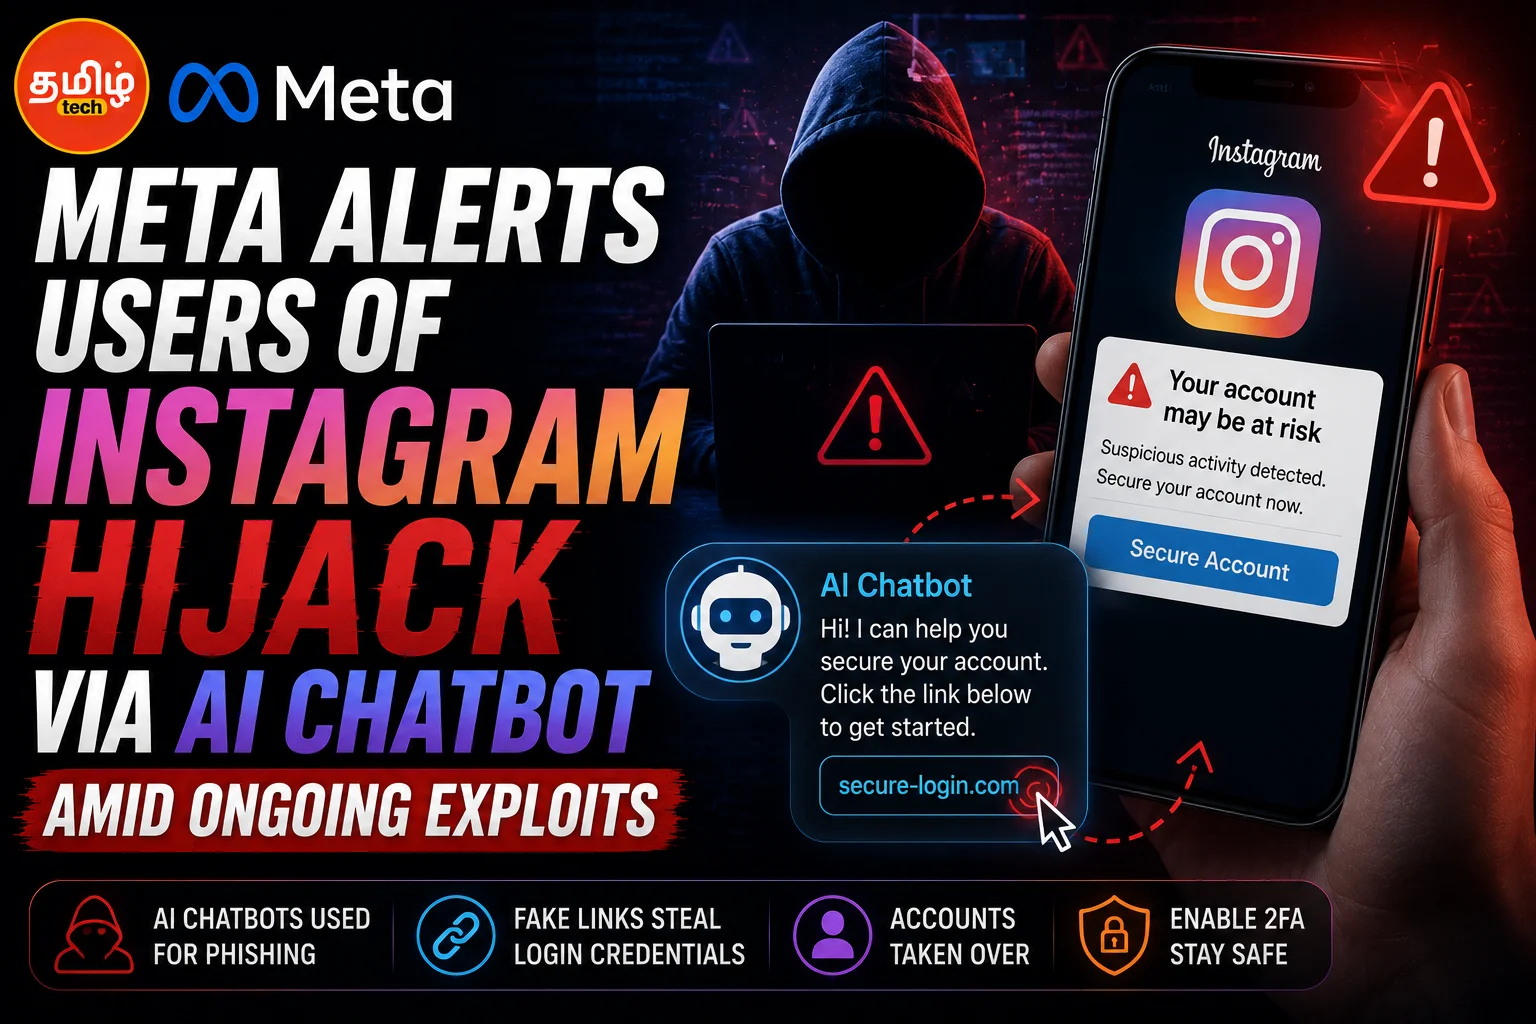
- Meta, Meta AI chatbot‑ன் மூலம் Instagram‑ல் ஹேக் ஆன 12,000 இந்திய பயனர்களுக்கு அலர்ட் அனுப்பத் தொடங்கியது.
- இந்த எக்ஸ்ப்ளோய்ட், chatbot‑ன் பதிலில் மாலிஷியஸ் லிங்க் உருவாக்கி, பயனரின் லாகின் பக்கத்தை ஆட்டோ‑ஃபில் செய்யும்.
- இந்த பிரச்சனையால் Instagram, WhatsApp, Facebook இணைக்கப்பட்ட பயனர்களுக்கு ஆபத்து; 2FA ஆன்ல் பண்ணி, ஆப் அனுமதிகளை சரிபார்க்க வேண்டும்.
- Meta, இந்த பக்-னு ஜூலை 2-ஆம் தேதி சரி பண்ணினாலும், இதே போன்ற பிஷிங் டெம்ப்ளேட்கள் இன்னும் பயன்படுத்தப்படலாம்.
தொடக்க Hook – இப்போ ஏன் கவலை
நீ Instagram-ல் Meta AI-யுடன் பேசிட்டு, “உங்கள் ரீல்ஸ் ரீச்ச் அதிகரிக்கலாம்” என்று சொல்லி, ஒரு லிங்க் கிளிக் பண்ணீங்கன்னா, பின்பு உங்கள் அக்கவுண்ட் லாக் ஆகும். இதுவும் உண்மையா? ஆம். Meta, இப்படி AI‑தொடர்பு மூலம் ஹேக் ஆன பயனர்களுக்கு அலர்ட் அனுப்பத் தொடங்கியிருக்குது.
என்ன சொல்றேன், “Meta AI-யை நம்பி உங்கள் Instagram-ஐ ஹேக் செய்யக்கூடும்” – இப்போ இந்த செய்தி உங்கள் ஸ்மார்ட்போனில் பாப்‑அப் போல வந்தா, நீங்க உடனே கவலைப்படவேண்டும். ஏனென்றால் Instagram, Facebook, WhatsApp எல்லாமும் ஒரே Meta சிஸ்டத்தில் இணைந்திருக்குது. ஒரு அக்கவுண்ட் பாதிக்கப்பட்டா, மற்றவை கூட பாதிக்கப்படும் அபாயம்.
பின்னணி – எப்படியோ இது வந்தது
Meta, 2025‑ல் “Meta AI” chatbot‑னு அறிமுகப்படுத்தியது. பயனர்கள் புகைப்படம் எடிட், ரீல்ஸ் ஐடியா, விளம்பரக் காபி வரை எல்லா விஷயங்களுக்கும் AI‑யை கேட்க முடியும். 2025‑இல் இதுவே 2 பில்லியன் கேள்விகளை ஹேண்டில் செய்தது. இதற்கிடையில், சில சைபர் ரிசர்சர்ஸ், AI‑யை “prompt injection” என்று ஒரு முறையில் மோசமாகப் பயன்படுத்தி, மாலிஷியஸ் short URL (Bitly போன்ற) உருவாக்க முடியும் என கண்டறிந்தார்கள்.
வெறியாளர்கள், AI‑க்கு “Create a short link for the new Instagram Reels tutorial” போன்ற பிராம்ட் கொடுத்து, AI‑யை தவறாக இயக்குகிறார்கள். AI, legit‑ஆ இருந்ததுபோல short link-னு கொடுக்கும், ஆனால் அது பிஷிங் பாக்ஸுக்கு வழி காட்டுது. அந்த லிங்க், Instagram‑ன் login பக்கத்தை போலத் தோன்றும், ஆனால் JavaScript auto‑fill ஸ்கிரிப்ட் உள்பட, victim‑ன் saved cookies‑ஐப் பயன்படுத்தி credentials‑னு ஹாக்கருக்கு அனுப்பும்.
2025‑இல் இந்திய சைபர் பாதுகாப்பு நிறுவனங்கள் சில சம்பவங்களை பதிவு செய்தன, ஆனா Meta‑ன் பதில் “நாம் இதை ஆராய்கிறோம்” மட்டுமே. இப்போ, ஜூலை 2026‑ல், Meta, affected accounts‑க்கு “Your account may have been compromised via Meta AI” என்ற அலர்ட் அனுப்பத் தொடங்கியது. இது முதல் முறையாக, Meta‑ன் AI‑related ஹேக்‑களை பொது படமாக வெளிப்படுத்துவது.
விவரங்கள் – எப்படிப் பணி செய்கிறது, எண்கள் என்ன
இந்த எக்ஸ்ப்ளோய்டின் மூன்று முக்கிய பகுதிகள்:
- Prompt Injection: ஹாக்கர், AI‑க்கு மோசமான prompt கொடுத்து, malicious short link உருவாக்குவார்.
- Auto‑Fill Script: பிஷிங் பக்கத்தில் JavaScript, Instagram API‑யின் “remember me” token‑ஐப் பயன்படுத்தி, login form-னு auto‑fill செய்கிறது.
- Credential Harvesting: பயனர் “Log In” கிளிக் செய்தவுடனே, credentials‑னு ஹாக்கரின் server‑க்கு அனுப்பும்.
Meta‑ன் internal data (அலர்ட்‑ல் கொடுத்த தகவல்) படி:
- ~12,000 இந்திய Instagram accounts‑ல் இந்த AI‑பிஷிங் கண்டறியப்பட்டுள்ளது.
- அதிலிருந்து ~3,200 accounts‑க்கு Facebook page‑களும் linking இருக்கு, அதனால் cross‑platform takeover risk அதிகம்.
- ஒரு compromised account‑ன் சராசரி நஷ்டம் ₹5,000‑₹10,000 (ad spend, influencer revenue).
Meta, ஜூலை 2, 2026‑ல் server‑side பக்‑னு சரி பண்ணினாலும், phishing templates‑னு இன்னும் பயன்படுத்த முடியும். அதனால், WhatsApp Business, Meta Lens போன்ற AI‑சர்வீசஸில் இதே trick‑கள் வரலாம்.
இந்தியா தாக்கம் – விலை, கிடைக்கும் நிலை, யார் பாதிக்கப்படலாம்
இந்தியா, Instagram‑ன் daily active users‑ல் 30% க்கும் மேல் கொண்டது. பல influencer‑கள், small business‑கள், மாணவர்கள் எல்லாம் Instagram Shopping, Reels monetisation, மற்றும் UPI லிங்க்‑களை DMs-ல் பகிர்ந்து வருகிறார்கள். ஒரு அக்கவுண்ட் ஹேக் ஆனா, இவை எல்லாம் பாதிக்கப்படும்.
இதை எளிய சொற்களில் சொன்னால்:
- Sponsored post‑களின் revenue – மத்திய‑தர influencer‑களுக்கு ஒரு post‑க்கு சுமார் ₹15,000.
- Business sales – Instagram Shopping‑ல் catalog sales, பல சில்லறை வியாபாரிகளின் முக்கிய விற்பனை வேதியம்.
- Personal data – புகைப்படம், contacts, UPI link‑கள் DMs‑ல் இருக்கும், அவை எல்லாம் spam‑ஆகி பரவலாம்.
Android 10‑க்கு கீழ் device‑கள், அல்லது பழைய iOS version‑கள், இந்த பக்‑ன் full rollout‑இல் தாமதம் ஏற்படலாம். அதனால், இவை பயன்படுத்தும் பயனர்கள் கூடுதல் கவனம் செலுத்த வேண்டும்.
நடைமுறை வழிகாட்டி – Instagram‑ஐ இப்போ பாதுகாப்பது எப்படி
இங்கே, TamilTech‑ஓட எளிய படி‑படி வழிமுறை:
- Instagram‑ல் Settings-க்கு போங்க: உங்கள் profile picture → Settings → Security.
- Two‑Factor Authentication (2FA) ஆன்ல் பண்ணுங்க: “Two‑Factor Authentication”‑ல் “Authentication App” (Google Authenticator / Authy) தேர்வு பண்ணி, QR code‑னு ஸ்கேன் பண்ணுங்க.
- Login Activity-யை சரிபார்க்க: “Login Activity”–ல் தெரியாத device‑களை log out பண்ணுங்க.
- Suspicious App Permissions-னு ரிவியூ பண்ணுங்க: Settings → Security → Apps and Websites, தெரியாத third‑party apps‑ஐ remove பண்ணுங்க.
- பாஸ்வேர்டு மாற்றுங்க: நீங்கப் பயன்படுத்தும் password‑ஐ unique ஆக்குங்க – letters, numbers, symbols mix பண்ணி, Meta services‑ல் reuse பண்ண வேண்டாம்.
- Meta AI-யில் இருந்து வரும் Direct Message‑களில் link-களை கவனமாக இருங்க: “Meta AI” என்று claim பண்ணும் message-ல் link இருந்தால், Instagram Help Center-ல் verify பண்ணிக்கோ.
இப்போ 2FA‑னு ஆன் பண்ணிய பின், “Login Alerts”‑னும் on பண்ணுங்க – புதிய device login ஆனா, SMS அல்லது email-ல் notification கிடைக்கும்.
மற்ற விருப்பங்கள் – எது safer, எது watch‑out
Meta‑யைத் தவிர, பின்வரும் platform‑களும் AI‑based phishing‑க்கு target ஆகலாம்:
- WhatsApp Business: AI‑suggested quick replies‑ல் malicious link embed ஆகலாம். “Two‑Step Verification”‑னும் enable பண்ணுங்க.
- Telegram: Official AI bot இல்லை, ஆனால் third‑party bots‑ல் phishing அதிகம். verified bots-ஐ மட்டும் trust பண்ணுங்க.
- Snapchat My AI: இன்னும் sandbox‑இல், ஆனா researchers warn 2027‑ல் target ஆகலாம்.
இந்தப் பாதுகாப்பு tools-ஐ India‑யில் பயன்படுத்தலாம்:
- Google Password Manager: ஒவ்வொரு site‑க்கும் unique password‑களை store பண்ணும்.
- Local VPN (NordVPN India, ExpressVPN): known phishing domains‑ன் IP‑யை block செய்யும்.
- Kaspersky Security for Android: real‑time link scanning, malicious URL detection.
இவை எல்லாம் “defense in depth” approach – ஆனா முக்கியம், “எந்த AI‑generated link‑னும் trust செய்ய வேண்டாம்” என்ற mindset தான்.
TamilTech‑ஓட கருத்து – எதிர்காலம் என்ன?
Meta, இப்போது அலர்ட் அனுப்பி, பக்‑னு patch பண்ணியது நல்லது. ஆனா hackers claim, “நாங்கள் இன்னும் exploit‑னு செய்ய முடியும்” என்பதிலிருந்து, இந்த vulnerability முழுமையாக fix ஆகவில்லை. AI‑based phishing, social engineering‑ன் ஒரு வடிவம்; AI‑யை நம்பி, link‑களை click பண்ணும் பயனர்களை target பண்ணும்.
இந்தக் காலத்தில், Indian users immediate action‑களை எடுக்க வேண்டும் – 2FA, password reset, app permissions review. நீங்க இந்த படிகளை பின்பற்றினால், உங்கள் Instagram, Facebook, WhatsApp அனைத்தும் பாதுகாப்பாக இருக்கும்.
Meta, எதிர்காலத்தில் AI‑generated content‑க்கு “link verification” step‑ஐ சேர்க்கலாம். அதே சமயம், Indian regulators (IT Ministry) இந்த வகை AI‑phishing‑க்கு புதிய guidelines உருவாக்கலாம், பல்கலைக்கழக‑மைய cyber‑awareness programmes-னும் அதிகரிக்கலாம்.
எப்போதும் TamilTech-ல் புதிய updates-ஐ பார்க்கவும் – புதிய phishing template-கள், அல்லது Meta‑ன் security alerts வந்தால், உடனே சொல்லி விடுவோம்.




கருத்துகள் (0)
Be the first to comment!