


என்ன நடந்தது?
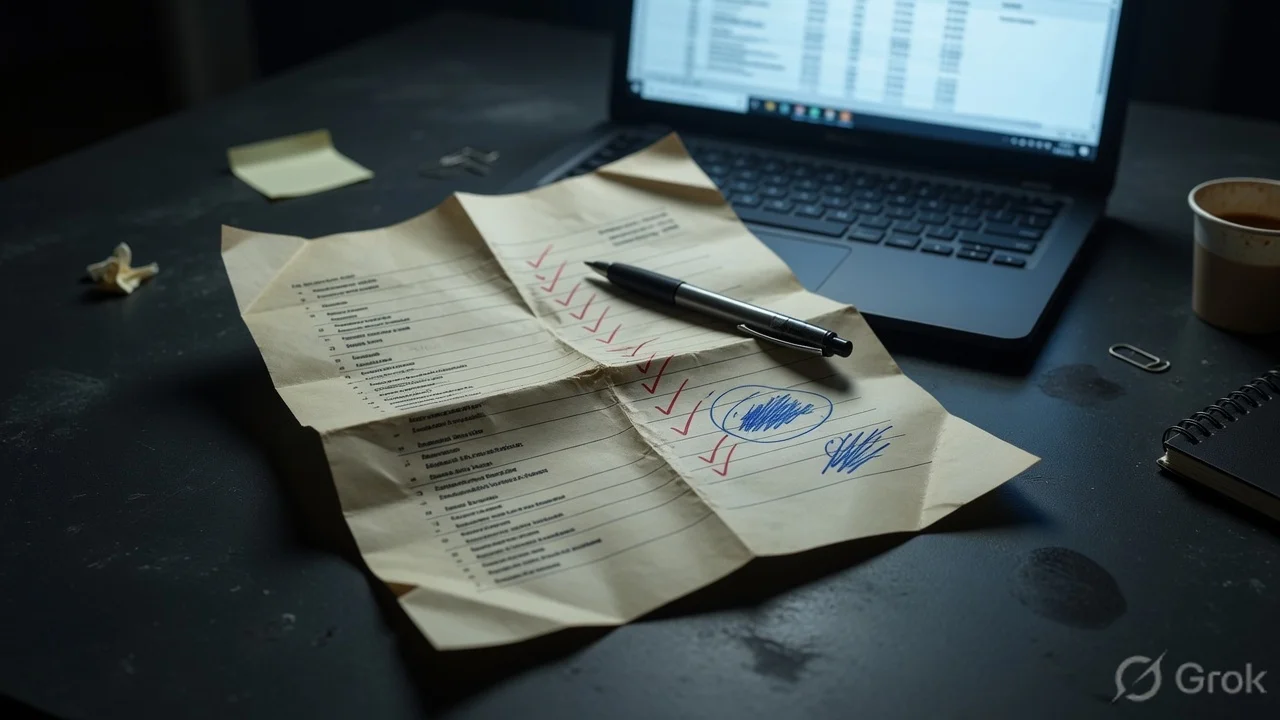
கடைசி வாரம், சான் பிரான்சிஸ்கோ போலீஸ், 31 வயது ஜான் டோ (பெயர் சட்ட ரீதியாக மாற்றப்பட்டது) என்ற நபரை, OpenAI CEO சாம் ஆல்ட்மன் வீட்டின் முன் கதவுக்கு பிஸ்துல் வைத்திருந்ததற்கு கைது செய்தது. காவலர் கைப்பற்றியபோது, அவரின் பைகள் சோதனையில் ஒரு A4 காகிதம் கிடைத்தது.
அந்த காகிதம் மெழுகு-எழுத்தில், "AI-க்கு எதிரான கருத்துகள்" மற்றும் பல AI exec-களின் வீட்டு முகவரிகள் பட்டியலாக இருந்தது – OpenAI, Google DeepMind, Microsoft AI, Anthropic போன்றவர்களின் முகவரிகள்.
அந்த ஆவணத்தில் என்ன?
காகிதத்தில் ஒவ்வொரு பெயரும் புள்ளியிட்டுக் கொடுக்கப்பட்டு, பின்னர் "AI-யை கட்டுப்படுத்தல் இல்லை, மனிதகுலத்திற்கு ஆபத்து" போன்ற குறுகிய கருத்துகள் எழுதப்பட்டன. உதாரணமாக:
1. Sam Altman – 1234 Willow St, San Francisco, CA
2. Demis Hassabis – 5678 Oak Ave, London, UK
3. Dario Amodei – 9101 Pine Rd, San Francisco, CA
…
Views opposed: unrestricted AI development, lack of oversight, existential risk.
இது ஒரு "ஹிட்-லிஸ்ட்" போல தெரிகிறது – ஒழுங்காகத் திட்டமிடப்பட்டதா என்று போலீஸ் விசாரிக்கிறது.
ஏன் முக்கியம்?
முதல், AI தலைவர்களுக்குப் புறநோக்கு அதிகரித்து வருவதை இது காட்டுகிறது. பலர் AI-ன் அபாயங்களை கட்டுரைகள், ஓப்பினியன் மூலம் சொல்கிறார்கள், ஆனால் இப்படி முகவரி வரை எழுதுவது, தீவிரமான மிரட்டலுக்கு அடிக்கடி வழிவகுக்கும்.
இரண்டாவது, சட்ட அமலாக்கம் இதை "திட்டமிட்டக் குற்றம்" என்று பார்க்கலாம் – இதனால் சிறைத் தண்டனை அதிகரிக்கும். இது AI நிறுவனங்களின் பாதுகாப்பு குழுக்களுக்கு ஒரு எச்சரிக்கை.
அமெரிக்கா எப்படி பதிலளித்தது?
SFPD (San Francisco Police Department) FBI-வுடன் இணைந்து விசாரணை நடத்தியது. சந்தேகமுள்ளவரின் லேப்டாப், AI எதிர்ப்பு போரம் பற்றிய ஃபோரம் பதிவுகள், குறியாக்கப்பட்ட உரையாடல்கள் ஆகியவற்றுடன் கைப்பற்றப்பட்டது.
OpenAI ஒரு சுருக்கமான அறிக்கையில், "எங்கள் குழுவின் பாதுகாப்பை நாங்கள் மிக முக்கியமாக எடுத்துக்கொள்கிறோம்" என்று கூறியது.
இந்த சம்பவம் இந்தியா எப்படி பாதிக்கும்?
இந்திய AI ஸ்டார்ட்அப்புகள் இதை நெருங்கிப் பார்க்கும். சில தாக்கங்கள்:
- நிதியாளர் எச்சரிக்கை – வி.சி.கள் (VC) தங்கள் போர்ட்ஃபோலியோ நிறுவனங்களில் பாதுகாப்பு திட்டங்கள் உள்ளதா என்று கேள்வி எழும். பெங்களூருவில் சமீபத்தில் OpenAI-யில் இருந்து பாதுகாப்பு தலைவரை பணியமர்த்திய ஒரு ஸ்டார்ட்அப், தன் அலுவலக அணுகல் கட்டுப்பாட்டை புதுப்பித்துள்ளது.
- கொள்கை விவாதம் – MeitY (மின்இணையம்) AI ஒழுங்குமுறை வரைவு தயார் செய்து கொண்டிருக்கிறது. இப்படிப் பட்ட நிகழ்வுகள், "உயர்-ஆபத்து" AI மாதிரிகளுக்கு கடுமையான விதிகளைத் துரிதப்படுத்தலாம்.
- நிறுவனத் திறன் – இந்திய AI பொறியாளர்கள், வெளிநாட்டுக்கு வேலை தேடும் போது, இப்படி மிரட்டல் அதிகரிக்கும் சூழலில் வீட்டில் இருந்து வேலை செய்யப் பெற்றுக்கொள்வார்கள்.
TamilTech-ஓட கருத்து
நம்முக்கு முக்கியமானது, இது ஒரு "அபாயம்-சூழல்" மட்டுமல்ல – இது "உண்மையான இலக்கு" என்று காட்டுகிறது. பாதுகாப்பு,.
நீங்கள் ஒரு ஸ்டார்ட்அப் இயக்குனராக இருந்தால், கீழ்கண்டவற்றை செய்யுங்கள்:
- முதலில், அலுவலகத்தில் பாஸ்கார்ட் அல்லது பயோமெட்ரிக் சிஸ்டம் உள்ளதா எனச் சரி பார்க்கவும்.
- அடுத்ததாக, வருகை பதிவு (visitor log) முறைமையை டிஜிட்டல்-ஆக்ஷனில் மாற்றவும்.
- இப்போது, எந்த அசாதாரணமான நடத்தை கண்டாலும், உடனே போலீஸுக்குக் குரல் கொடுக்கவும்.
கொள்கை ரீதியாக, MeitY‑ன் "முக்கிய அடித்தளம்" பட்டியலில், foundation model உருவாக்கும் நிறுவனங்களை சேர்ப்பது நல்லது. இதனால் அரசு பாதுகாப்பு நிதி, ஆலோசனை ஆதரவு கிடைக்கும்.
அடுத்தது என்ன?
சந்தேகமுள்ளவர், அடுத்த மாதம் நீதிமன்றத்தில் தோன்றுவார். 20 ஆண்டுகள் வரை சிறைதண்டனை + தீவிர மிரட்டல் குற்றச்சாட்டு அபராதம் கிடைக்கலாம்.
AI exec-க்கள், பாதுகாப்பை மேலும் வலுப்படுத்துவார்கள் – தனியார் பாதுகாப்பு நிறுவனங்களை எடுக்கும், பயோமெட்ரிக் கதவுகளை நிறுவும். இந்தியாவில், இதை அடிப்படையாகக் கொண்டு "Security‑as‑a‑Service" ஸ்டார்ட்அப்புகள் உருவாகும்.
இந்த விஷயத்தில் TamilTech தொடர்ந்து தகவலை வழங்கும். தொடர்ந்து கவனித்துக் கொள்ளுங்கள்.





கருத்துகள் (0)
Be the first to comment!