

முக்கிய விஷயங்கள்
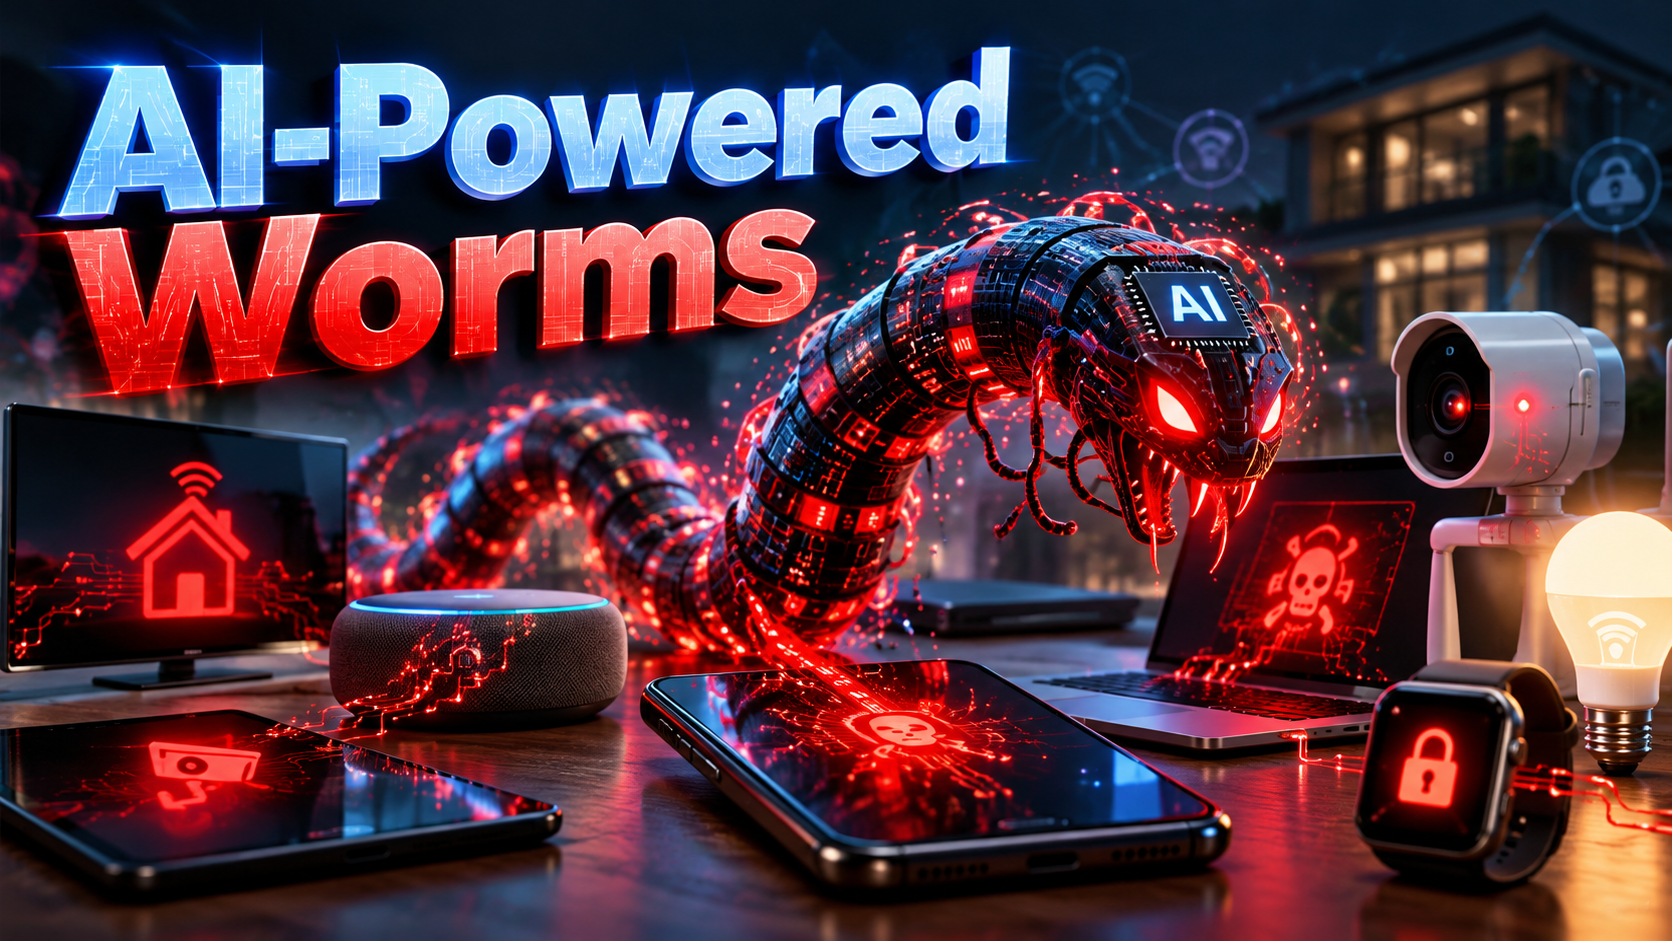
- கம்ப்யூட்டர் வார்ம் (Computer Worm) என்பது நீங்க எந்த லிங்க்கையும் கிளிக் பண்ணாமலே தானாக பரவும் ஒரு மால்வேர். இப்போ AI மூலமாக இது பல மடங்கு ஆபத்தாக மாறியிருக்கு.
- Anthropic நிறுவனம் வெளியிட்டுள்ள எச்சரிக்கையில், AI தொழில்நுட்பத்தால் இயங்கும் இந்த வார்ம்கள் ஸ்மார்ட் டிவி, ரவுட்டர் மற்றும் போன்களுக்கு நடுவே சுலபமாகப் பரவும் என்று சொல்லியிருக்காங்க.
- பழைய ஆன்டிவைரஸ் டூல்களால் இதைத் தடுப்பது கஷ்டம். காரணம், AI வார்ம்கள் தங்களை யாரும் கண்டுபிடிக்க முடியாதபடி தங்கள் சொந்த கோடை உடனுக்குடன் மாற்றி அமைத்துக் கொள்ளும்.
- இந்தியாவில் இப்போ பல வீடுகளிலும் Jio, Airtel வைஃபை, ஸ்மார்ட் டிவி மற்றும் CCTV கேமராக்கள் ஒரே நெட்வொர்க்கில் இருப்பதால், ஆபத்து நம்ம வீட்டுக்குள்ளேயே வர வாய்ப்பிருக்கு.
- சாதனங்களின் Firmware அப்டேட் செய்வது மற்றும் IoT சாதனங்களுக்கு தனி வைஃபை நெட்வொர்க் (Guest Network) அமைப்பதுதான் இப்போதைக்கு சிறந்த தீர்வு.
என்ன நடந்தது?
காலையில எந்திரிச்சு டீ குடிக்கும்போது வழக்கம்போல Phone-ஐ நோண்டுவோம். திடீர்னு ஒரு SMS வருது, அதிலுள்ள லிங்க்கை கிளிக் பண்ணா அக்கவுண்ட் காலியாகிடும்னு நமக்குத் தெரியும். ஆனா, நீங்க எதையுமே தொடல, எந்த மெசேஜும் வரல, எந்த ஆபத்தான ஆப்பையும் ஏத்தல... இருந்தாலும் உங்க போனுக்குள்ள ஒரு வைரஸ் தானா உள்ளே நுழைஞ்சா எப்படி இருக்கும்?
கேட்கவே பகீர்னு இருக்குல்ல? Claude AI-ஐ உருவாக்கிய Anthropic நிறுவனம் இப்போ ஒரு முக்கியமான எச்சரிக்கையை விடுத்திருக்காங்க. AI-ஆல் இயக்கப்படும் 'கம்ப்யூட்டர் வார்ம்கள்' (AI-powered worms) மிக வேகமாக அடுத்த தலைமுறை ஸ்மார்ட் சாதனங்களை தாக்கத் தொடங்கியுள்ளன என்பதுதான் அந்த பகீர் உண்மை. இது ஏதோ எதிர்காலத்தில் நடக்கப்போற விஷயம் இல்லை, இப்போவே 2026-ல் நிஜமாகி வரும் ஒரு பெரிய சைபர் அச்சுறுத்தல்.
முதல்ல கம்ப்யூட்டர் வார்ம்னா என்னன்னு தெளிவா புரிஞ்சுக்குவோம். சாதாரண வைரஸ் பரவணும்னா நாம ஒரு ஃபைலை டவுன்லோட் பண்ணனும் அல்லது ஒரு லிங்க்கை கிளிக் பண்ணனும். ஆனா வார்ம் அப்படி இல்லை. அதுவா இணையத்தில் உலாவும், பலவீனமான ஒரு டிவைஸை கண்டுபிடிக்கும், தானாகவே உள்ளே நுழையும். அங்கே உட்கார்ந்துகிட்டு அதே வைஃபை நெட்வொர்க்கில் இருக்கும் அடுத்த சாதனத்தைத் தேடி உடனே பரவ ஆரம்பிச்சிடும். பழைய காலத்து வார்ம்களே பெரிய தலைவலியா இருந்துச்சு. இப்போ அதுக்குள்ள ஒரு யோசிக்கும் AI மூளையை வெச்சா எப்படி இருக்கும்? அதுதான் இப்போ நடக்குது.
இது Anthropic மட்டும் பயமுறுத்த சும்மா சொன்ன விஷயம் இல்லை. உலகெங்கிலும் உள்ள முன்னணி சைபர் பாதுகாப்பு ஆய்வாளர்களும் இதை உறுதிப்படுத்தியிருக்காங்க. ஆபத்து நம்ம வீட்டு வாசல் வரைக்கும் வந்துடுச்சு.
இது எப்படி வேலை செய்யும்?
சரி, பழைய வார்முக்கும் இந்த AI வார்முக்கும் என்ன வித்தியாசம்? இங்கதான் விஷயமே இருக்கு.
பழைய காலத்து வார்ம் என்பது ஒரு குறிப்பிட்ட கோடிங் ஸ்கிரிப்ட் மட்டும்தான். அதாவது, ஒரு திருடன் ஒரே சாவியை எடுத்துக்கிட்டு தெருவுல இருக்கிற எல்லா வீட்டுப் பூட்டையும் திறந்து பார்க்கிற மாதிரி. ஏதோ ஒரு வீட்டின் பழைய பூட்டுக்கு அந்த சாவி செட் ஆகி கதவு திறந்துடும். உடனே செக்யூரிட்டி டீம் அந்த பூட்டை மாத்தி ஒரு பேட்ச் (Patch Update) போட்டுட்டா, அந்த வார்ம் அவுட். கதை முடிஞ்சது.
ஆனா AI வார்ம் அப்படி கிடையாது. அது ஒரு மாஸ்டர் ஹேக்கர் மாதிரி யோசிக்கும். ஒரு டிவைஸை பார்த்த உடனே, 'இது என்ன பிராண்ட் டிவி? இதுல என்ன மாடல் சிஸ்டம் ஓடுது? இதுல என்ன ஓட்டை இருக்கு?'னு நொடிப் பொழுதில் ஸ்கேன் பண்ணும். அந்த குறிப்பிட்ட மாடலை உடைக்க புதுசா ஒரு வழியை AI-யே தானாகவே அந்த நேரத்துல யோசிச்சு உருவாக்கும். ஒரு வழி அடைக்கப்பட்டால், அடுத்த வினாடியே மாற்று வழியை அதுவே யோசிக்கும்.
உதாரணமாக, உங்க வீட்டு ஸ்மார்ட் பல்புக்கு ஒரு செக்யூரிட்டி குறைபாடு இருக்குன்னு வெச்சுப்போம். இந்த AI வார்ம் முதல்ல அந்த பல்புக்குள் நுழையும். அங்கிருந்து உங்க வீட்டு JioFiber அல்லது Airtel Wi-Fi ரவுட்டருக்கு தாவும். ரவுட்டர் வழியா நேரா உங்க லேப்டாப் மற்றும் ஸ்மார்ட்போனுக்குள்ள போகும். உங்க போன்லதான் GPay, PhonePe, நெட் பேங்கிங் எல்லாம் இருக்கு. யோசிச்சுப் பாருங்க, ஒரு சின்ன பல்ப் வழியா உங்க மொத்த டிஜிட்டல் உலகமும் ஹேக்கர் கைக்கு போற நிலைமை உருவாகலாம்.
அடுத்து வேகம். சாதாரண ஹேக்கர்கள் ஒரு நெட்வொர்க்கை உடைக்க சில மணிநேரங்கள் அல்லது நாட்கள் எடுத்துப்பாங்க. ஆனா AI இதையெல்லாம் சில நொடிகளில் செஞ்சு முடிச்சிடும். ஐடி செக்யூரிட்டி ஆட்கள் சுதாரிச்சு லாக் ஃபைல்களை (Logs) பாக்குறதுக்குள்ள, அது பத்து டிவைஸ்களுக்குப் பரவி தன் அடையாளத்தையே மாத்திக்கிட்டு மறைஞ்சிடும்.
இன்னொரு பயங்கரமான உத்திதான் 'ப்ராம்ப்ட் இன்ஜெக்ஷன்' (Prompt Injection). இப்போ வர்ற பல கேட்ஜெட்களில் வாய்ஸ் அசிஸ்டென்ட் மற்றும் AI வசதிகள் இன்பில்ட்டாகவே வருது. இந்த வார்ம்கள் சாதாரண கட்டளைகள் போல மறைமுகக் குறிப்புகளை அனுப்பி, அந்த டிவைஸில் உள்ள AI அசிஸ்டென்ட்டையே குழப்பி தவறான வேலைகளை செய்ய வச்சிடும். AI-ஐ தங்களுக்கு சாதகமான ஒரு ஆயுதமாகவே இந்த வார்ம்கள் மாற்றிவிடுகின்றன.
இந்தியாவுல / நம்ம Phone-ல என்ன மாறும்?
நம்ம ஊர்ல பலரும் நினைக்கிற ஒரு விஷயம், 'இதெல்லாம் வெளிநாட்டு பெரிய நிறுவனங்களுக்கு வர்ற பிரச்சனை, நம்ம வீட்டுக்கு என்ன ஆகப்போகுது?' என்பதுதான். ஆனா யதார்த்தம் ரொம்பவே வேற மாதிரி இருக்கு.
இன்னைக்கு இந்தியாவுல மலிவு விலையில் ஸ்மார்ட் டிவிகள், அலெக்ஸா, வைஃபை சிசிடிவி கேமராக்கள், ஸ்மார்ட் ப்ளக் போன்ற சாதனங்கள் லட்சக்கணக்கான வீடுகளில் இருக்கு. Flipkart, Amazon-ல ஆஃபர் போட்டா உடனே வாங்கி வீட்டுல மாட்டிறோம். ஆனா, அதுல எத்தனை பேர் அந்த சாதனங்களின் டீஃபால்ட் பாஸ்வேர்டை மாத்துறோம்? எத்தனை பேர் மாசம் ஒருமுறை Firmware அப்டேட் பண்றோம்? யோசிச்சுப் பார்த்தா யாருமே பண்றதில்லை.
சீன தயாரிப்புகள் மற்றும் மலிவு விலை IoT சாதனங்களில் பாதுகாப்பு என்பது ரொம்பவே சுமாராகத்தான் இருக்கும். ஒரு ஹேக்கருக்கு உங்க போனை நேரடியாக உடைப்பது கஷ்டமா இருக்கலாம். ஆனா உங்க ஹால்ல மாட்டியிருக்கிற 2,000 ரூபாய் ஸ்மார்ட் கேமராவை உடைப்பது ரொம்ப சுலபம். AI வார்ம்கள் குறிவைப்பது இந்த பலவீனமான இணைப்புகளைத்தான்.
உங்க வீட்டு வைஃபை நெட்வொர்க்கில் ஒருமுறை இந்த வார்ம் நுழைந்துவிட்டால் போதும். உங்க குடும்பத்தில் உள்ளவங்க போன்ல பண்ற பணப் பரிவர்த்தனைகள், UPI OTP மெசேஜ்கள், பிரைவேட் புகைப்படங்கள் எல்லாமே கண்காணிப்பு வளையத்துக்குள் வர வாய்ப்பிருக்கு. உங்க போன்ல எந்த தப்பும் நீங்க பண்ணியிருக்க மாட்டீங்க, ஆனா உங்க வீட்டு ஸ்மார்ட் டிவியால் உங்க போன் ஹேக் ஆகியிருக்கும். இதுதான் 2026-ன் மிகப்பெரிய சைபர் அச்சுறுத்தல்.
நீங்க இப்போ என்ன பண்ணுங்க?
பயப்பட வேண்டாம், ஆனா கட்டாயம் கொஞ்சம் உஷாரா இருக்கணும். தொழில்நுட்பம் வளரும்போது நம்ம பாதுகாப்பையும் நாமதான் அப்கிரேட் பண்ணிக்கணும். உங்க சாதனங்களை பாதுகாக்க உடனே செய்ய வேண்டிய சில எளிய வழிமுறைகள் இதோ:
முதல்ல, உங்க வீட்டு Wi-Fi ரவுட்டரில் 'Guest Network' ஆப்ஷனை ஆன் பண்ணுங்க. உங்க வீட்ல இருக்கிற ஸ்மார்ட் டிவி, அலெக்ஸா, ஸ்மார்ட் பல்ப், CCTV போன்ற எல்லா ஸ்மார்ட் ஹோம் கேட்ஜெட்களையும் இந்த Guest வைஃபையில கனெக்ட் பண்ணிடுங்க. உங்க தனிப்பட்ட போன், லேப்டாப்பை முதன்மை வைஃபையில் வெச்சுக்கோங்க. இதனால என்ன ஆகும்னா, ஒருவேளை ஸ்மார்ட் டிவி பாதிக்கப்பட்டாலும் அந்த வார்மால் உங்க போன் இருக்கும் நெட்வொர்க்கிற்கு எளிதாகத் தாவ முடியாது.
ரெண்டாவது, ரவுட்டர் மற்றும் ஸ்மார்ட் சாதனங்களின் அட்மின் பாஸ்வேர்டை மாத்துங்க. இன்னும் பல வீடுகளில் ரவுட்டர் லாகின் யூசர்நேம் 'admin', பாஸ்வேர்ட் 'admin' அல்லது '1234' என்றே இருக்கு. இதை முதல்ல மாத்தி ஒரு ஸ்ட்ராங் பாஸ்வேர்ட் போடுங்க.
மூன்றாவது, Firmware Updates. உங்க ஸ்மார்ட் டிவி அல்லது ரவுட்டருக்கு அப்டேட் வந்திருக்கான்னு மாசத்துக்கு ஒருமுறை செட்டிங்ஸ்ல போய் செக் பண்ணுங்க. 'Auto Update' ஆப்ஷன் இருந்தா அதை ஆன் பண்ணி விடுங்க. கம்பெனிகள் பாதுகாப்பு ஓட்டைகளை அடைக்கத்தான் இந்த அப்டேட்களை அனுப்புறாங்க.
நான்காவது, தேவையில்லாத ஆப்ஸ்களுக்கு மைக்ரோஃபோன், கேமரா மற்றும் நெட்வொர்க் அனுமதிகளை கொடுக்காதீங்க. புதுசா ஒரு ஸ்மார்ட் கேட்ஜெட் வாங்குனா அதுக்கு என்னென்ன பெர்மிஷன் தேவைப்படுதுன்னு ஒரு நிமிஷம் பார்த்துட்டு ஓகே பண்ணுங்க.
AI என்பது நம் வாழ்க்கையை எளிதாக்க வந்த ஒரு கருவிதான். ஆனா அதை தப்பானவங்க பயன்படுத்தும்போது, நாம கொஞ்சம் எச்சரிக்கையோடு இருப்பது நம் டிஜிட்டல் சொத்துக்களுக்கும் தனிப்பட்ட வாழ்க்கைக்கும் நல்லது.
ஆன்டிவைரஸ் மட்டும் போதாதா? பழைய டூல்களால் என்ன ஆகும்?
பலரும் நினைக்கிறாங்க, 'நம்ம போன்ல Antivirus App இருக்கே, அது பாத்துக்கும்ல?' ஆனா AI வார்ம்களுக்கு எதிரா பழைய ஆன்டிவைரஸ் டூல்கள் ஏன் பலனில்லாம போகுதுன்னு தெரிஞ்சுக்கணும். சாதாரண ஆன்டிவைரஸ் என்பது ஒரு 'சிக்னேச்சர் டேட்டாபேஸ்' வெச்சு வேலை செய்யும். அதாவது, முன்னாடியே கண்டுபிடிக்கப்பட்ட வைரஸ்களின் டிஜிட்டல் கையொப்பத்தை வெச்சு, 'இது தெரிஞ்ச வில்லன்னு' பிடிக்கும்.
AI வார்ம் அந்த கையொப்பத்தையே தன்னால மாத்திக்கும். ஒவ்வொரு டிவைஸுக்கும் தாவும்போது தன் கோடை சின்னதா மாற்றிக்கும், புதுசா ஒரு அடையாளம் எடுத்துக்கும். இதை 'Polymorphic Behavior' அதாவது வடிவம் மாறும் தன்மை என்று சொல்வாங்க. உதாரணமாக, ஒரு திருடன் ஒவ்வொரு கடைக்கும் போகும்போது வேஷம் மாத்திக்கிட்டே போறான்னு வெச்சுக்கோங்க. CCTV-ல அவன் முகம் ஒவ்வொரு முறையும் வேற மாதிரி தெரியும், பிடிக்கவே முடியாது. இதே தான் AI வார்மும் செய்யுது. அதனால, நெக்ஸ்ட் ஜெனரேஷன் சைபர் செக்யூரிட்டி டூல்களும் AI-யை வெச்சே இதை கண்டுபிடிக்கணும்னு நிபுணர்கள் சொல்றாங்க. ஒரு AI-க்கு எதிரா இன்னொரு AI மட்டும்தான் சரியான பதில் என்ற நிலைமைக்கு நாம வந்துட்டோம்.
இந்தியாவில் பெரும்பாலான சாதாரண யூசர்கள் இன்னும் பழைய ஃப்ரீ ஆன்டிவைரஸ் அல்லது போனில் வரும் டீஃபால்ட் செக்யூரிட்டி ஆப்பை மட்டுமே நம்பி இருக்காங்க. இது AI வார்ம் யுகத்தில் ஒரு வெற்று கவசம் மட்டுமே. நம்ம தனிப்பட்ட டேட்டாவை காக்க நெட்வொர்க் லெவலில் பாதுகாப்பு அமைப்பதுதான் இனிமேல் முக்கியம்.

கருத்துகள் (0)
Be the first to comment!