


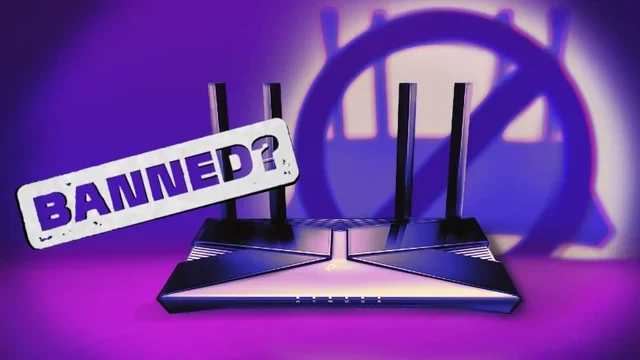
America Wi-Fi Routers-ஐ Ban பண்ணியது — என்ன நடந்தது?
US-இன் Federal Communications Commission (FCC) — இது America-ல் radios, networking equipment-ஐ regulate பண்ணும் government body — ஒரு major decision எடுத்திருக்கு: US-க்கு வெளியே manufacture ஆன எல்லா consumer Wi-Fi மற்றும் wired routers-ஐயும் ban பண்ணியிருக்கு.
இது affect பண்ணும் brands: TP-Link (China), Asus (Taiwan), Netgear (US brand, Asia-ல் manufacture), D-Link (Taiwan), Linksys, Eero — practically every router brand-உம். Consumer routers-இன் vast majority China மற்றும் Taiwan-ல் manufacture ஆகுது.
FCC-இன் mechanism: "Covered List" என்ற list-ல் add பண்றது. இந்த list-ல் இருக்கும் products-க்கு FCC radio authorization கொடுக்கமாட்டாங்க — இது effectively US-ல் import மற்றும் sell பண்றதை illegal ஆக்குகிறது.
ஏற்கனவே router வைத்திருந்தால் — use continue பண்ணலாம். பழைய FCC authorization உள்ள existing products continue ஆகும். ஆனா புதிய models? Ban-தான்.
Router என்றால் என்ன — யாரும் கேட்காத Question
Router என்பது உங்கள் home-ல் அல்லது office-ல் internet-ஐ Wi-Fi-ஆக spread பண்ணும் device. Airtel, Jio, BSNL broadband connection wall-ல் plug ஆகும் — அந்த wire-லிருந்து Wi-Fi signal create பண்ணி உங்கள் phone, laptop, TV எல்லாவற்றுக்கும் internet கொடுக்கும் device-ஐ router என்று சொல்வோம்.
இந்த router-ல் firmware (ஒரு mini operating system) இருக்கும் — manufacturer program பண்றது. அந்த firmware-ல் backdoor (secret access point) இருந்தால், உங்கள் network-ல் யாரோட data போகுதுன்னு monitor பண்ணலாம், traffic manipulate பண்ணலாம், attacks launch பண்ணலாம்.
America ஏன் Ban பண்ணியது?
FCC-இன் official reasoning: "Volt Typhoon, Flax Typhoon, Salt Typhoon" என்ற மூன்று major cyberattack campaigns-ல் foreign-made routers directly implicated ஆகியிருக்கு. இந்த attacks America-இன் critical infrastructure-ஐ target பண்ணின: communications networks, electricity systems, transportation, water treatment facilities.
Specifically, attackers home routers-ஐ compromise பண்ணி ஒரு botnet (compromised devices-இன் network) build பண்ணினார்கள் — பிறகு அந்த botnet-ஐ use பண்ணி US government networks-ஐ attack பண்ணினார்கள். ஒரு ordinary person-இன் home Wi-Fi router, அவர்களுக்கு தெரியாமல், US government-ஐ attack பண்ண weapon-ஆக use ஆகியது.
TP-Link specifically US-ல் already targeted ஆகியிருந்தது. Texas state TP-Link-ஐ sue பண்ணியது, multiple federal agencies ban recommend பண்ணியிருந்தாங்க. FCC-இன் new rule அந்த brand-specific actions-ஐ category-level-க்கு expand பண்றது.
Router Companies என்ன பண்ணலாம்?
US market-ல் continue பண்ண இரண்டு options:
Option 1: "Conditional approval" பெறுவது — US manufacturing-க்கு move ஆவதற்கான plan present பண்ணி, அந்த transition period-ல் import continue பண்ணலாம்.
Option 2: US market-ஐ skip பண்றது — Chinese drone maker DJI அதுவும் drone ban-க்கு respond பண்ண US-ல் selling stop பண்ணியது. சில router brands இதே decision எடுக்கலாம்.
US-ல் router factory build பண்றது costly மற்றும் time-consuming. Asia-இல் existing manufacturing expertise, supply chains இருக்கு. Grace period இருந்தாலும் transition real challenge.
India-ல் என்ன Impact?
Direct impact: India-வில் இல்லை. Indian consumers TP-Link, Asus, D-Link எல்லாவற்றையும் freely வாங்கலாம். US ban India-ல் apply ஆகாது.
ஆனா broader context important. India-வில் TP-Link மிகவும் popular — Amazon India-ல் ₹1,000-1,500-ல் basic home routers கிடைக்கும். Market-ல் affordable leader TP-Link-தான். Asus, D-Link-உம் widely available.
Security concern-ஓட perspective: India-வில் Galwan Valley incident-க்கு பிறகு 2020-ல் 200+ Chinese apps ban ஆனது. Chinese telecom equipment (Huawei, ZTE) scrutiny இருக்கு. ஆனா Chinese-made home routers-ஐ specifically address பண்ணவில்லை.
Volt Typhoon type attack-ஓட same vulnerability India-வில் networks-க்கும் exist பண்றது. Chinese router-ல் firmware backdoor இருந்தால் — Chennai, Bengaluru-ல் attack ஆகலாம். US-ல் மட்டும் risk இல்லை.
Indian Users என்ன பண்ணணும்?
Panic வேண்டாம் — ஆனா basic security பண்ணுங்கள்:
முதலில், router-இன் default admin password மாற்றுங்கள். பெரும்பாலும் "admin/admin" அல்லது "admin/password" என்று default-ஆ இருக்கும். Settings-க்கு போய் strong password set பண்ணுங்கள்.
அடுத்ததாக, router firmware latest version-ல் update பண்ணுங்கள். Manufacturer security patches release பண்றது, அந்த updates install ஆகணும். Router settings-ல் "Firmware Update" option பாருங்கள்.
Remote management option disable பண்ணுங்கள் — router-ஐ outside internet-லிருந்து access பண்ண allow பண்ணும் option. இது தேவையில்லாவிட்டால் off பண்ணுங்கள்.
Router 3-4 வருஷங்களுக்கு மேல் பழையதாக இருந்தால் replace பண்றது consider பண்ணுங்கள் — security updates நிறுத்தப்பட்டிருக்கலாம்.
TamilTech-ஓட கருத்து
FCC router ban இரண்டு விஷயங்கள் ஒரே நேரத்தில்: legitimate national security concern மற்றும் protectionist trade policy. இரண்டும் உண்மை. Volt Typhoon attacks real, compromised routers real. US manufacturing-க்கு push பண்றது trade politics-உம் involved.
India-க்கு important question: US-இன் decision Indian policymakers-க்கு signal. India-இன் internet infrastructure Chinese-manufactured hardware-ல் heavily depend பண்றது. India-இன் own China geopolitics-ஐ பார்த்தால் — router security question seriously consider பண்ண வேண்டும்.
TP-Link India-ல் freely available, போவதில்லை. ஆனா basic router security hygiene — password change, firmware update — இது brand-ஐ விட important. இன்றே பண்ணுங்கள்.

கருத்துகள் (0)
Be the first to comment!