


முக்கிய புள்ளிகள்
- 2026-ல் கிடைக்கும் 70% இலவச ஆண்ட்ராய்டு ஆப்ஸ், டெவலப்பர்களுக்கே தெரியாமல் உங்கள் லொகேஷனை விளம்பர நிறுவனங்களுக்கு அனுப்புகிறது.
- நீங்கள் 'Approximate Location' செட்டிங்கை தேர்வு செய்தாலும், Wi-Fi மற்றும் Bluetooth மூலம் உங்கள் சரியான இடத்தை (Precise Location) கண்டுபிடிக்க முடியும்.
- குறிப்பாக இந்தியாவில் உள்ள லோக்கல் நியூஸ் மற்றும் யூட்டிலிட்டி ஆப்ஸ்கள் மூலமாகத்தான் அதிகப்படியான டேட்டா கசிவு ஏற்படுகிறது.
- உடனடியாக உங்கள் போனில் உள்ள 'Privacy Dashboard' செக் செய்து, தேவையில்லாத ஆப்ஸ்களுக்கு லொகேஷன் பெர்மிஷனை ரத்து செய்யுங்கள்.
உங்க போன் உங்களை வேவு பார்க்கிறதா?
இன்னைக்கு இருக்குற டெக்னாலஜில நாம ஒரு பொருளை பத்தி யோசிச்சாலே அதுக்கான விளம்பரம் நம்ம போன்ல வருது. இது எப்படின்னு என்னைக்காவது யோசிச்சிருக்கீங்களா? நாம பாதுகாப்பா இருக்கோம்னு நினைச்சுக்கிட்டு பல ஆப்ஸ்க்கு லொகேஷன் பெர்மிஷன் கொடுக்காம இருப்போம். ஆனா, 2026-ல கூட இந்த லொகேஷன் டேட்டா திருட்டு அப்படிங்கறது ரொம்ப சத்தமில்லாம நடந்துட்டு இருக்கு. இங்க ஒரு முக்கியமான விஷயம் என்னன்னா, ஆப் டெவலப்பர்கள் வேணும்னே இதை பண்றது இல்ல. அவங்களுக்கே தெரியாம அவங்க ஆப்ல இருக்குற சில விஷயங்கள் உங்க டேட்டாவை திருடுது. இது எப்படி நடக்குது, இதனால நமக்கு என்ன ஆபத்து அப்படிங்கறத பத்தி இந்த கட்டுரையில டீடைலா பாக்கலாம்.
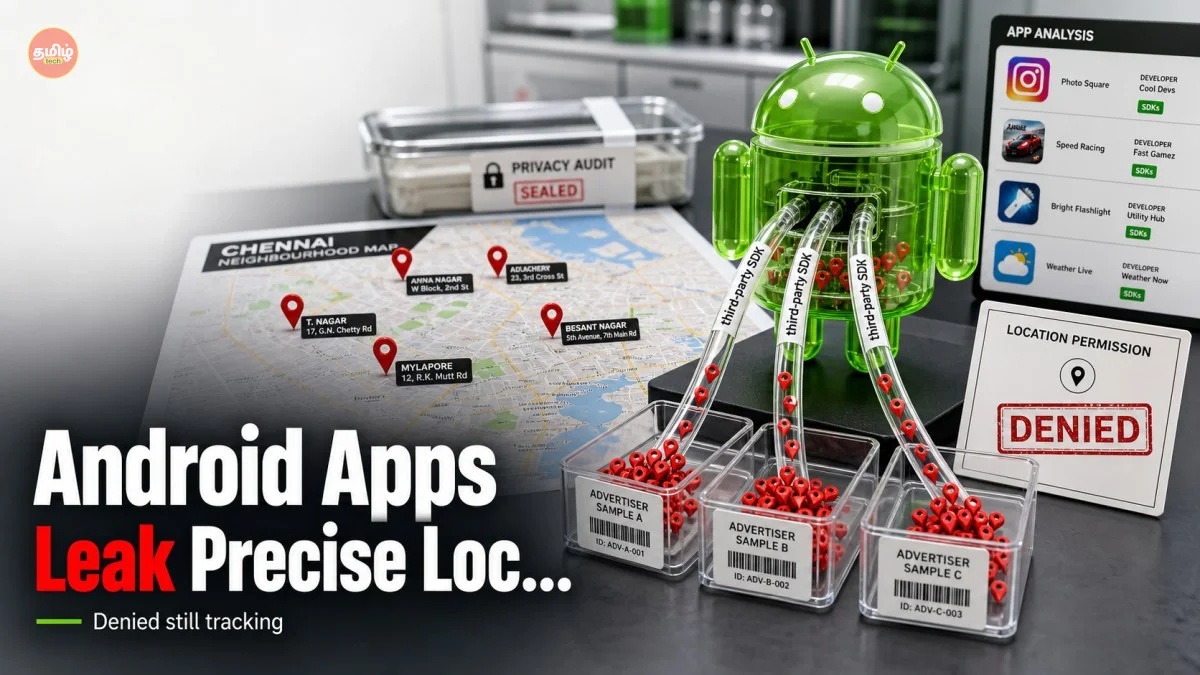
முதல்ல நாம தெரிஞ்சுக்க வேண்டியது SDK (Software Development Kit) பத்தி. ஒரு ஆப் டெவலப்பர் ஒரு புது ஆப் ரெடி பண்ணும்போது, அதுல மேப்ஸ் வேணும்னாலோ இல்ல விளம்பரம் வரணும்னாலோ, அதுக்கான கோடிங்க அவங்களே முழுசா எழுத மாட்டாங்க. அதுக்கு பதிலா மத்த கம்பெனிகள் குடுக்குற 'ரெடிமேட்' கோடிங் பேக்கேஜ்களை (SDK) பயன்படுத்துவாங்க. இங்கதான் பிரச்சனையே ஆரம்பிக்குது. இந்த SDK-க்களை குடுக்குற கம்பெனிகள், அந்த கோடிங் உள்ளார சில ரகசியமான டிராக்கர்களை வச்சிருப்பாங்க. டெவலப்பர்கள் அந்த கோடிங்க அவங்க ஆப்ல சேர்க்கும்போது, கூடவே இந்த டிராக்கரும் உள்ள வந்துடுது. இதுக்கு அப்புறம் நீங்க அந்த ஆப்பை யூஸ் பண்ணும்போது, உங்களுக்கே தெரியாம உங்க லொகேஷன் டேட்டா அந்த தேர்டு பார்ட்டி கம்பெனிக்கு போயிட்டே இருக்கும்.
ஆண்ட்ராய்டு பாதுகாப்பு வளையத்தை மீறி நடக்கும் திருட்டு
Google அவங்களோட Android 16 மற்றும் 17 அப்டேட்கள்ல லொகேஷன் பிரைவசிக்கு நிறைய முக்கியத்துவம் குடுத்திருக்காங்க. 'Approximate Location' (தோராயமான இடம்) அப்படிங்கற ஒரு ஆப்ஷனை கொண்டு வந்தாங்க. அதாவது ஒரு ஆப்புக்கு நீங்க எந்த ஊர்ல இருக்கீங்கன்னு தெரிஞ்சா போதும், எந்த தெருவுல இருக்கீங்கன்னு தெரிய வேண்டாம்னு நீங்க முடிவு பண்ணலாம். ஆனா, இந்த கில்லாடி SDK-க்கள் என்ன பண்ணுதுன்னா, உங்க போன் கனெக்ட் ஆகி இருக்குற Wi-Fi ரூட்டர், பக்கத்துல இருக்குற Bluetooth டிவைஸ்கள் இதையெல்லாம் வச்சு நீங்க சரியா எந்த இடத்துல இருக்கீங்கன்னு கண்டுபிடிச்சுடுது. இதை 'Side-channel tracking' அப்படின்னு சொல்வாங்க.
சரி, இதுனால என்ன பிரச்சனை? உங்க லொகேஷன் தெரிஞ்சா வெறும் விளம்பரம் தானே வரும்னு நீங்க நினைக்கலாம். ஆனா அது மட்டும் இல்ல பாஸ். நீங்க தினமும் எங்க போறீங்க, எந்த ஹாஸ்பிடலுக்கு போறீங்க, எந்த பேங்குக்கு போறீங்கன்னு ஒரு கம்பெனியால டிராக் பண்ண முடிஞ்சா, உங்களோட பெர்சனல் லைஃப் அவங்க கைக்கு போயிடும். இது பிற்காலத்துல உங்களோட பேங்கிங் செக்யூரிட்டி முதற்கொண்டு எல்லாத்துக்கும் ஒரு ரிஸ்க்கா முடியலாம். குறிப்பா ஃப்ரீயா கிடைக்குற கேம்ஸ், போட்டோ எடிட்டர் ஆப்ஸ்ல தான் இந்த மாதிரி பிரச்சனைகள் அதிகமா இருக்குன்னு நாங்க கண்டுபிடிச்சிருக்கோம்.
இந்தியாவில் இதன் தாக்கம் எப்படி இருக்கு?
இந்தியாவை பொறுத்தவரைக்கும் இப்போ 'Digital Personal Data Protection (DPDP) Act' ரொம்ப ஸ்ட்ரிக்ட்டா அமல்படுத்திட்டு வராங்க. ஆனாலும், நம்ம ஊர்ல இருக்குற சின்ன சின்ன லோக்கல் ஆப் டெவலப்பர்களுக்கு இந்த லெவலுக்கு செக்யூரிட்டி செக் பண்ண வசதி இருக்காது. ஒரு சின்ன நியூஸ் ஆப்போ இல்ல பஸ் டைமிங் பாக்குற ஆப்போ டெவலப் பண்றவங்க, காசுக்காக ஏதாவது ஒரு அட்வர்டைசிங் SDK-யை உள்ள சேர்ப்பாங்க. அந்த அட்வர்டைசிங் நெட்வொர்க் உங்க டேட்டாவை எடுத்து வித்துடுவாங்க. இதுல டெவலப்பருக்கும் லாபம், அந்த அட்வர்டைசிங் கம்பெனிக்கும் லாபம். ஆனா நஷ்டம் என்னவோ நமக்கு தான்.
இப்போ இருக்குற மார்க்கெட்ல நீங்க சென்னைல இருக்கீங்கன்னு தெரிஞ்சா விளம்பரதாரர்களுக்கு போதாது. நீங்க தி.நகர்ல இருக்குற ஒரு குறிப்பிட்ட கடையோட வாசல்ல நிக்கிறீங்கன்னு தெரிஞ்சாதான் அவங்களால அந்த கடைக்கான விளம்பரத்தை உங்க போனுக்கு அனுப்ப முடியும். இந்த 'Hyper-local' விளம்பரத்துக்காக தான் உங்க லொகேஷன் டேட்டா இவ்வளவு மோசமா வேட்டையாடப்படுது. நீங்க UPI பேமெண்ட் பண்ணும்போது இல்ல GPay யூஸ் பண்ணும்போது கூட இந்த மாதிரி டிராக்கர்கள் ஆக்டிவா இருக்க வாய்ப்பு இருக்கு. அதனால நாம தான் ரொம்ப கவனமா இருக்கணும்.
உங்க போனை எப்படி பாதுகாக்குறது? (Step-by-Step Guide)
சரி இப்போ இந்த பிரச்சனையை எப்படி சரி பண்றதுன்னு பாக்கலாம். இதுக்கு நீங்க உங்க போன்ல சில முக்கியமான செட்டிங்ஸை மாத்தணும். முதல்ல உங்க போனோட Settings-க்கு போங்க. அங்க Privacy அல்லது Security & Privacy அப்படிங்கற ஆப்ஷனை கிளிக் பண்ணுங்க. அதுக்குள்ள Permission Manager-ன்னு ஒன்னு இருக்கும். அதுல Location-ஐ செலக்ட் பண்ணுங்க. இப்போ உங்க போன்ல இருக்குற எல்லா ஆப்ஸும் லிஸ்ட் ஆகும். இதுல 'Allowed all the time' லிஸ்ட்ல இருக்குற ஆப்ஸை நல்லா கவனிங்க. மேப்ஸ் தவிர மத்த எந்த ஆப்புக்கும் இது தேவையில்லை. அதை உடனே 'Allow only while using the app' அப்படின்னு மாத்துங்க.
அடுத்ததா, ஆண்ட்ராய்டுல இருக்குற Privacy Dashboard-ஐ அடிக்கடி செக் பண்ணுங்க. கடந்த 24 மணி நேரத்துல எந்தெந்த ஆப்ஸ் உங்க லொகேஷனை யூஸ் பண்ணிருக்குன்னு இதுல தெளிவா காட்டும். சம்பந்தமே இல்லாம ஒரு டார்ச் லைட் ஆப்போ இல்ல கால்குலேட்டர் ஆப்போ உங்க லொகேஷனை எடுத்திருந்தா, தயவு செஞ்சு அந்த ஆப்பை உடனே டெலீட் பண்ணிடுங்க. அதே மாதிரி 'Use Precise Location' அப்படிங்கற பட்டனை ஆஃப் பண்ணி வைங்க. இதுனால அந்த ஆப்புக்கு நீங்க எந்த ஏரியால இருக்கீங்கன்னு மட்டும் தான் தெரியும், துல்லியமான இடம் தெரியாது. இது ஓரளவுக்கு உங்க பிரைவசியை காப்பாத்தும்.
TamilTech-ஓட கருத்து
நாங்க என்ன நினைக்கிறோம்னா, டெக்னாலஜி வளர வளர நம்மளோட பிரைவசி கேள்விக்குறியாகிட்டே இருக்கு. கூகுள் எவ்வளவோ கண்ட்ரோல் கொண்டு வந்தாலும், இந்த மாதிரி தேர்டு பார்ட்டி SDK-க்கள் மூலமா டேட்டா லீக் ஆகுறது கவலைக்குரிய விஷயம். டெவலப்பர்கள் அவங்க ஆப்ல என்ன கோடிங் இருக்குன்னு முழுசா தெரிஞ்சுக்கிட்டு தான் ரிலீஸ் பண்ணனும். வெறும் காசுக்காக யூசரோட டேட்டாவை அடகு வைக்கக் கூடாது. அதே சமயம், நாமளும் விழிப்புணர்வோட இருக்கணும். ஒரு ஆப் இன்ஸ்டால் பண்ணும்போது அது கேக்குற எல்லா பெர்மிஷனுக்கும் 'Allow' குடுக்காதீங்க. எது தேவையோ அதை மட்டும் குடுங்க. 2026-ல உங்க டேட்டா தான் உங்களோட சொத்து. அதை பாதுகாப்பா வச்சுக்கோங்க. இந்த மாதிரி முக்கியமான டெக் அப்டேட்ஸ்க்கு எப்பவும் TamilTech கூட இணைந்திருங்கள்!





கருத்துகள் (0)
Be the first to comment!